

偽のCCleanerインストーラー、認証情報・クッキー・キー入力を盗むChromeスパイウェア「GhostDesk」を配布
サイバー犯罪者が偽のCCleanerインストーラーを使い、Windowsユーザーに悪意のあるChrome拡張機能「GhostDesk」を感染させています。この拡張機能は、閲覧履歴を監視し、機密情報を盗み出すよう設計されています。 CCleanerは世界中で20億回以上ダウンロードされている、最も広く知られたPCクリー
サイバー犯罪者が偽のCCleanerインストーラーを使い、Windowsユーザーに悪意のあるChrome拡張機能「GhostDesk」を感染させています。この拡張機能は、閲覧履歴を監視し、機密情報を盗み出すよう設計されています。 CCleanerは世界中で20億回以上ダウンロードされている、最も広く知られたPCクリー
新たに公表された調査結果によると、一見無害に見えるメール内のCSS埋め込みが、ログイン認証情報の窃取や認証トークンの乗っ取り、さらにはAI搭載ブラウザの操作にまで悪用される可能性があることがわかりました。しかも、ウェブメールプロバイダーがユーザーを保護するために採用しているサニタイズ(無害化)フィルターを回避してしま

Black Hat USA 2026 – ラスベガス – 脅威アクターがユーザーを狙う手段としてメールプラットフォームを悪用することは、今に始まった話ではありません。また、不審な添付ファイルやガードレールを強化してきた防御側にとっても、悪意あるJavaScriptなどへの対策は目新しいものではありません。しかし、こうし

この正規のVPNサービスは、中国のグレートファイアウォールを回避できることから絶大な人気を誇っています。しかし攻撃者は、その知名度を悪用して隠されたマルウェアを展開しています。 この偽のインストーラーは、暗号化された危険なリモートアクセス型トロイの木馬(RAT)を投下し、攻撃者に被害者のコンピューターと個人データへの
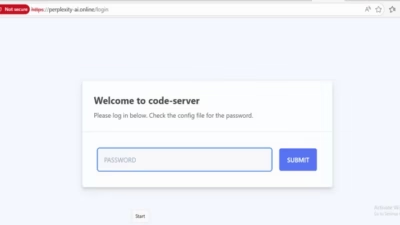
Perplexity AIブランドを偽装し、ブラウザの検索を傍受してキー入力を記録したうえで、ユーザーを正規の検索結果へ誘導する悪意あるChromium拡張機能が確認されました。 この拡張機能は「Search for perplexity ai」(ID: flkebkiofojicogddingbdmcmkpbplc
Genians Security Centerのサイバーセキュリティ研究者が、「NarwhalRAT」と名付けられた高度なPythonベースのマルウェアを拡散する現在進行中の脅威キャンペーンを確認しました。 この攻撃は、Microsoftアカウントチームの公式通知を装った標的型スピアフィッシングメールから始まります。
SolyxImmortalは、感染したWindows環境から機密ファイル、Chromiumブラウザの認証情報、キーストロークを盗み出すことを目的として設計された、新興のPythonベース情報窃取マルウェアです。 Cyfirmaの公開脅威インテリジェンスレポートによると、このマルウェアはDiscord Webhookを
SolyxImmortalは、感染したWindows環境から機密ファイル、Chromiumブラウザの認証情報、キーストロークを抽出することを目的とした、新興のPythonベース情報窃取マルウェアです。 Cyfirmaが公開した脅威インテリジェンスレポートによれば、このマルウェアはDiscord Webhookを悪用し
非常に高度なリモートアクセス型トロイの木馬(RAT)がnpmレジストリに再び出現し、開発者環境を侵害しようとする執拗な試みが続いていることが明らかになりました。 2026年5月4日にnpmセキュリティチームが元の悪意あるパッケージ「forge-jsx」を削除した後、脅威アクターはすぐにその後継パッケージ「forge-
悪意のあるnpmパッケージjs-logger-pack(バージョン1.1.27まで)は進化し、Hugging Faceを二重脅威プラットフォームに変えました。初期ペイロード用のマルウェアCDNであり、現在は盗まれたデータを流出させるためのバックエンドです。 JFrog Securityの研究者がキャンペーンを分析し、
すべての記事を読み込みました