
研究者がAndroidマルウェアを発見、スマートフォンを密かに操作し銀行の暗証番号を盗取
研究者らは、Android向けのリモートアクセス型トロイの木馬(RAT)「YuanKong」を発見しました。このマルウェアは感染したスマートフォンを遠隔操作し、決済用の暗証番号(PIN)を盗み取るほか、画面を暗転させて不正な操作を隠すことができます。 YuanKongは、アクセシビリティ機能の悪用、偽の決済画面、端末
研究者らは、Android向けのリモートアクセス型トロイの木馬(RAT)「YuanKong」を発見しました。このマルウェアは感染したスマートフォンを遠隔操作し、決済用の暗証番号(PIN)を盗み取るほか、画面を暗転させて不正な操作を隠すことができます。 YuanKongは、アクセシビリティ機能の悪用、偽の決済画面、端末
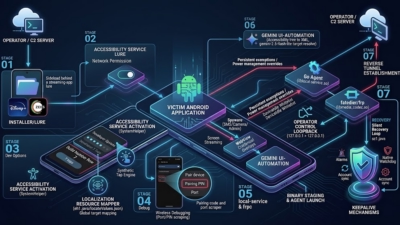
RatHatは新たに確認されたAndroid向けバンキングマルウェアファミリーで、Accessibility(ユーザー補助機能)の悪用、ローカルのAndroid Debug Bridge(ADB)ペアリング、ネイティブなシェルレベルのコンポーネント、そして生成AIを活用したインターフェース自動化を組み合わせています。
このマルウェアは現在、16カ国にわたる349の銀行アプリ、金融アプリ、電子ウォレットアプリ、暗号資産アプリを標的としています。これまで確認されていた旧バージョンが標的としていた銀行アプリはわずか16個にとどまっていたのと比べると、大幅な拡大です。 ToxicPandaは当初、欧州とラテンアメリカを狙うAndroidバ
パワーユーザーにとって使い勝手の良いAndroidの機能が、まもなく姿を消すかもしれません。Googleがシステムセキュリティの強化に乗り出す中、エンジニアたちはデバイスが内部デバッグサービスにローカルループバックアドレス経由で接続することを禁止する案を提示しました。この措置が実現すれば、Shiz
2025年7月に初めて確認されたAndroid向けリモートアクセス型トロイの木馬(RAT)「RedHook」が、著しく危険性の高い新機能を備えて再び姿を現しました。今回確認されたのは、AndroidのADBワイヤレスデバッグを自律的に悪用し、シェルレベルの権限(uid 2000)を取得する機能です。 画面ストリーミン

Android向けのリモートアクセス型トロイの木馬(RAT)「RedHook」が、モバイルマルウェアの進化を象徴する不穏な新機能を携えて再び姿を現しました。 RedHookは2025年7月にセキュリティ研究者によって初めて確認され、当初はベトナムのユーザーを標的としていましたが、現在ではインドネシアにも攻撃範囲を拡大