
AI搭載の「ARTEX」を悪用した攻撃キャンペーン、韓国の金融機関を標的にデータを窃取
正体不明の攻撃者が、AI搭載のオープンソースペネトレーションテストツール「ARTEX」を使い、韓国の金融機関を狙うキャンペーンを展開していました。 CrowdStrike Intelligenceは、データ窃取につながった侵入に関連する攻撃者管理下のインフラを特定しました。10月7日付の同社レポートによると、この活動
正体不明の攻撃者が、AI搭載のオープンソースペネトレーションテストツール「ARTEX」を使い、韓国の金融機関を狙うキャンペーンを展開していました。 CrowdStrike Intelligenceは、データ窃取につながった侵入に関連する攻撃者管理下のインフラを特定しました。10月7日付の同社レポートによると、この活動
Snykは、Evo Continuous Offensive Security(COS)の一般提供を発表しました。これにより、セキュリティチームは自律的なAI主導のペネトレーションテストとAIエージェントのレッドチーミングによってアプリケーションを継続的にテストし、攻撃者が実際に悪用できる内容を検証済
Pentest-Tools.comによる新たな調査によると、AI支援型のペネトレーションテストツールは、多くのセキュリティチームが検証できる速度を上回るペースで脆弱性の検出結果を生成しており、その結果、検証待ちの案件が積み上がって、本来AIが節約するはずだった時間を相殺してしまっているといいます。 同
「Trim」というハンドルネームで活動するロシア語圏の脅威アクターが、2026年を通じて最先端のAIモデルに施された安全対策を組織的に突破し、これを攻撃的なサイバーツールへと転用してきました。その集大成として登場したのが、商業的に販売されているAI搭載ペネトレーションテストプラットフォームです。 この事例は、脅威イン
新たに提唱されたフレームワークは、AIペネトレーションテストが従来型のインフラ侵害の測定にとどまらず、攻撃者がAI搭載システムを本来の運用目的に反する形で動作させられるかどうかを評価すべきだと主張しています。 従来のペネトレーションテストでは、不正アクセス、権限昇格、データ窃取、サービス妨害、持続的侵入といった結果を

Intruderは、Webアプリケーション向けの「AI Pentesting」を発表し、オンデマンド型のペネトレーションテストを提供開始しました。前四半期に問題単位の調査機能を初めてリリースしたのに続き、今回のプラットフォームでは、組織がGitHubやGitLab経由でコードベースを安全に接続すること

セキュリティチームは、大規模言語モデル、検索拡張生成(RAG)プラットフォーム、自律型エージェント、AIコパイロットを業務アプリケーション内に導入する動きを加速させています。 しかし多くの組織は、依然としてWebサーバー向けに設計された従来のペネトレーションテスト手法を使い、こうしたAIシステムやAPI、エンドポイン
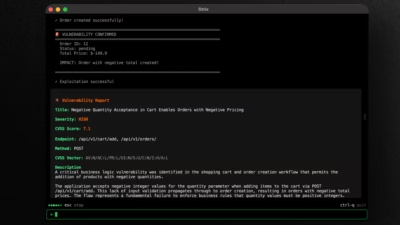
by ddos-admin · 2026年7月3日

Noveeは、Agentic Fixを発表しました。これはAIペネトレーションテストプラットフォームの機能拡張であり、セキュリティ上の発見事項の検証から修正のデプロイまでを一つのステップで実現するものです。Agentic Fixは、問題を発見するために使用したのと同じエクスプロイトのコンテキストから修

ベルギーのソフトウェアセキュリティ系スタートアップが、人工知能を用いてペネトレー...
すべての記事を読み込みました