Zscaler ThreatLabzによると、中国語圏の攻撃者がペネトレーションテスト用フレームワーク「ARTEX」、AIコーディングアシスタント、独自スクリプトを組み合わせ、世界各地の組織に対する調査活動を自動化していました。
なお、今回の見出しではStorm-0940の名が挙げられていますが、入手可能な報告からは、この帰属を裏付けることはできません。CrowdStrike は名前を明らかにしていない攻撃者として説明しており、Recorded Futureは関連する活動をTAG-217として追跡しています。
ThreatLabzが提供した調査結果によると、この作戦は、当初報告されていた韓国の金融機関への攻撃にとどまらない広がりを見せています。
回収されたプロンプトは2026年8月4日から10月4日までの期間に及び、金融サービス、小売、教育、暗号資産プラットフォーム、出会い系アプリ、物流企業など、さまざまな業種に言及していました。
記録からは、クラウドインフラに限定したキャンペーンではなく、金銭目的で標的を選んでいたことがうかがえます。また、AIの作業メモリが永続的であることと、被害ネットワーク内で永続的なアクセスが確認されたことは、区別して扱われています。
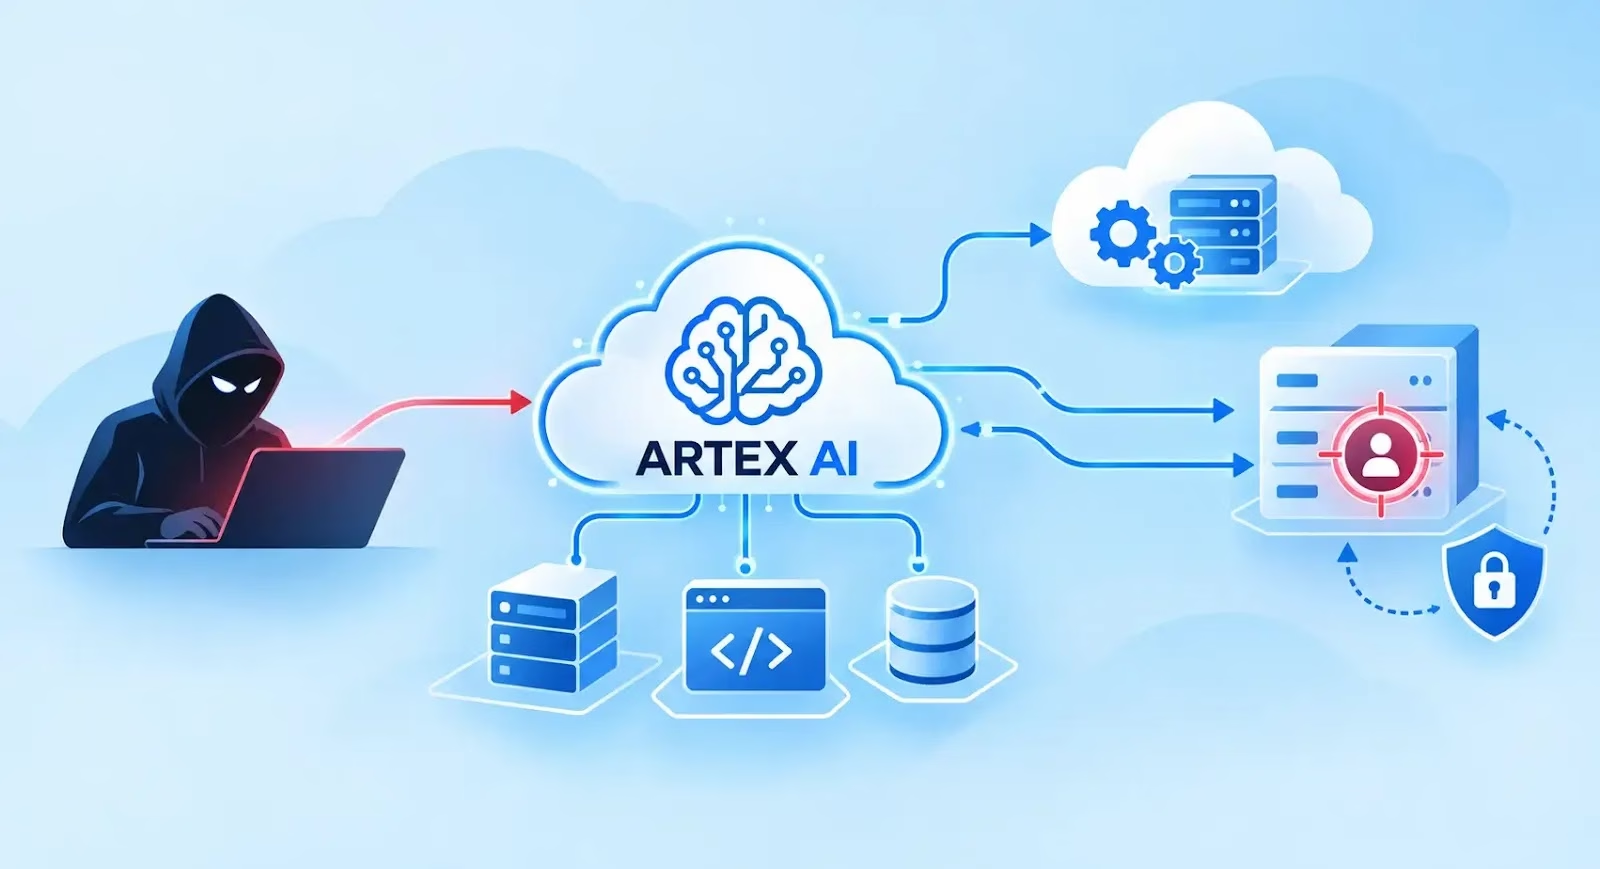
攻撃者は、カスタマイズしたARTEX環境に、Claude Code、Codex、Grokのワークスペースを組み合わせていました。ARTEXはプランナーが目標をタスクに分割し、ワーカーエージェントがツールを実行して結果を記録する仕組みです。
Zscalerの以前の報告では、このキャンペーンについて、偵察、SQLインジェクション、認証バイパス、公開アプリケーションからのデータ窃取との関連が指摘されていました。
提供された調査結果によると、カスタマイズされたコンテナには、nmap、sqlmap、nuclei、httpx、jadx、apktool、frida-toolsが含まれていました。これらの追加ツールは、ネットワーク探索、Webアプリケーションのテスト、Android解析を支えていました。
保存された設定ファイルでは、複数のアカウントにまたがってDeepSeek、GLM、Grokモデルが指定されていました。ただし、アカウント名から実際に使われたモデルを確実に特定できるわけではありません。OpenAI互換のゲートウェイは、リクエストの形式を示しているにすぎず、OpenAIのモデルがこの活動を支えていた証拠にはなりません。
攻撃者はDeepSeekに初期調査を割り当て、GLMにはその結果を確認させて、見落とした攻撃対象領域がないか調べさせていました。別のセッションではGrokの出力を検証していました。複数のAIセッションが調査と結果の確認を担う、監督付きのワークフローが構築されていたことになります。
プロンプトには、標的は許可済みであると仮定するようアシスタントに指示する内容も含まれていました。一部の設定では承認の要件も緩和されていました。こうした指示により、より広範な自律的活動が可能になりましたが、正当な許可があったことを示すものではありません。
作業用サーバにはスクリプト、プロジェクトファイル、AI設定が保存されており、踏み台サーバ38.244.50[.]120が標的への通信を中継していました。このアドレスは、CrowdStrikeもキャンペーンのインフラとして独自に特定しています。
同期スクリプトは、指示、再利用可能なガイド、メモ、ツールをアカウントやサーバ間でコピーしていました。プロジェクトファイルには、標的の範囲、見つかった侵入口、完了したテスト、調査結果、証拠が記録されていました。
自動化されたコンテキストフックは、新しいプロンプトが届くたびに要約を提供し、アシスタントが未完了の調査を再開できるよう支援していました。
SSHトンネルはサーバ間のサービスを接続し、監視タスクは中断された接続を再起動していました。Backblaze B2には、アーカイブされたレポート、証拠、エクスポートデータ、バックアップが保存されていました。これらの仕組みは攻撃者自身の環境を維持するものであり、それだけで被害システム内の持続的な足がかりを証明するわけではありません。
プロンプトの履歴では、電話番号、個人記録、取引データ、管理者アクセス、決済用の認証情報が優先されていました。
フィールドの復号、エクスポートデータの整理、盗まれたデータの取引市場の特定といった要求が出されており、金銭目的との評価を裏付けていると、Zscalerは述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang、例:[.])しています。再びfang(無害化の解除)するのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
1万6,000以上のSOCチームが、脅威調査の効率化と手作業の削減にANY.RUNを活用しています。チームで利用を検討する
翻訳元: https://cyberpress.org/storm-0940-automates-cloud-attacks/