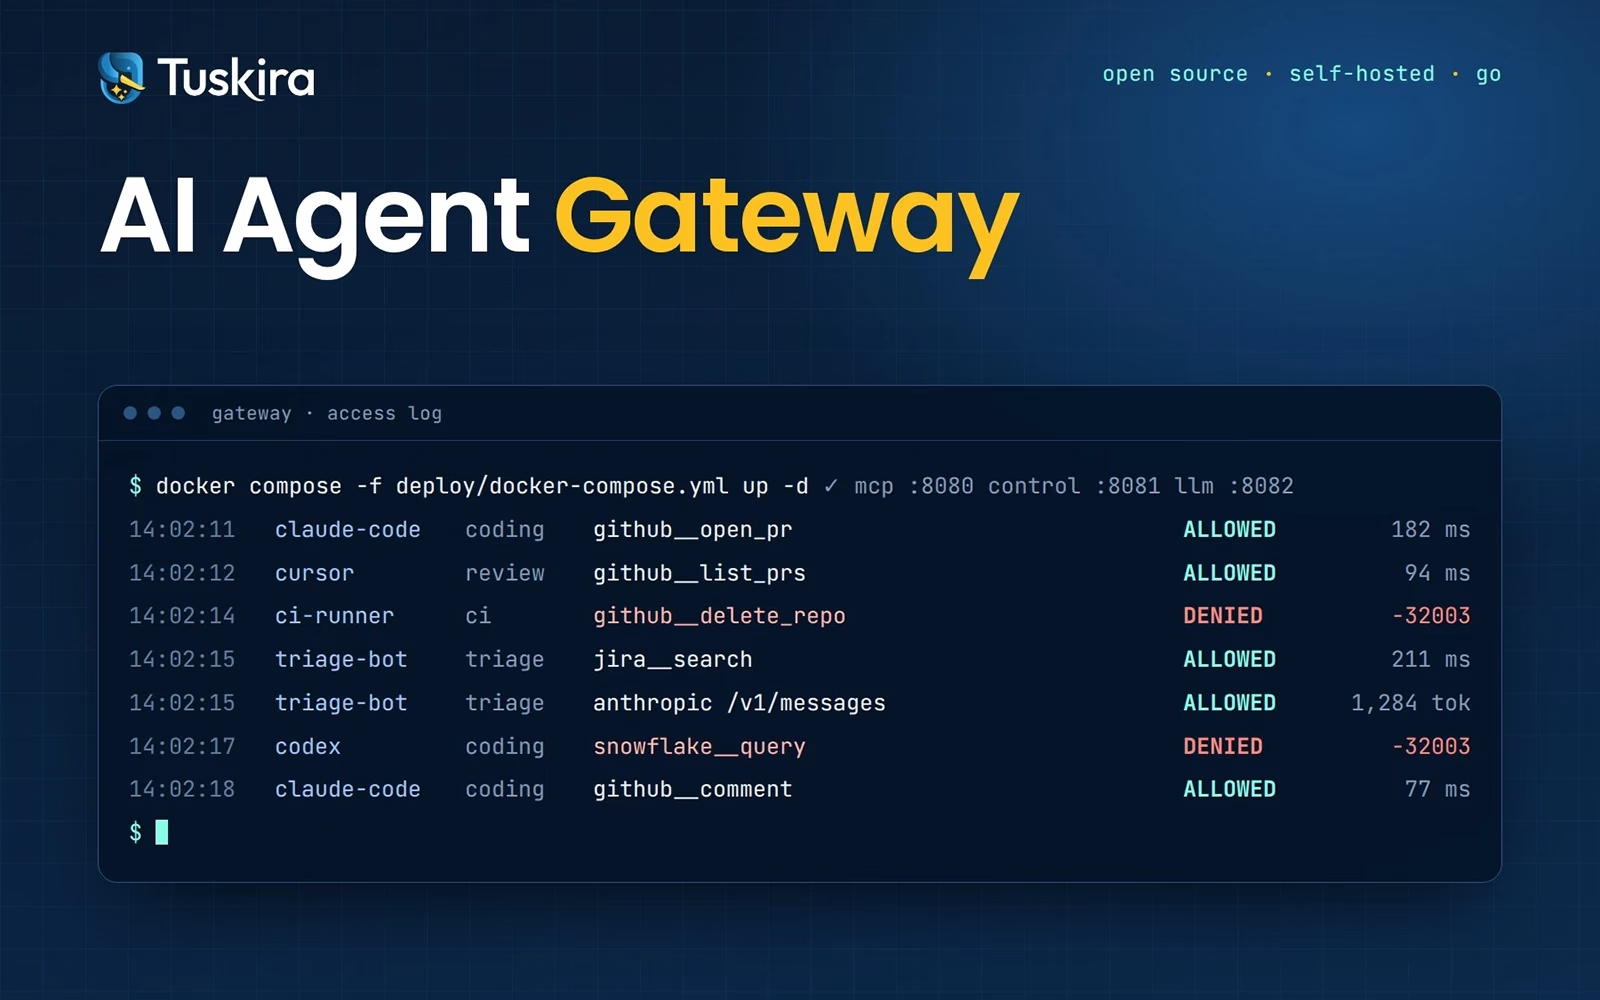
Tuskiraの「AI Agent Gateway」は、AIエージェントと、エージェントが呼び出すあらゆる対象との間に入るオープンソースのソリューションです。ここでいう対象には、GitHubやJiraなどのサービスに接続するMCPツールサーバーと、プロンプトの送信先となるモデルプロバイダーが含まれます。このゲートウェイは、Tuskiraのアカウントがなくても、自社の環境内で運用できます。
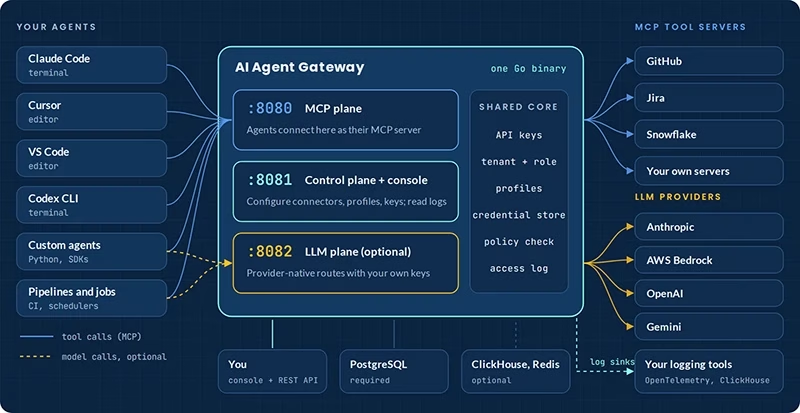
全体像(出典:Tuskira)
Claude Code、Cursor、自社開発のチケットボットを併用しているチームでは、各エージェントの設定ファイルにモデルのキーやMCPの認証情報をコピーしているケースが多く、しかもそれが全員のノートPCやCIランナーに存在します。こうしたファイルを1つでも入手されれば、中の認証情報はそのまま悪用されます。Tuskiraによると、エージェントが動作する時点でその権限を確認する仕組みもありません。
呼び出し時の処理の流れ
エージェントはゲートウェイを自身のMCPサーバーとして登録し、リクエストのたびにゲートウェイキーとプロファイル名を送信します。ゲートウェイはまず、テナントとロールに紐づくキーを検証します。次に、そのプロファイルが要求されたツールを使用できるかどうかを確認します。拒否された呼び出しはエラーとして返され、ログに記録されます。バックエンドには届きません。許可された呼び出しでは、暗号化されたストアから本物の認証情報が取り出され、送信時に付加されます。そのため、エージェント自身はGitHubトークンを保持しません。
ゲートウェイは、各エージェントに見せるツール一覧を絞り込むだけでなく、呼び出しの瞬間にもこの確認を行います。たとえば、提示されていないツールを呼び出すよう誘導されたエージェントがいても、その呼び出しは拒否されます。モデル向けの通信も、SDKのベースURLを変更するだけで同じゲートウェイを経由させられます。対応するのは、Anthropic(直接接続、またはAWS Bedrock経由)、OpenAI、Geminiです。呼び出しごとにトークン数と推定コストも記録します。
確認しておきたい2つのデフォルト設定
プロファイルが有効になるのは、明示的に紐づけた場合に限られます。プロファイルを紐づけていないキーでは、呼び出し側がリクエストヘッダーで任意のプロファイル名を指定できます。そのため、紐づけのないキーが漏えいすると、攻撃者は好きなプロファイルを要求できてしまいます。各キーをプロファイルに紐づけておけば、CI用のキーが漏えいしても、アクセスできる範囲はそのプロファイルが許可する範囲に限られます。TuskiraのサンプルCIプロファイルが許可するツールは1つだけです。
デモ用の構成では、LLMのリクエストとレスポンスの本文も、コンソールで表示できるように保存されます。上限は各1 MiBです。これらの本文には、エージェントが送信したプロンプトやコードがそのまま含まれます。保存は設定1つで無効にできます。同梱のDocker Composeファイルは、ローカルテスト用に、ホストマシンとループバック範囲への外向き接続を許可しています。Tuskiraは、共有環境では両方を削除するよう指示しています。これらの例外を除けば、ゲートウェイはプライベートアドレスとループバックアドレスへの接続をデフォルトで拒否します。クラウドのメタデータアドレスについては、常にブロックします。
AI Agent Gatewayのダウンロード
ゲートウェイはmacOSとLinuxで動作します。WSL2経由のWindowsでの動作は未検証です。リポジトリには、Claude Code、Cursor、VS Code、Codex CLI、Pythonエージェント、Kubernetesを対象とした実践的なサンプルが同梱されています。
AI Agent GatewayはGitHubで無料で入手できます。
翻訳元: https://www.helpnetsecurity.com/2026/10/07/open-source-ai-agent-gateway/