セキュリティ企業Straikerの脅威調査によると、サイバー犯罪者がCARLIY0Sと呼ばれるシステムを使い、中南米の銀行、フィンテック企業、決済事業者への攻撃を組織的に進めていました。
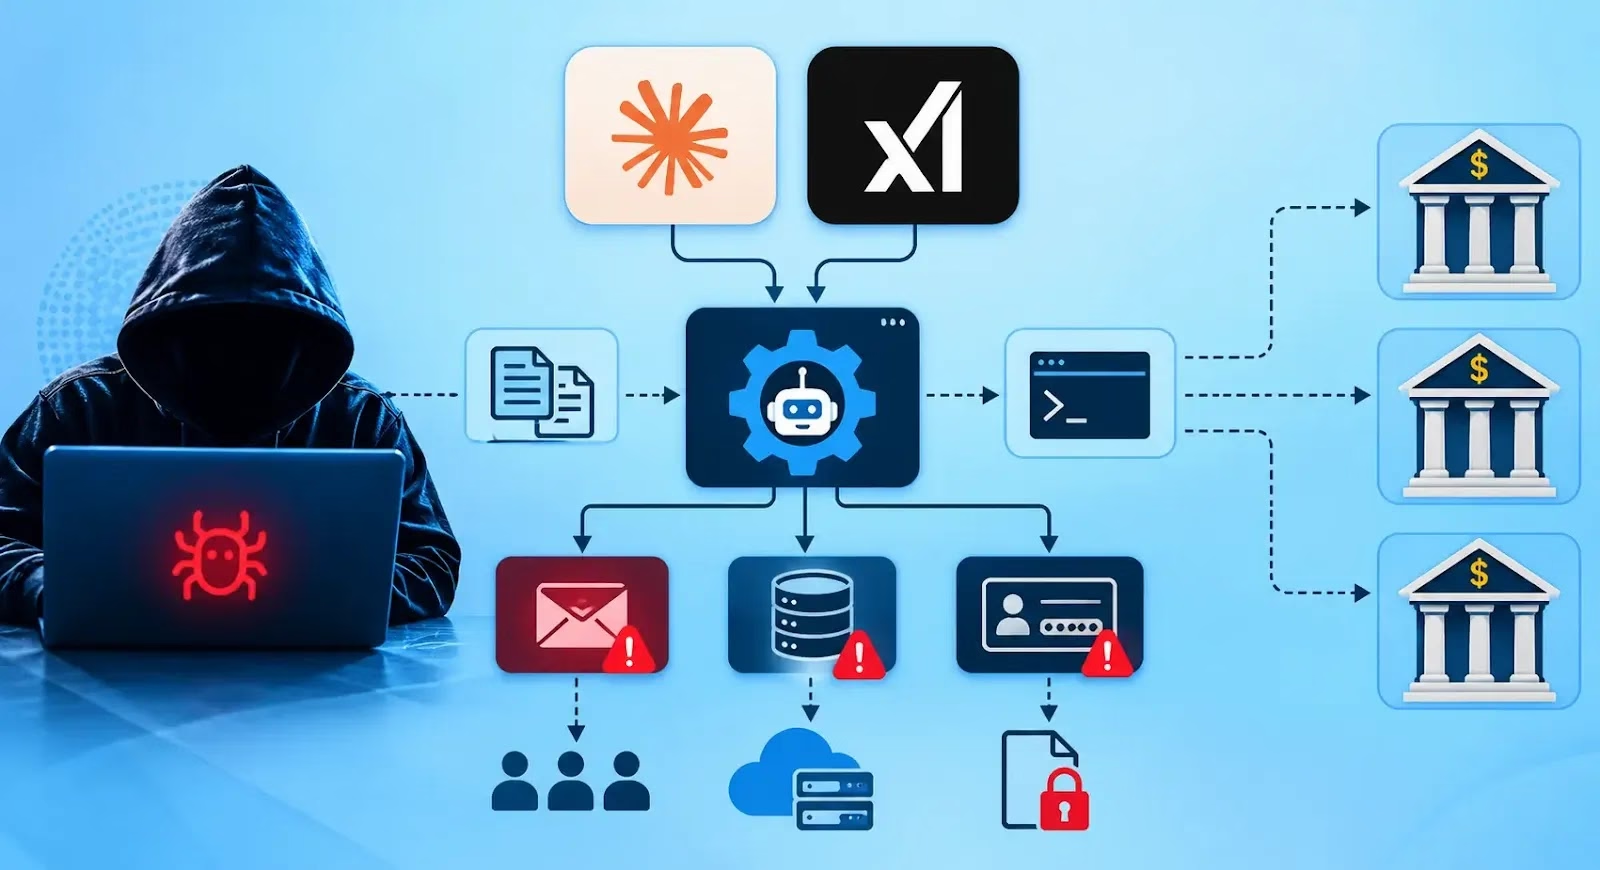
この攻撃では、人間のオペレーター、商用AIモデル、自動化ツールを組み合わせ、標的の調査や攻撃工程の一部を管理していました。
Straikerによると、この活動は「Tr4nsHack Team」や「Hexagon Security Labs Mexico」の名で活動するCyberCartelのオペレーターと関連しています。
このグループは、長年にわたり同地域の金融機関を狙ってきたとされています。調査では、手作業のハッキングや基本的なスクリプトによる攻撃から、数百の金融機関を対象に展開することを想定したAI支援型の攻撃へ移行したと説明しています。
調査結果は、Straikerのエージェントが2026年9月24日にアクセスした、このグループの作業環境のスナップショットに基づいています。スナップショットには、スクリプト、モデルの設定、運用ファイル、そして「FinancialSoft」と呼ばれる窃取済み認証情報のデータベースが含まれていました。
Straikerの報告によると、このデータベースには、同社が「Grokマイナー」と呼ぶ5つのツールで収集した4,493件のレコードが格納されていました。ただし、報告書はGrok自体が侵入を実行したと断定しているわけではありません。
CARLIY0Sは、自動化されたセキュリティテスト用のオープンソースフレームワーク「PentAGI」を基盤に構築されていました。Straikerによると、ClaudeやGrok、Kimiなど複数の商用AIモデルを利用し、モデルごとに異なるタスクを割り当てていたといいます。
Claudeベースのエージェントは、標的の分析、考えられる攻撃手法の評価、選択肢の議論を行うよう設定されていました。その後、調停役が最終判断を返す仕組みです。システムの指揮には、引き続き人間のオペレーターが関与していました。
調査では、AIは単独の攻撃者ではなく、より広範なツール群の一部だと位置づけています。ブラウザ自動化、スクリプト、プロキシサービス、共有された運用データを使うことで、オペレーターはシステム間で情報を受け渡し、活動を調整していました。
Straikerによると、このグループは、攻撃的な依頼を許可を得たペネトレーションテストや学術的な演習であるかのように装うプロンプトも使っていました。これはオペレーターがモデルの応答を誘導するための主張にすぎず、活動の正当性を示すものではありません。
窃取したデータの一覧には、2,911件のメールアドレス、903件の銀行口座番号、Webサイト、API、バックエンドシステムで見つかった200件超の脆弱性が含まれていたとされています。
さらに、APIキーや暗号鍵、パスワード、データベース接続文字列、IDプロバイダーの認証情報に加え、クラウドストレージやメールサービスへのアクセス権も含まれていました。
Straikerは、露出した決済関連の認証情報の一部が、メキシコの銀行間決済システムSPEIを危険にさらす可能性があると指摘しました。同社は被害者を特定せず、金融機関とフィンテック組織としてまとめて扱っています。
今回の調査は、犯罪グループがAIを使って偵察を整理し、情報を精査し、多数の標的に作業を拡大できることを示しています。
ただし、これはAIモデルが攻撃キャンペーン全体を自律的に計画・実行したことを意味しません。人間のオペレーター、従来型のソフトウェア、侵害したシステムへのアクセスが、依然として活動の中心でした。
Straikerはまた、通知を受けたAnthropicが、Claudeへのアクセスに使われた認証情報を無効化したと報告しています。同社は、「Grokマイナー」に関連する活動を調査しているxAIに、侵害の痕跡(IOC)を共有したとしています。
銀行や決済事業者にとって、今回露出した情報は、公開されたソフトウェアにパッチを適用するだけでなく、認証情報、APIキー、ID管理システムを保護することが重要だと改めて示しています。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業の負担を減らしています。 チームでの導入を検討する
翻訳元: https://cyberpress.org/hackers-automate-bank-attacks/