Check Point Researchが追跡したブランドなりすましの試みのうち、2026年第3四半期にMicrosoftが占めた割合は33%でした。前四半期の23%から上昇し、他のどのブランドと比べても約4倍の水準です。
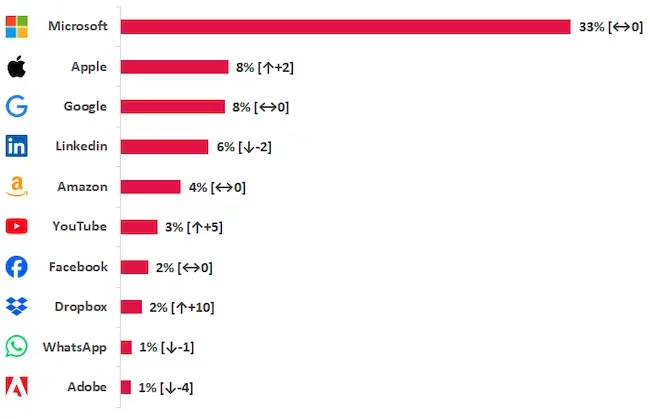
フィッシング攻撃で最もなりすまされたブランドのトップ10(出典:Check Point)
AppleとGoogleがそれぞれ8%で続きました。順位の上昇幅が最も大きかったのは、DropboxとYouTubeです。
調査チームは次のように説明しています。「攻撃者がMicrosoftを好むのは、盗んだMicrosoftの認証情報があれば、メールやファイル、コラボレーションツールなど企業環境全体にアクセスできるためです。他の上位ブランドの多くは、主に個人アカウントにしかつながりません」
業種別では、テクノロジー系ブランドのなりすましが最も多く、ソーシャルネットワーク、銀行が続きました。
AIや開発者向けツールを装う詐欺
2026年10月に送信されたフィッシングメールは、ClaudeとAnthropicのブランドを使い、500ユーロの支払いが拒否されたと偽っていました。この事例は、7~9月の調査対象期間より後に確認されたものです。メールの件名は「Payment failed for your Claude account」で、支払い方法を更新しなければAPIアクセスとClaudeのシートが停止されると警告していました。
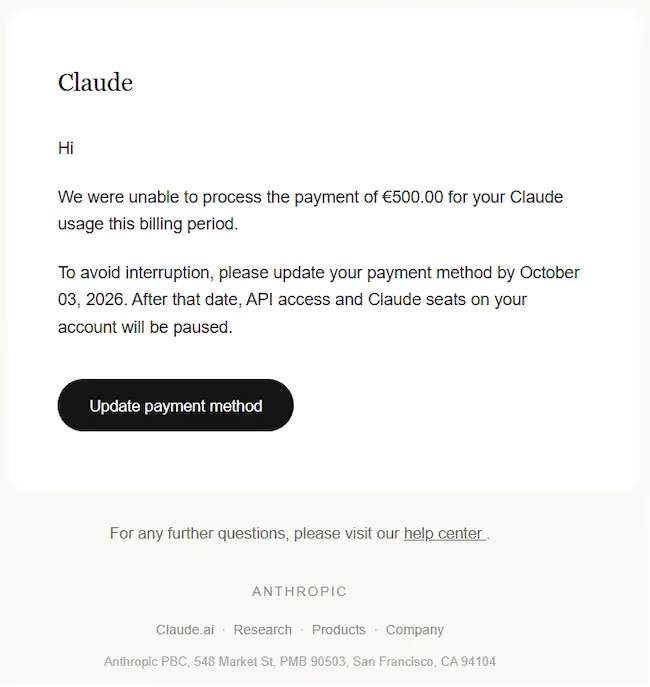
Claudeの支払い失敗を装ったフィッシングメール(出典:Check Point)
「Update payment method」ボタンをクリックすると、決済情報とアカウントの認証情報を盗み取るよう設計された手順へ誘導されます。
9月には、Googleのエージェント型ソフトウェア開発プラットフォーム「Google Antigravity」になりすましたWebサイトも登録されました。このサイトにはLinux向けのインストールコマンドが表示されていました。コマンドは隠された命令をデコードして実行し、外部サーバーからスクリプトをダウンロードして実行します。これにより攻撃者は、被害者のコンピューター上でコードを実行できるようになります。
偽のサポートページやアップデートでデバイスへのアクセスを狙う
同じく9月に登録された別のWebサイトは、Appleのブランド、ナビゲーションメニュー、サポートコンテンツを模倣していました。訪問者は「Boost your Mac using the terminal」というタイトルの記事に誘導されます。記事はパフォーマンスが向上すると約束し、ユーザーに悪意のあるコマンドを実行させようとします。
DocusignになりすましたWebサイトは9月から現れ始め、10月上旬にも新たな登録が確認されています。あるサイトでは、確認と署名を待つ文書が表示されました。さらに「Update Required」というプロンプトが出て、文書を開くにはDocusign Readerの更新が必要だと主張していました。
「Continue」をクリックすると、FleetDeckのインストーラーがダウンロードされます。FleetDeckはリモート監視・管理製品で、悪用されるとデバイスへのアクセスに使われかねません。Check Pointは、偽のDocusignサイト経由で配布されていたことから、被害者のコンピューターへの不正アクセスを狙ったものとみられると述べています。
翻訳元: https://www.helpnetsecurity.com/2026/10/19/check-point-brand-impersonation-scams-q3-2026-report/