Microsoftと国際的なパートナーが、フィッシングキット「CoGUI」を支えるインフラを妨害しました。Proofpointによると、このキットは月間1億通を超える悪意あるメールを生み出しています。
今回の共同対応は、中国語圏の詐欺エコシステムを標的にしたものです。このエコシステムには、関連するフィッシングキットやインフラ提供事業者、認証情報の窃取や金融詐欺を可能にするサービスが含まれます。
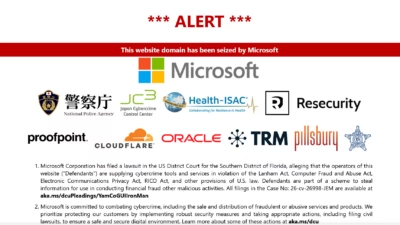
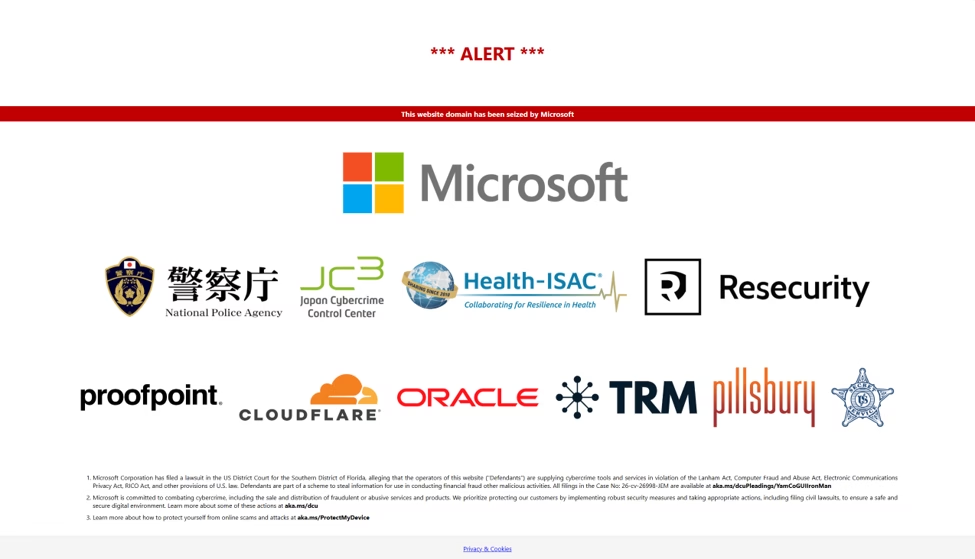
MicrosoftとHealth-ISACは、フロリダ州南部地区連邦地方裁判所に民事訴訟を起こしました。被告は、YAM Storeの運営者と、その活動に関与したとされる個人です。
YAM Store、CoGUI、Iron Manの詐欺活動を支えていたドメインは差し押さえられ、差し押さえ通知ページにリダイレクトされました。
Proofpointは、悪意あるドメインに関する情報提供、キャンペーンの分析、宣誓供述書の提出で、この対応を支援しました。
ほかにも、日本サイバー犯罪対策センター(JC3)、Resecurity、Cloudflare、Oracle、TRM Labsなどが参加しました。
今回の妨害は、CoGUIだけにとどまりません。日本の組織を狙う、密接に関連した2つのキット「CoAceV」と「CoFish_Ws」も対象です。
Proofpointは、標的、URL構造、検知回避の挙動に類似点があることから、3つのキットは共通の起源を持ち、アフィリエイトも重複していると高い確度で評価しています。
提供された調査が引用するMicrosoftの数字によると、YAM Store、CoGUI、Iron Manは合わせて、2026年1月以降、世界の7万5,000を超える組織に対して10億通以上の悪意あるメッセージを送信可能にしました。
ただし、このエコシステム全体の数字は、ProofpointのCoGUIに関する月間検知数とは別物であり、混同しないよう注意が必要です。
Proofpointは、CoGUIのキャンペーン1,081件を記録しました。使われたユニークなドメインは13,586個です。比較すると、CoAceVのキャンペーンは242件でドメインは2,812個、CoFish_Wsのキャンペーンは19件でドメインは191個でした。
3つのキット全体では、研究者が約17,000個のユニークなドメインを確認しています。
2026年7月1日から9月17日までの間に、これらのキットが使用した完全修飾ドメイン名(FQDN)はユニークなもので3,788個にのぼります。インフラを絶えず入れ替え、潤沢な運用資源を持っていることがうかがえます。
Proofpointの研究者が特定したところ、なりすまされたブランドは66にのぼります。Amazon、Apple、PayPay、楽天、SMBC、JCB、ヤマト運輸などが含まれています。
フィッシングキット「CoGUI」
メールの内容は、アカウント認証、支払いの問題、銀行からの通知、小売取引、配送状況の連絡など多岐にわたります。
メールに埋め込まれたリンクを開くと、CAPTCHAによる確認などのフィルタリングを経て、偽の認証ページや決済ページが表示されます。これらのページは、ユーザー名、パスワード、クレジットカード情報を盗み取ります。
Proofpointが2025年5月に公開したCoGUIの最初の調査では、ジオフェンシング、ブラウザのフィンガープリンティング、ヘッダーに基づくフィルタリングが確認されています。
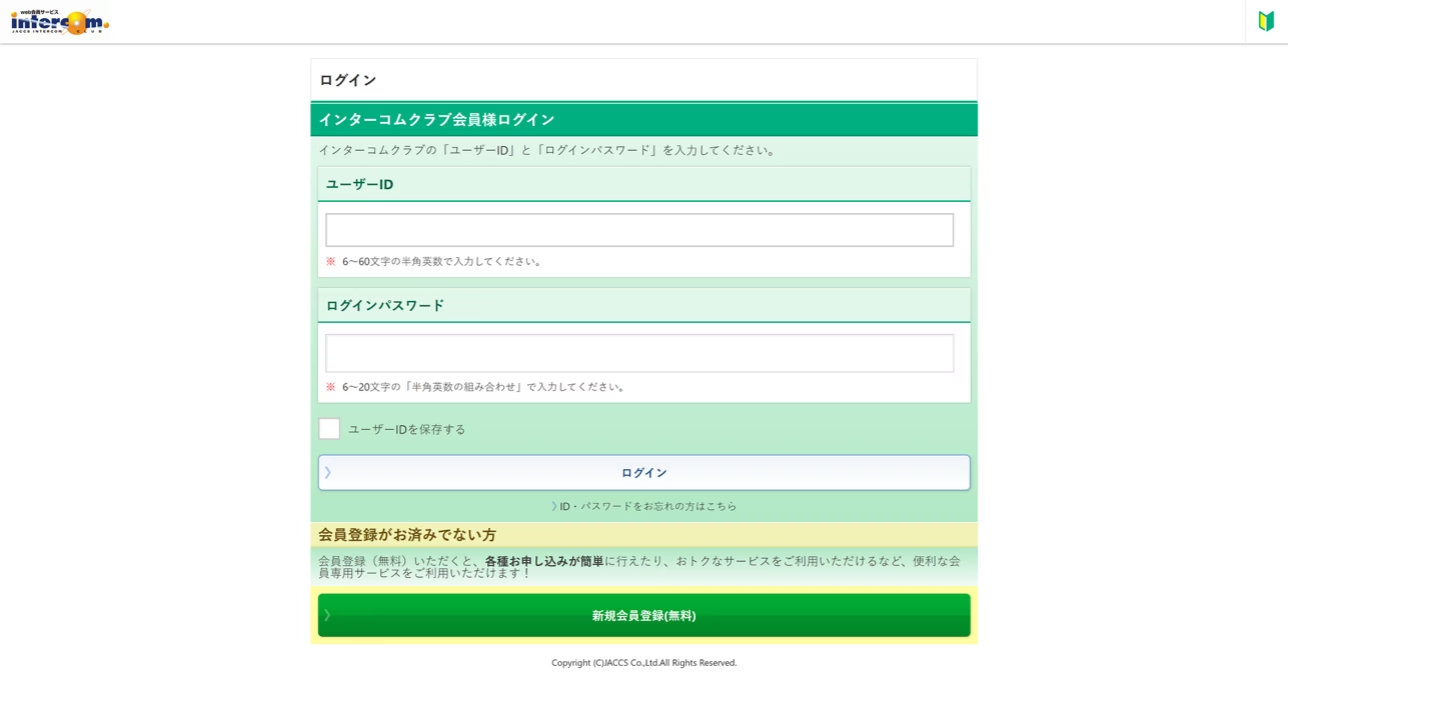
このキットは、地理的な位置、ブラウザの言語、OS、画面サイズなどの属性を評価します。そのうえで、フィッシングコンテンツを表示するか、訪問者を別のサイトにリダイレクトするかを判断します。
新しい調査によると、2026年2月に、共通のおとり挙動が現れました。CoGUIと、その後にCoAceVが、条件に合わない訪問者を同一の転送先にリダイレクトするようになったのです。
3つのキットに共通するURLパスや特徴的なパターンも、両者の関係を裏付ける材料です。
確認された活動の大半は日本が占めています。米国、オーストラリア、イタリアでも、少数のキャンペーンが影響を及ぼしています。
最も被害を受けやすい業種は金融サービスと医療です。政府機関、教育、製造業が続きます。
日本の金融庁の注意喚起によると、盗まれた証券口座の認証情報が悪用され、国内外の小型株の不正な売買が行われています。
ただし、この注意喚起はCoGUIとの直接的な関連を示すものではありません。Proofpointも以前、両者の関連は確認されたものではなく、可能性にとどまると説明しています。
今回の差し押さえは、運営側に運用面、金銭面、評判面のコストを強いるとみられます。ただ、長期的な効果はまだ測れていません。
ドメインが頻繁に入れ替えられることからも、インフラの妨害だけで根絶できるわけではないことがわかります。
防御側は、多層的なフィッシング検知を維持し、フィッシング耐性のある認証を優先すべきです。
日本の規制当局は、利用可能な場合はパスキーを使うこと、証券会社のサイトをブックマークから開くこと、取引を監視すること、侵害の疑いがあれば直ちにサービス事業者へ連絡することを勧めています。
こうした対策は、個々のフィッシングドメインが消えても変わらない課題である、アカウント乗っ取りの阻止に役立ちます。
被害が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
Cybersecuritynews platform
翻訳元: https://gbhackers.com/cogui-phishing-kit/