
マイクロソフト、月間1億通超の悪意あるメールに関与とされるフィッシングキット「CoGUI」を妨害
Microsoftと国際的なパートナーが、フィッシングキット「CoGUI」を支えるインフラを妨害しました。Proofpointによると、このキットは月間1億通を超える悪意あるメールを生み出しています。 今回の共同対応は、中国語圏の詐欺エコシステムを標的にしたものです。このエコシステムには、関連するフィッシングキットや
Microsoftと国際的なパートナーが、フィッシングキット「CoGUI」を支えるインフラを妨害しました。Proofpointによると、このキットは月間1億通を超える悪意あるメールを生み出しています。 今回の共同対応は、中国語圏の詐欺エコシステムを標的にしたものです。このエコシステムには、関連するフィッシングキットや
今回の措置は、CoGUIおよび関連するフィッシング作戦に加え、YAM StoreとIron Manによる詐欺活動を支えるインフラを標的にしたものです。 Microsoftと共同原告のHealth-ISACは、米国フロリダ州南部地区連邦地方裁判所に民事訴訟を起こしました。あわせて、これらの作戦を支えるドメインを差し押さ
Microsoftは、2026年1月以降、世界中の消費者と7万5,000を超える組織に向けて10億件以上の悪意あるメッセージを送信していたサイバー犯罪ネットワークを摘発し、活動を阻止しました。Microsoftは 10月14日の発表で、Health-ISACと連携し、相互に関連する3つの犯罪サービス「YAM S
消費者データブローカーのRadaris.comは、個人情報削除の依頼を無視し続けることで長年悪名を轟かせてきました。この評判が最近、同社に不利な形で跳ね返ってきました。Radarisがニュージャージー州のプライバシー法に違反しているとして訴訟を起こされたのです。同州法は、州の法執行機関職員に関
eSecurity Planet のコンテンツおよび製品紹介は編集上の独立性を保っています。当サイトはパートナーへのリンクがクリックされることで収益を得る場合があります。 詳細はこちら 米司法省は水曜日、QScanおよびQTRouterという2つのハッキングプラットフォームを支えていたドメインを差し押さえ
米司法省とFBIは、中国国家が支援するハッキンググループが構築・運用していた2種類のハッキングツールに紐づくドメインを押収しました。これにより、米政府機関に対して長年使用されてきたマルウェアへのアクセスが遮断されました。 QScanとQTRouterと呼ばれるこれらのツールは、QTFYというグループ
連邦当局は水曜日、2018年以降、米国の重要インフラ(複数の連邦機関を含む)を標的にし侵害してきた、多層構造の中国国家主導によるスパイ活動の実態を明らかにしました。 当局はドメインを差し押さえ、中国政府の資金提供を受けたフロント企業がボットネットとそれを補完するシステムを構築し、機密性の高いネットワークへの侵入を可能

米当局は、2026年FIFAワールドカップの試合を違法に配信していたドメインを1,000件以上差し押さえました。こうしたサイトの多くは著作権侵害にとどまらず、閲覧者の端末にマルウェアを仕込んだり、決済情報を盗み取ったりする危険もはらんでいました。 司法省は大会期間中に3回にわたって差し押さえ作戦を
米司法省は、FIFAワールドカップ2026の試合を無許可でストリーミング配信していたウェブサイト1,000件以上を差し押さえ、1,970件のドメインをブロックしました。 法執行当局は、米当局やFIFA(国際サッカー連盟)、映画協会(Motion Picture Association)傘下のAlliance for
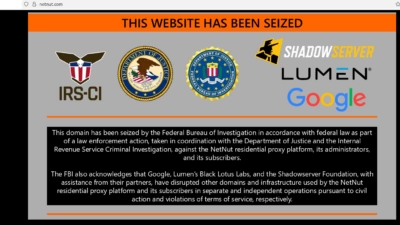
米連邦捜査局(FBI)は本日、業界パートナーと協力し、イスラエルの上場企業Alarum Technologies[NASDAQ: ALAR]が運営する大規模な住宅用プロキシサービスNetNutに関連する数百のドメインを差し押さえたと発表しました。今回の措置は、複数のセキュリティ企業による調査結
すべての記事を読み込みました