
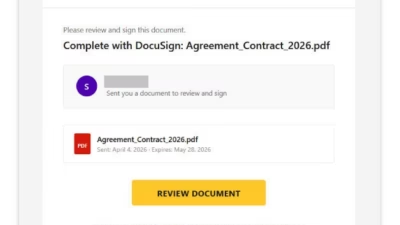
新種のフィッシング攻撃、Blob URLを悪用してセキュリティスキャナーから悪意あるページを隠蔽
クレデンシャル(認証情報)を窃取するページを、攻撃者が管理するWebインフラから被害者のブラウザ内へと移すフィッシングキャンペーンが確認されました。 いずれ検知・停止に追い込まれる可能性のあるドメイン上に偽ログインポータルをホストする通常のフィッシングキットとは異なり、このキャンペーンでは被害者が攻撃チェーンをたどっ
クレデンシャル(認証情報)を窃取するページを、攻撃者が管理するWebインフラから被害者のブラウザ内へと移すフィッシングキャンペーンが確認されました。 いずれ検知・停止に追い込まれる可能性のあるドメイン上に偽ログインポータルをホストする通常のフィッシングキットとは異なり、このキャンペーンでは被害者が攻撃チェーンをたどっ
Barracudaの研究者によると、あるフィッシングキャンペーンでは、被害者を正規のMicrosoft OAuthおよびTeamsインフラ経由で誘導した後、被害者自身のブラウザ内で丸ごと生成された偽ログインページを表示させる手口が確認されました。 「悪意のあるコンテンツはウェブサーバーから配信されるの
大規模なフィッシング活動が、信頼されているGoogleのサービスを多段リダイレクトのネットワークとして悪用し、メールセキュリティ対策を回避しながら、高度にパーソナライズされた認証情報窃取ページを配信していることが判明しました。一部のケースではScreenConnectのリモートアクセスソフトウェアをインストールするケ

ZoomInfo、Docusign、AppViewXのエンタープライズAIリーダーたちが、2社が実際の規模でAI Center of Excellence(CoE)を構築し、エージェントIDを統治するにあたって何が必要だったかを語ります。 この記事で得られる知見: ZoomInfoとDocusignでAI Cent
eSecurity Planet のコンテンツおよび製品推奨は編集面で独立しています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら フィッシングキャンペーンは、従来型のマルウェアから離れ、信頼された業務アプリケーションや正規のITツールを悪用する方向へと傾きつつ
攻撃者は偽のニュースレタードメインからのフィッシングメールでLastPassとBitwardenになりすまし、ユーザーを騙して偽のDocuSign文書に署名させようとしています被害者はMicrosoft DefenderとCloudflareによって既に危険と判定され、オフラインにされた悪意ある「コンプライアンス」
LastPassは、偽のセキュリティ通知を使ってユーザーを不正なウェブサイトへ誘導するフィッシングキャンペーンが進行中であるとして、注意を呼びかけています。 今回のフィッシングメールは正規の企業からの通知に見えるよう巧妙に作られており、セキュリティポリシーが更新されたと受信者に知らせたうえで、DocuSignになりす

組織がデジタルトランスフォーメーションを加速させる中で、安全な電子署名は現代のサ...

サイバーセキュリティ研究者は、サイバー犯罪者がDocuSign API...

新たな調査により、DocuSignのブランドを悪用してVidarマルウェアを配布...
すべての記事を読み込みました