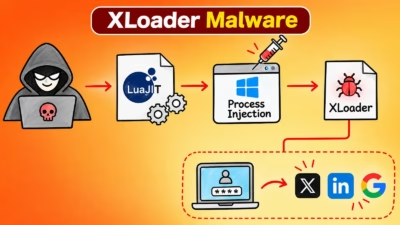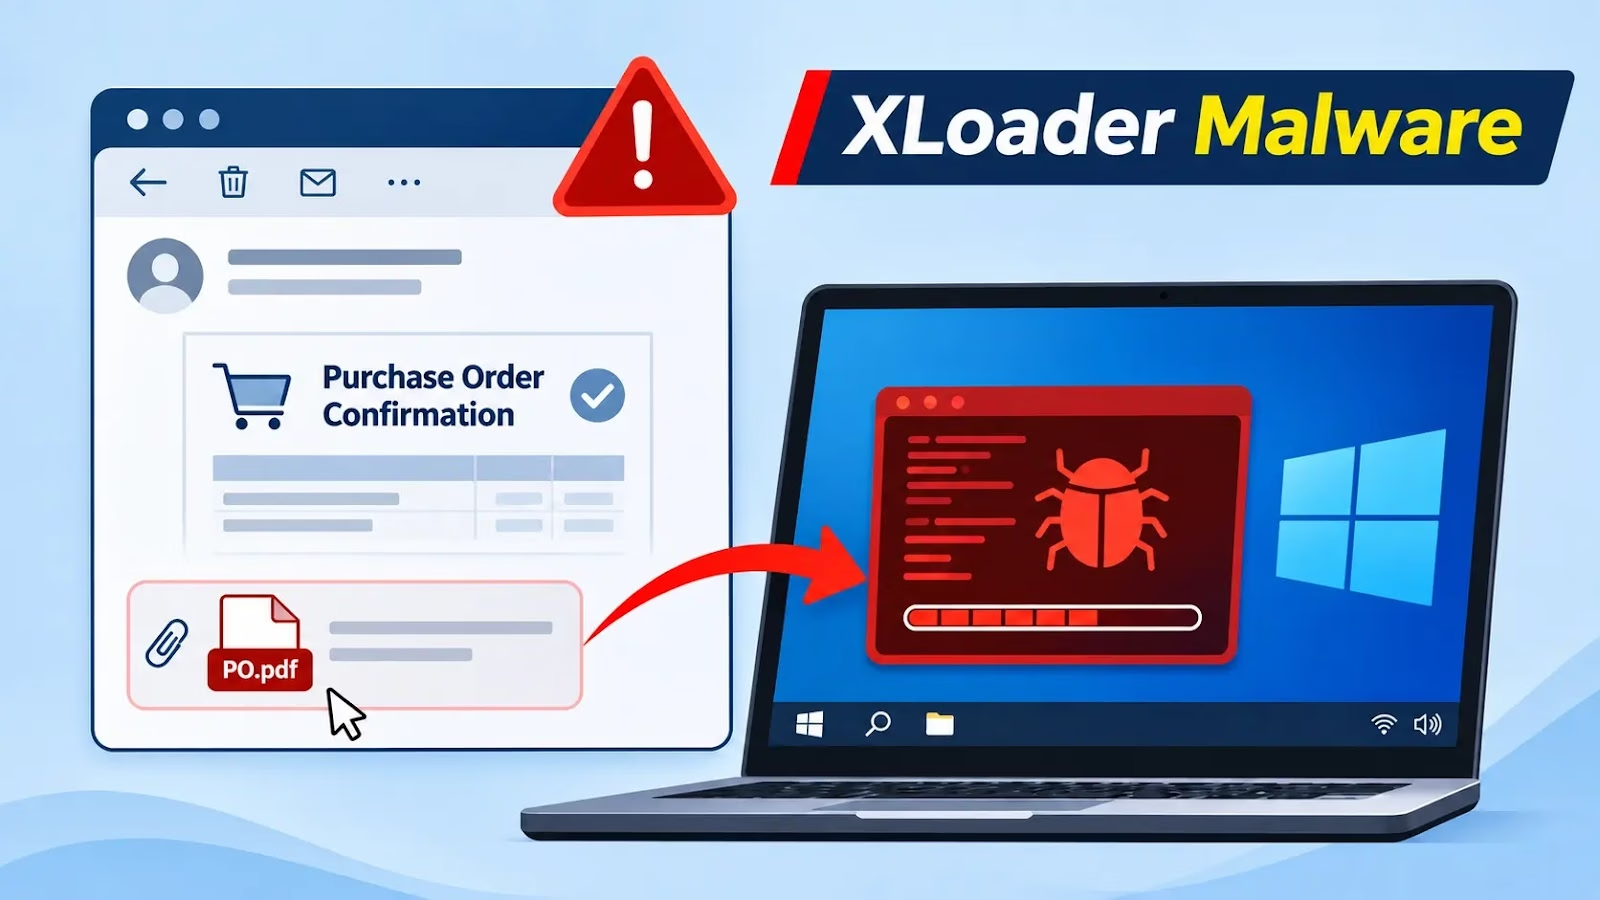
ハッカーが、発注確認を装ったフィッシングメールでXLoaderマルウェアを拡散しています。悪意のあるWord添付ファイルを使い、Windowsパソコンを乗っ取る手口です。
メールは受信者に対し、添付されたDOCXファイルを確認して注文内容を照合するよう求めます。しかし、このドキュメントには購買情報だけでなく、悪意のあるRTFファイルが埋め込まれています。脆弱なOffice環境で処理されると、多段階の実行シーケンスが始まります。
攻撃は、Wordの「別のドキュメントからコンテンツをインポート」機能(altChunk)を悪用し、埋め込まれたRTFコンテンツを処理させます。
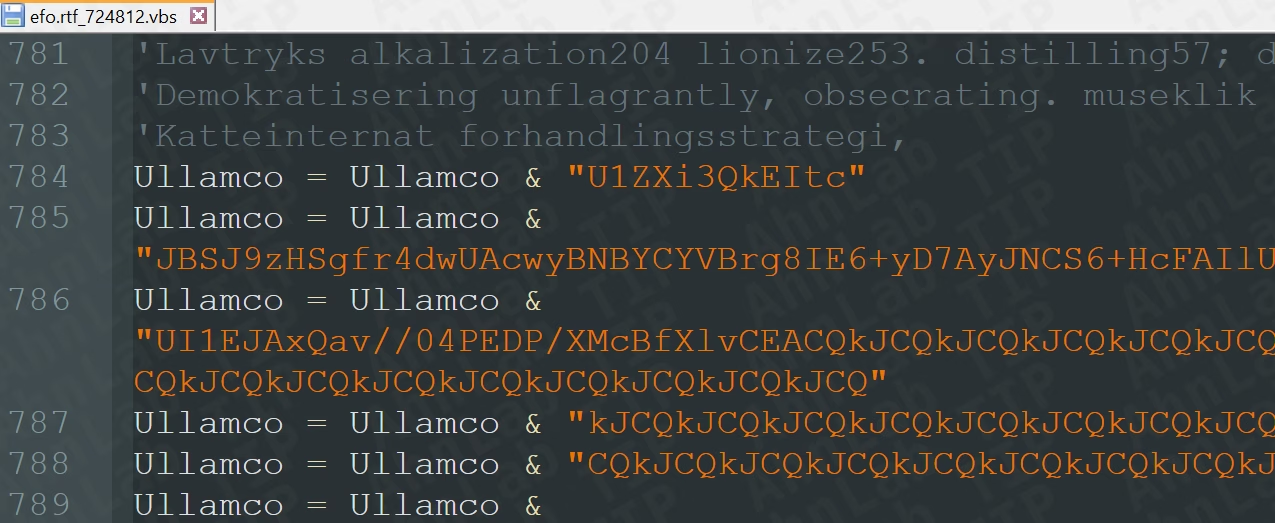
このRTFドキュメント内では、OLE(Object Linking and Embedding)オブジェクトが悪意のあるVBScriptファイルを%TMP%\724812.vbsに展開します。
別の埋め込みオブジェクトは、数式エディターの脆弱性CVE-2017-11882を悪用してスクリプトを実行します。
Vulnerabilityassessment service
実行コマンドのCmD.exe/Ccscript %tmp%\724812.vbsは、コマンドインタープリター経由でWindows Script Hostを起動します。
この点は重要です。確認された攻撃チェーンは、受信者を騙して悪意のあるOfficeマクロを有効にさせるのではなく、脆弱なコンポーネントの悪用に依存しています。添付ファイルを開くだけで、脆弱なシステムは後続のスクリプト段階にさらされます。
VBScriptにはBase64エンコードされたデータが含まれています。VBScriptはこれを%TMP%\Quisque.Dalに書き込み、埋め込まれた第1段階のPowerShellスクリプトを起動します。
デコードされたデータには、ローダー、暗号化されたペイロード、第2のPowerShellスクリプトの3つのコンポーネントが含まれています。このように、後続の実行段階に必要な要素が、配布される素材の中にまとめて組み込まれています。
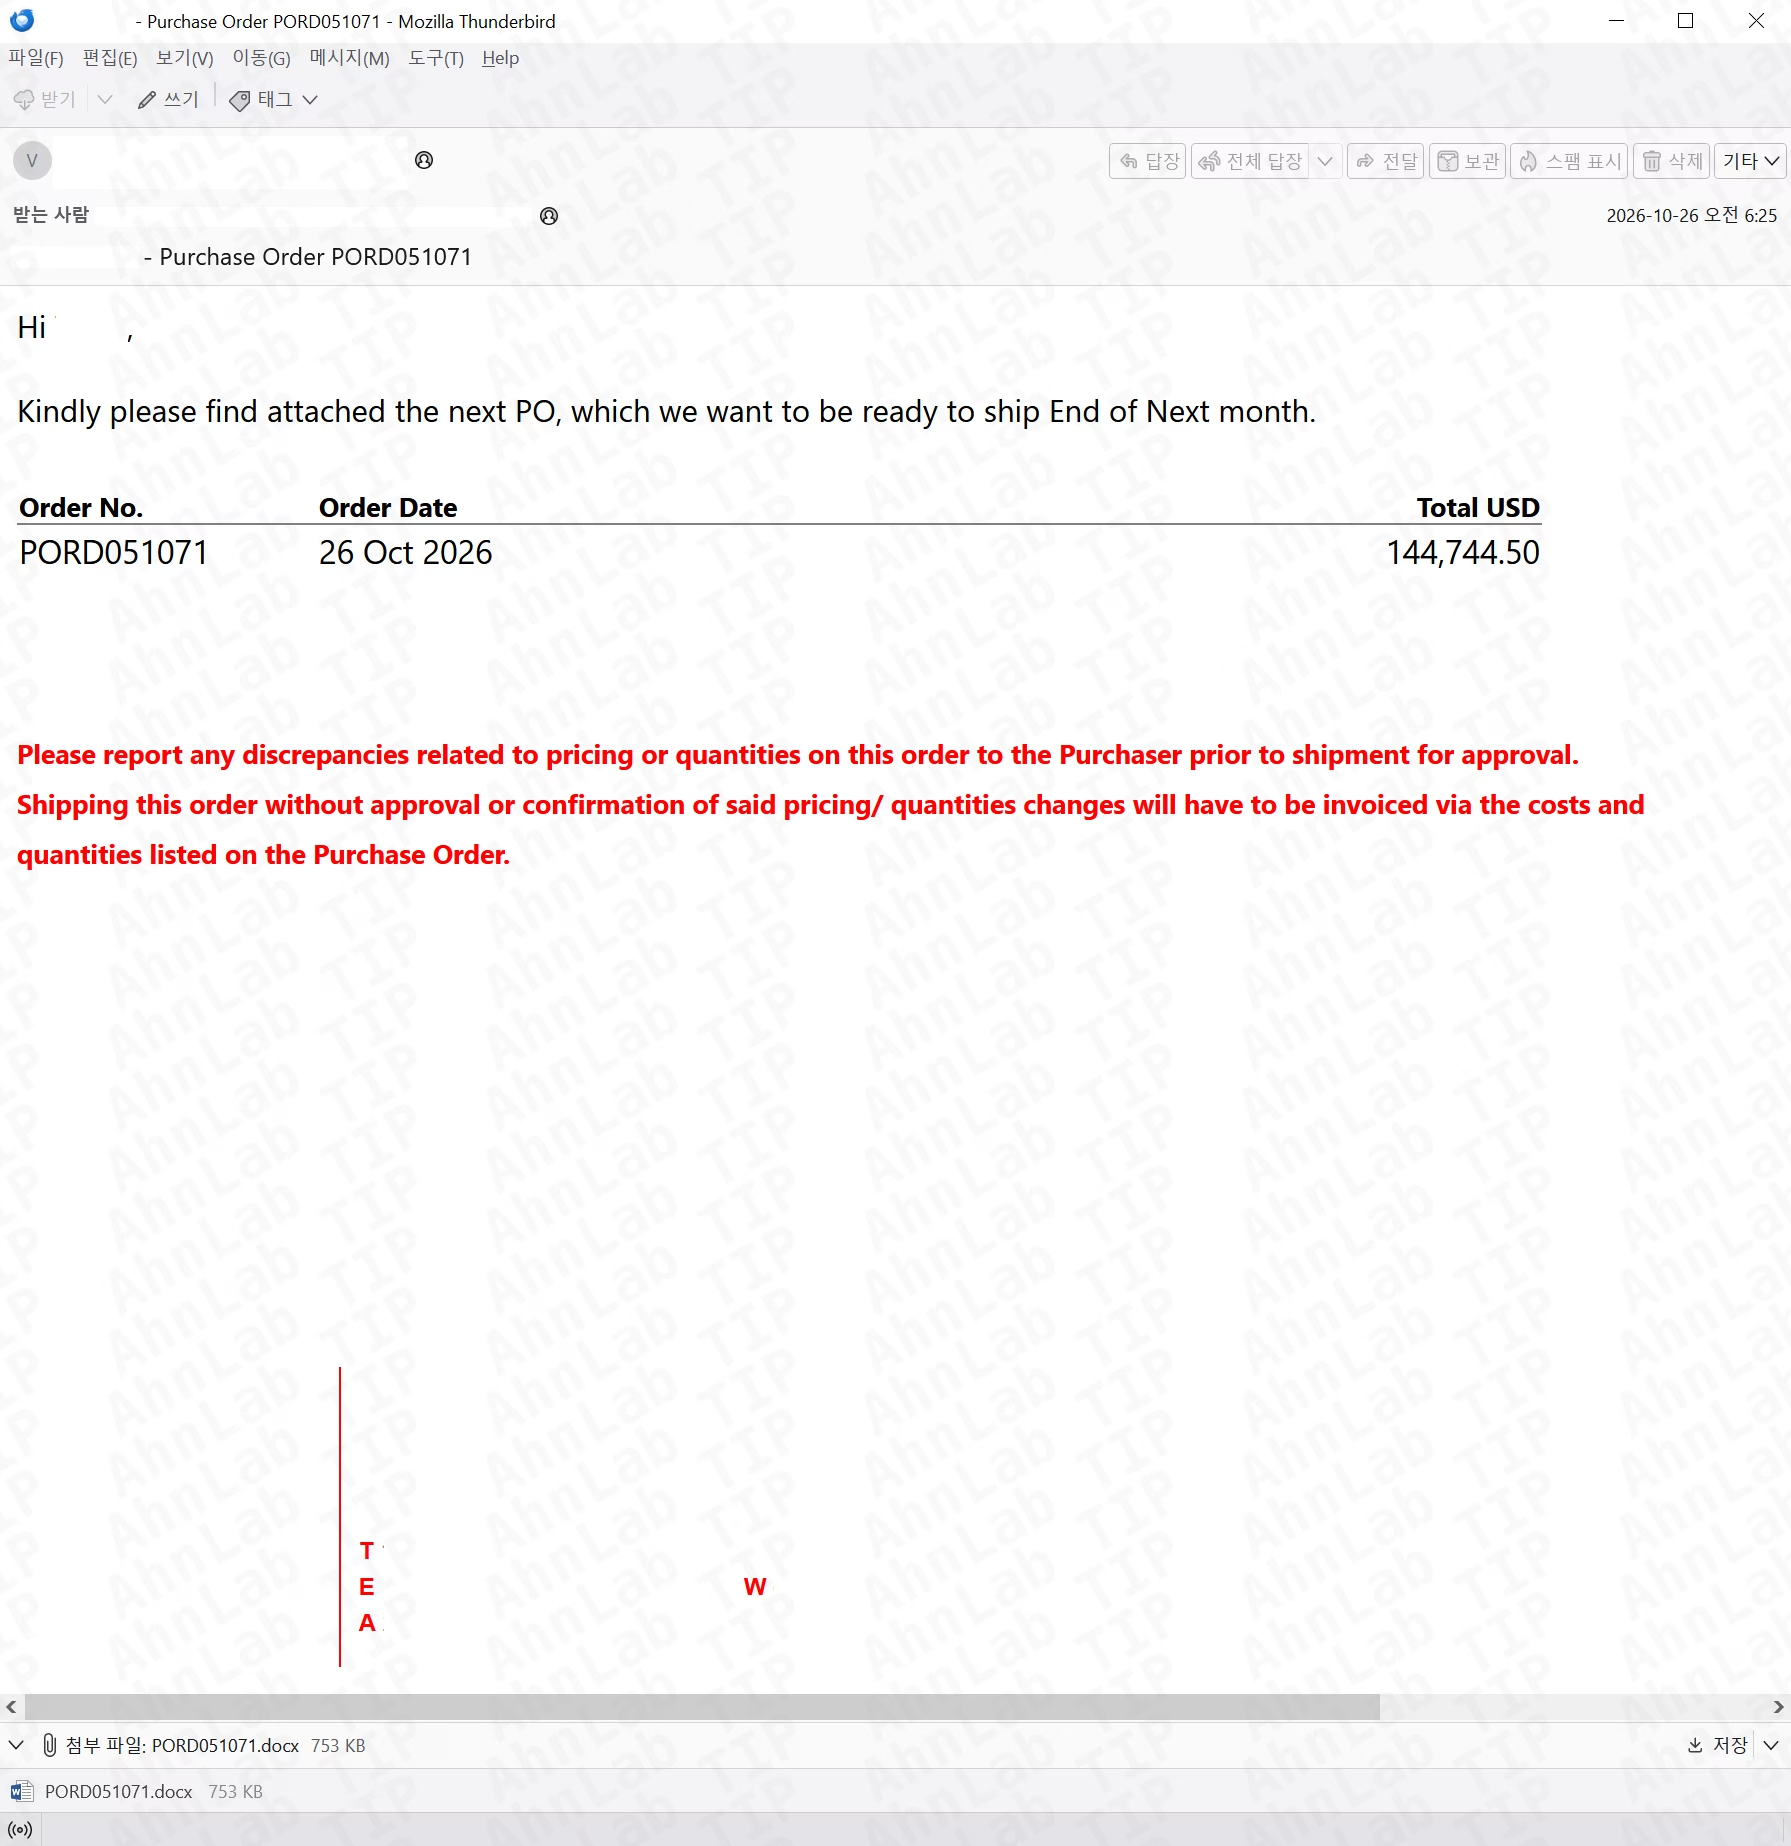
AhnLab SEcurity intelligence Center(ASEC)の研究者が確認したところ、この感染チェーンは埋め込みドキュメント、数式エディターの脆弱性、VBScript、PowerShellを組み合わせ、情報窃取型マルウェアを送り込みます。
Vulnerabilityassessment service
XLoaderマルウェア攻撃
第1段階のPowerShellは、3つのレジストリ値を使って永続化を確立します。まずPowerShell実行ファイルのパスをTOROとしてHKCU\Environment配下に保存し、自身のスクリプトをLaborisとしてHKCU\SOFTWARE\AppDataLow配下に格納します。
続いてHKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run配下にCupidatatを作成し、感染したユーザーのログオン時に実行されるようにします。
このRunエントリは、保存されたスクリプトを取得し、保存済みの実行ファイルパスを使ってPowerShellを呼び出します。
そのため、インシデントを調査する担当者は、各値を個別のアーティファクトとして扱うのではなく、スタートアップエントリと、実行コンポーネントを保持する別々のレジストリ上の場所とを関連付けて分析する必要があります。
次に、第1段階のスクリプトが%TMP%\Quisque.Dalを復号し、第2段階のPowerShellを実行します。このスクリプトはローダーを起動し、暗号化されたペイロードを引数として渡します。
ローダーは0x6B506102を用いてXOR復号を行い、復号されたXLoaderペイロードをメモリ上で実行します。
ASECは、最終的なマルウェアをXLoaderと特定しています。XLoaderはシステム情報やブラウザーデータを窃取し、追加のマルウェアをダウンロードすることもできます。
報告されているコマンド&コントロール(C2)のアドレスはhxxp://www.dumbsplash[.]com/ilto/です。こうした機能により、今回の感染は単なるデータ収集にとどまらず、さらなる侵害の起点となる可能性があります。
この手口は、2025年4月のASECの調査内容とも重なります。当時の調査では、購買確認メール、悪意のあるDOCXおよびRTFドキュメント、同じ数式エディターの脆弱性が使われていました。
Vulnerabilityassessment service
以前の攻撃チェーンはHorusProtector経由でXLoaderを展開し、Client.vbeを使用していました。攻撃手法が繰り返し使われていることはうかがえますが、両キャンペーンが同一の攻撃者によるものだとは確認されていません。
組織は、Officeのセキュリティ更新プログラムの適用を優先し、脆弱な数式エディターのインストールを排除すべきです。防御側は、報告された一時ファイル、レジストリ値、スクリプトの動作、C2アドレスを調査の手がかりとして活用できます。
従業員は、予期しない発注書を扱う際、添付ファイルを開く前に依頼内容を別の手段で確認してください。特に、見知らぬ送信者が一方的に取引を持ちかけてきたり、書類の至急確認を求めてきたりする場合は注意が必要です。
IOC(侵害指標)
| 種類 | インジケーター |
|---|---|
| MD5 | 5bd3c5f273ba5ae4c4ae745c6943a4f7 |
| MD5 | 8b3542531d98a47524c0f468d0158996 |
| MD5 | e0d7a34bc9f4590bc073d08b50c854d1 |
| URL | http[:]//www[.]dumbsplash[.]com/ilto/ |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang)しています(例:[.])。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのSandboxをSOCに導入。
Cybersecuritytraining courses
翻訳元: https://gbhackers.com/xloader-malware-attack-2/