
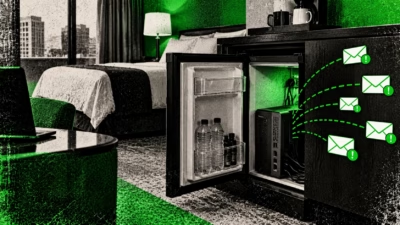
神戸のホテルの冷蔵庫裏に隠されたコンピューターから、約48万通のフィッシングメールを送信
日本の捜査当局によると、神戸市のホテルの客室で冷蔵庫の裏に隠されていたコンピューターが、約48万通のフィッシングメールの送信に使われた疑いがあります。同市に住む中国籍の夫婦が、このメール送信と、他人のクレジットカード情報を使った別の買い物に関与したとして逮捕されました。 逮捕されたのは、いずれも39歳のYe Jiaf
日本の捜査当局によると、神戸市のホテルの客室で冷蔵庫の裏に隠されていたコンピューターが、約48万通のフィッシングメールの送信に使われた疑いがあります。同市に住む中国籍の夫婦が、このメール送信と、他人のクレジットカード情報を使った別の買い物に関与したとして逮捕されました。 逮捕されたのは、いずれも39歳のYe Jiaf
フィッシングメールに、人間の受信者向けの従来型の誘い文句に加えて、AIアシスタントへの隠し指示が埋め込まれていることが確認されました。1通のメールで、ユーザー本人と、受信トレイを要約するシステムの両方を狙う手口です。 Barracudaは10月7日に公開した調査で、パスワード付き添付ファイルといった従来型のソー
日本のメディアグループである日本経済新聞社(日経)は、従業員2人のクラウドアカウントに不正アクセスがあったと公表しました。うち1件では、約9000通のフィッシングメールが社員や記者が連絡を取っていた相手に送信されました。 同社は10月4日に発表した声明で、従業員1人のGoogle Workspaceアカウントに
日本のメディア大手、日本経済新聞社(日経)は日曜日、従業員のメールアカウントをめぐる2件のサイバーインシデントを公表しました。ここ数週間、日本の大手企業で情報漏えいが相次いでおり、日経もその一社に加わった形です。 日経によると、新しいほうのインシデントでは、攻撃者が日経の従業員の Microsoft 365 アカウ
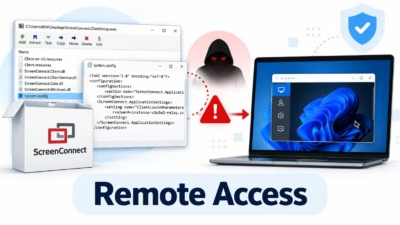
攻撃者は、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、複雑なマルウェアを展開することなく被害者のコンピューターへのアクセスを狙っています。 ISCのシニアハンドラーでSANSのプリンシパルインストラクターを務めるXavier Mertens氏が分析したフィッシングメールからは、署名付きのScreenCon
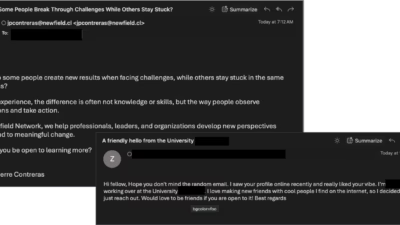
大学のネットワークが侵害されるのに、開封されたメール1通で十分な場合があります。Proofpointの研究者は、彼らが「UNK_MassTraction」と呼ぶキャンペーンを発見しました。中国と関連があるとみられる脅威グループがこれを実行したとされ、米国およびカナダの複数の大学において、物理学部お
Proofpointの脅威研究者が火曜日に明らかにしたところによると、中国と関係のある攻撃者集団が米国およびカナダの大学のネットワークに侵入し、機密データを窃取するとともに、ウェブシェルやバックドアを通じて持続的なアクセス経路を確立していました。 スパイ活動を目的としたこの攻撃は物理学部・工学部を標的としており、国家
2023年に初めて確認された強力なリモートアクセス型トロイの木馬(RAT)「ValleyRAT」が、脅威ランドスケープ全体で大規模な再流行を見せています。 LevelBlue GSOCの脅威インテリジェンスによると、検知件数は2025年を通じて急増し、2026年初頭にはそのペースが倍増したことが明らかになっています。
Genians Security Centerのサイバーセキュリティ研究者が、「NarwhalRAT」と名付けられた高度なPythonベースのマルウェアを拡散する現在進行中の脅威キャンペーンを確認しました。 この攻撃は、Microsoftアカウントチームの公式通知を装った標的型スピアフィッシングメールから始まります。

サイバーセキュリティ研究者は、世界中の受信箱を狙う大規模なPhorpiexキャン...
すべての記事を読み込みました