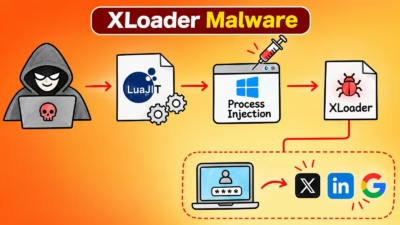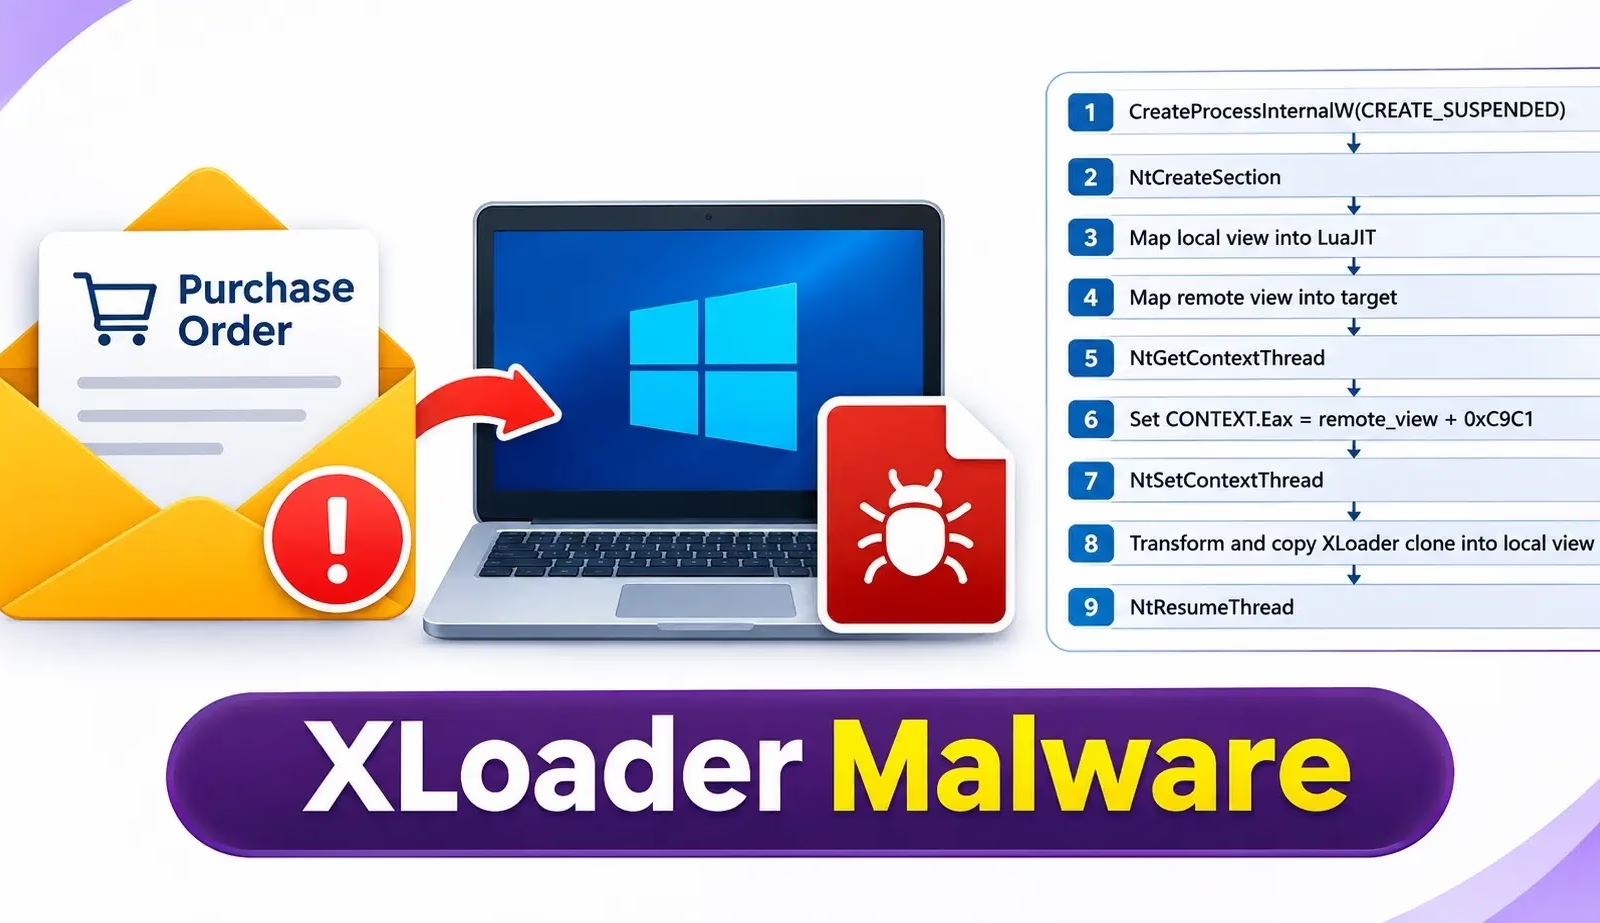
Morphisecの研究者が、XLoaderの新たな感染チェーンを発見しました。発端は、発注書や支払いをテーマにしたビジネスメールです。各メールにはRARアーカイブが添付されており、一見すると注文書のように見えますが、中身は難読化されたJScriptファイル1つだけです。
XLoaderはFormbookから派生した情報窃取型マルウェアで、ブラウザ、メールクライアント、FTPツールを標的にします。同じキャンペーンでは、Agent Tesla、Remcos、XWormも配布されていました。
最初のおとりは、「RE: Παραγγελία 001828」という件名のギリシャ語メールです。「RE:」という接頭辞により、やり取りが続いているかのように装い、添付された注文書を確認して早急に返信するよう求めています。
このメールは「undisclosed-recipients」宛てに送信されているため、標的となった組織は分かっていません。ほかに2種類のおとりがあり、1つはスロベニア語で請求書と見積価格を求める内容、もう1つは英語で緊急案件の見積もりを求める内容です。
Luaローダーはコンソールを非表示にし、自身のプロセス内で防御機能の無効化を試みます。あるルーチンは、AMSIの文字列であるAmsiScanBufferとAmsiInitializeをゼロで埋めます。
別のルーチンは、EtwEventWriteやNtTraceEventを含むntdllの12個のエクスポートを、RET命令とそれに続くNOPで上書きします。研究者は、これは攻撃者の意図を示すものだと述べています。ただし、実際のホストでパッチが成功した様子は確認していません。
条件付きの永続化処理は、インタープリターと同じ場所に.muiマーカーファイルが存在する場合にのみ実行されます。この場合、VBSランチャーを10分ごとに実行するスケジュールタスクを作成します。通常の初回実行ではこのマーカーが作成されないため、永続化は確認されていません。
続いてローダーは、埋め込まれた382,982バイトのPEファイルをデコードし、LuaJITのメモリにマッピングします。インポートテーブルを持たないパッカーが、RC4を使ってXLoader本体をメモリ上で復号します。必要なAPIは、プロセスのPEB(プロセス環境ブロック)をたどって見つけ出します。
XLoader本体は、関数を実行時にだけ復号し、実行後に再び暗号化することでコードを保護します。Zscalerも、最近のXLoaderのビルドで同じ手法を確認したと説明しています。
インジェクターはXLoaderステージの複製を作成し、x86の標的プロセスを選びます。実行中のプロセスを探すか、cleanmgr.exe、mshta.exe、ftp.exe、find.exeなどのSysWOW64ホストを中断状態で起動します。
次に、共有メモリセクションをLuaJITと標的の両方にマッピングし、標的スレッドのコンテキストをマッピング済みのブートストラップコードへ向けます。
両プロセスが同じセクションを参照するため、WriteProcessMemoryもリモートスレッドも必要ありません。標的の元のイメージはマッピングされたままなので、プロセスハロウイングには該当しません。
これらのホストの多くはおとりです。これは、XLoaderが本物のC2サーバーを偽のサーバーの中に紛れ込ませるというZscalerの説明と一致します。復号したリストだけでは、どのエンドポイントが本物かは分かりません。Morphisecが述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
ANY.RUNを導入し、脅威調査の効率化と手作業の削減を実現している1万6,000以上のSOCチームに加わりませんか。チームで試してみる
翻訳元: https://cyberpress.org/fake-orders-deliver-xloader/