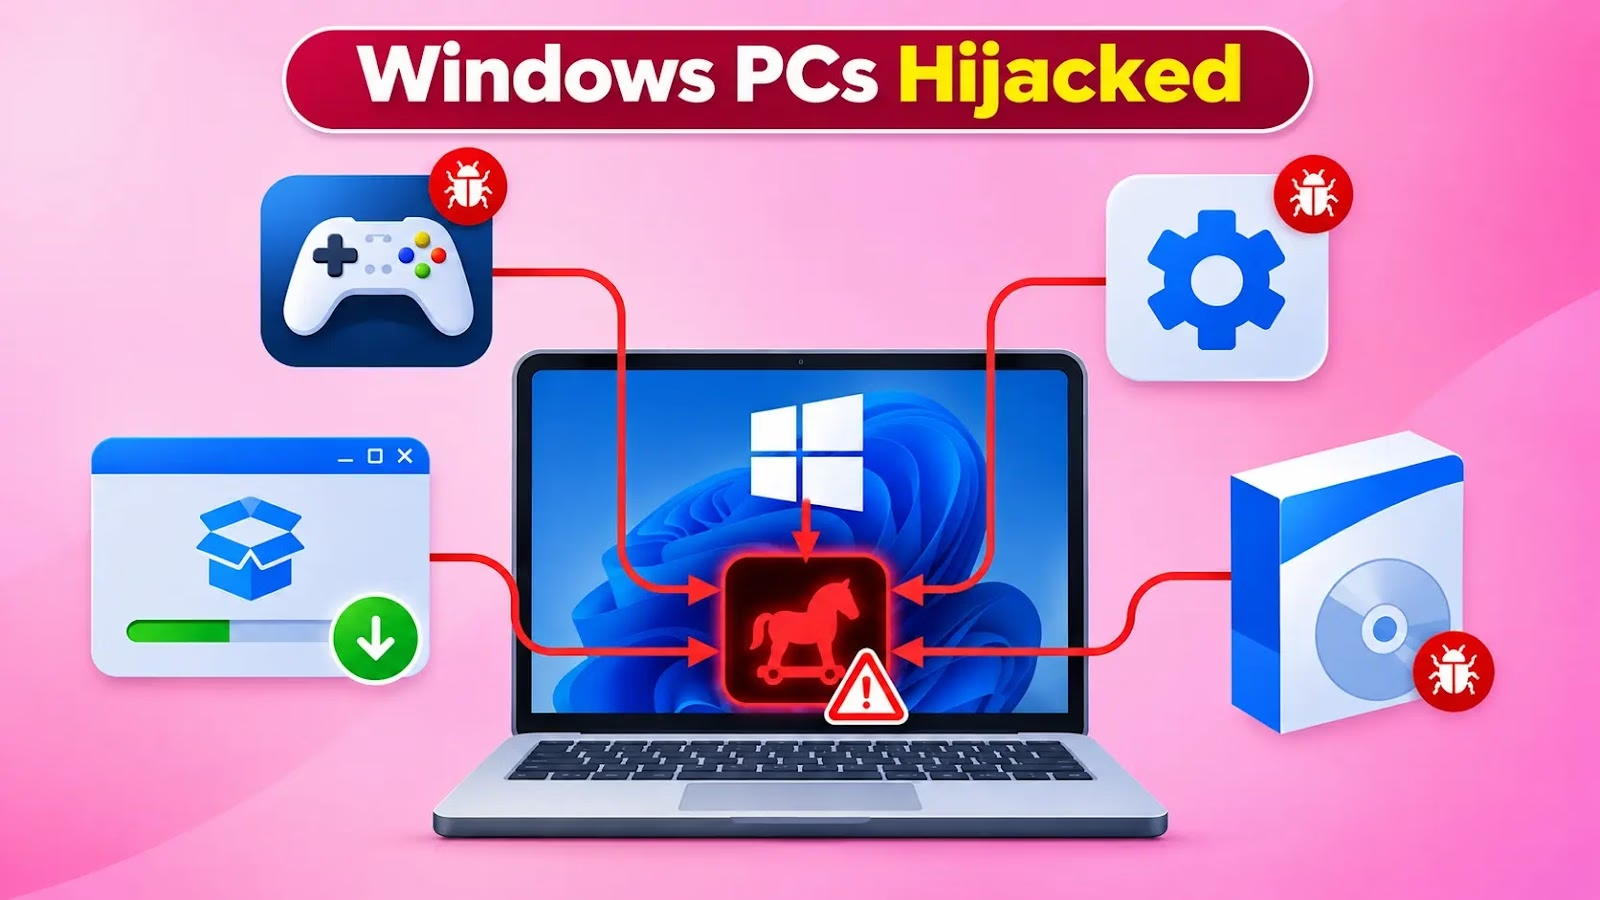
人気ゲームやクラック版ソフト、ユーティリティに見せかけたトロイの木馬化インストーラーでWindowsコンピューターを収益化する、偽ダウンロードキャンペーンが進化を続けています。
この攻撃は単一のペイロードを配布するのではなく、1回のインストール中に複数のソフトウェア「オファー」を配信します。被害者の帯域幅やコンピューティングリソースを収益源に変えてしまう仕組みです。
Microsoftが11月3日に公表した調査では、3つの系統が確認されました。プロキシウェアの WorldProxyPool、分散コンピューティングソフトの CharityEngine と BOINC、そしてAdvanced Windows Managerユーティリティです。
これらの製品やコンポーネントには正当な用途もあります。しかし、ユーザーが十分に理解し同意しないまま、だますようにインストールされれば、セキュリティとプライバシーのリスクが生じます。
Securitysoftware
確認されたおとりは、Echo Client、FabFilter Total Bundle、Navicat Premiumのクラック版、Deadpool Apunka Games、Command & Conquer: Red Alert 2、TFT Unlock Toolなどです。
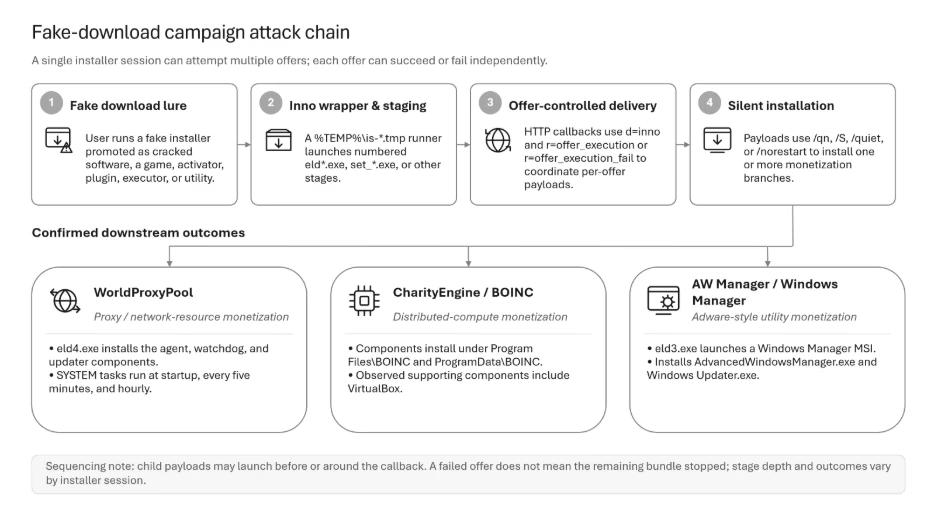
ユーザーがインストーラーを起動すると、実行が始まります。Inno Setup風のラッパーが %TEMP%\is-*.tmp\ 配下に一時的な実行ファイルを作成し、eld0.exe、eld3.exe、eld4.exe といった番号付きの実行ファイルを順に起動します。
/SL5、/SPAWNWND、/FIRSTWND といった引数は、この実行シーケンスを見分ける手がかりになります。
ステージの数はセッションごとに異なります。あるEcho Clientのインストールでは複数の収益化系統に到達しており、1回のダウンロードで望まないインストールが複数発生し得ることがわかります。
一時的な実行ファイルは、d=inno と r=offer_execution を含むHTTPリクエストを送り、ローテーションするドメインに接続します。セッション、アフィリエイト、オファー、ダウンロードネットワーク、配置の各値により、ペイロードの配信を調整し、インストール結果を記録しています。
Microsoftの観測によると、このキャンペーンは商用ソフトのクラック、オーディオプラグイン、ゲーム、Robloxのエグゼキューター、オートクリッカー、モバイル端末のロック解除ツールを探すユーザーを狙っています。
乗っ取られるWindowsユーザー
インストールに失敗すると r=offer_execution_fail が送信されます。ウイルス対策ソフトや望ましくない可能性のあるソフトウェアに関するエラーメッセージが伴うこともあります。
重要なのは、各オファーが独立して動作する点です。1つのペイロードを遮断しても、後続のオファーが止まるとは限りません。
Microsoftは、コールバックの実行前後に子ペイロードが起動するケースも確認しました。これらのリクエストは相関分析に有用な証拠になりますが、インストールを阻止できる最も早いタイミングだとは限りません。防御側はその点に注意が必要です。
インフラは頻繁に入れ替わります。そのため、個々のドメインだけに頼るより、振る舞い検知を軸にしたハンティングのほうが有効です。
調査担当者は、コールバックのパラメーターを、一時的な実行パスやステージングされたファイル名、関連するプロセスの動きと突き合わせて分析する必要があります。
WorldProxyPool は C:\Program Files\WorldProxyPool\ 配下にコンポーネントをインストールし、SYSTEM権限で動作する3つのスケジュールタスクを作成します。
エージェントは起動時に開始します。隠しPowerShellによるアクセスの監視処理は5分ごと、アップデーターは1時間ごとに実行されます。インストーラーはエージェントもただちに起動するため、プロキシ活動が繰り返し発生します。
CharityEngine と BOINC の系統は、boinc.exe、charityengine.exe、コンピュート用ラッパー、VirtualBox といった分散コンピューティングのコンポーネントをインストールします。
この系統は、感染したマシンを暗号資産のマイニングに使うことが確認されたわけではなく、コンピューティング基盤に組み込むものです。
ユーティリティ系統は、Windows Manager MSIパッケージを通じて AdvancedWindowsManager.exe と Windows Updater.exe を展開します。
ペイロードのインストールには /qn、/S、/quiet、/norestart といったサイレントスイッチを使い、ユーザーの目に触れる操作を減らしています。
組織は、信頼できないソフトウェア入手元の利用を禁止し、想定外のインストールを調査して、これらのコンポーネントに関連するスケジュールタスクを確認する必要があります。
ソフトウェアのインベントリ確認では、WorldProxyPool、CharityEngine、BOINC、VirtualBox、AW Managerを対象にします。その際は、許可された導入と、バンドルされて入り込んだインストールを区別してください。
Microsoftは、望ましくない可能性のあるアプリケーション(PUA)の保護を有効にするよう推奨しています。検出したファイルやインストールの試行をブロックし、隔離できます。
Securitysoftware
導入方法については、Intune、グループポリシー、PowerShellを使う手順が示されています。
管理者はあわせて、Defenderのリアルタイム保護と動作監視を維持してください。Microsoftの設定ドキュメントには、両機能のポリシー設定が詳しく記載されています。感染した可能性のあるWindowsエンドポイントで、このキャンペーンに特化したハンティングや調査を進める際の実用的な手引きになります。
侵害指標(IoC)
| 指標 | 種別 | コンポーネント |
| beliefdesk[.]xyz | ドメイン | オファー実行のコールバック用インフラ |
| companyharbor[.]xyz | ドメイン | オファー実行のコールバック用インフラ |
| signalpane[.]cfd | ドメイン | オファー実行のコールバック用インフラ |
| inkact[.]xyz | ドメイン | オファー実行のコールバック用インフラ |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.] など)しています。無害化を元に戻すのは、MISP、VirusTotal、SIEMといった管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに統合。
AuditSecurity
翻訳元: https://gbhackers.com/windows-users-hijacked/