
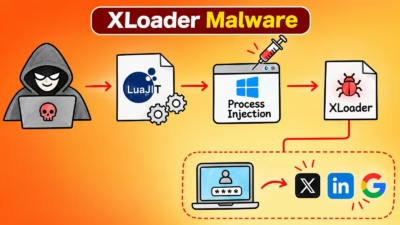
ハッカーがLuaJITとWindowsプロセスインジェクションを悪用、認証情報窃取マルウェア「XLoader」を隠蔽
新たなXLoader感染チェーンが確認されました。この攻撃は、認証情報を盗むマルウェアを、埋め込み型のLuaJITインタープリター内に隠します。 さらに、共有セクションインジェクションによって、マルウェアを別のWindowsプロセスへ移します。キャンペーンはビジネス関連のメールを誘い文句に使い、Agent Tesla
新たなXLoader感染チェーンが確認されました。この攻撃は、認証情報を盗むマルウェアを、埋め込み型のLuaJITインタープリター内に隠します。 さらに、共有セクションインジェクションによって、マルウェアを別のWindowsプロセスへ移します。キャンペーンはビジネス関連のメールを誘い文句に使い、Agent Tesla
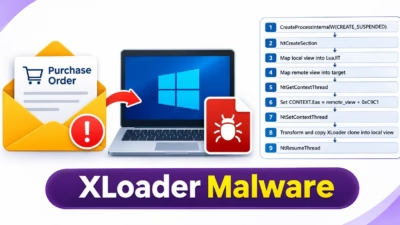
Morphisecの研究者が、XLoaderの新たな感染チェーンを発見しました。発端は、発注書や支払いをテーマにしたビジネスメールです。各メールにはRARアーカイブが添付されており、一見すると注文書のように見えますが、中身は難読化されたJScriptファイル1つだけです。 XLoaderはFormbookから派生した
XLoaderの開発者は、マルウェアのコードを大幅に強化し、コマンド‑アンド‑コントロール(C2)トラフィックを暗号化とデコイサーバーの層の後ろに隠す新しいバージョンをリリースしました。これにより、防御者による分析と検出がより困難になります。 この記事は、バージョン8.1で導入された最新の難読化変更をまとめ、現在の