攻撃者は、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、複雑なマルウェアを展開することなく被害者のコンピューターへのアクセスを狙っています。
ISCのシニアハンドラーでSANSのプリンシパルインストラクターを務めるXavier Mertens氏が分析したフィッシングメールからは、署名付きのScreenConnectインストーラーが攻撃者のリモートアクセスツールに変わり得る実態が見えてきます。
このメールの件名は「EFT Wire Transfer」で、5745.65ドルの支払いを受領したと主張しています。受信者に対し、注文情報が記載されているとされるPDFを開くよう促す内容でした。
さらに返金を知らせる文面で緊急性をあおり、身に覚えのない請求であればカスタマーサービスに連絡するよう求めていました。
しかし、リンク先にあったのは文書ではありませんでした。thelittlecupandsaucer[.]com[.]auでホストされていたのは、ScreenConnect.ClientSetup.exeという名前のWindows実行ファイルです。メールに表示された送信者アドレスはcontact@mejuri[.]comでした。
提供された分析によると、このメールは基本的なセキュリティ制御を通過しました。調査時点で、この実行ファイルはVirusTotalに登録されていませんでした。
ただし、いずれもファイルが安全だったことを示すものではありません。また、受信者が実際にインストールしたかどうかについても、レポートでは確認されていません。
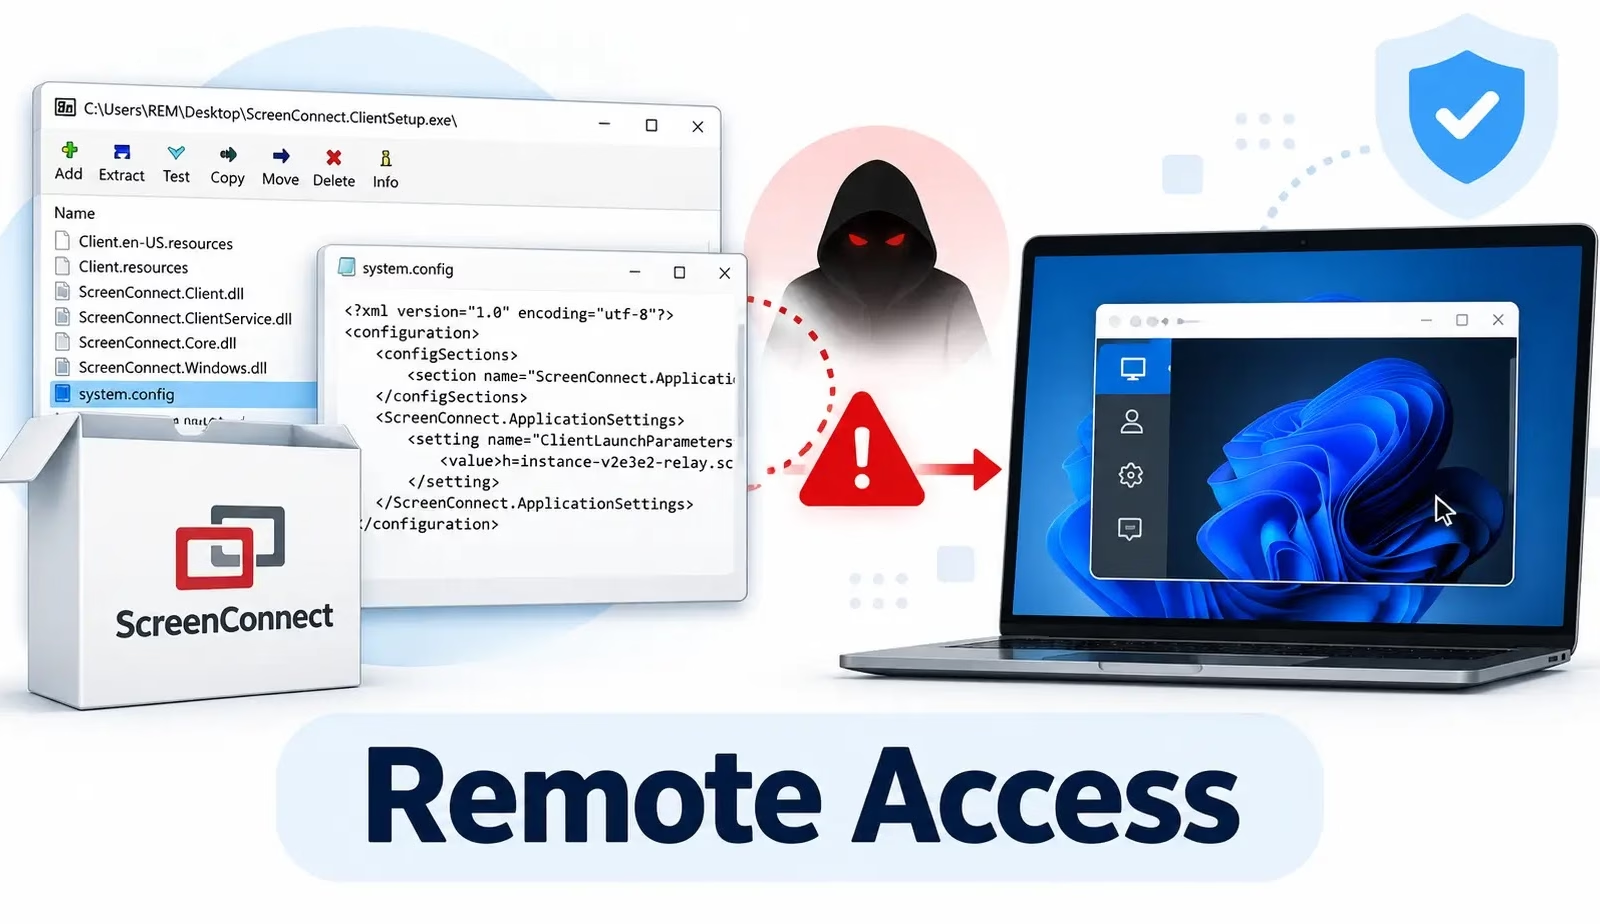
分析の結果、このダウンロードファイルは正規のScreenConnectクライアントで、攻撃者が運用するテスト用アカウントに接続するよう設定されていることが判明しました。
ScreenConnectは商用のリモートサポートソフトウェアで、正規の管理者向けにリモートアクセス、コマンド実行、ファイル管理の機能を提供します。
こうした機能を備えているからこそ、不正に展開された場合に深刻なセキュリティリスクとなります。
抽出された設定では、リレーはポート443を使うinstance-v2e3e2-relay.screenconnect.comでした。インスタンス識別子はv2e3e2で、ConnectWiseがホストするクラウドインスタンスに関連付けられています。
設定にはRSA-2048の公開鍵も含まれており、報告されているSHA256 blobダイジェストは、16b1cec1…9b00ead7と省略して記載されています。
この実行ファイルには、DigiCert G4 Code Signing CA1を通じて発行されたConnectWise, LLCのデジタル署名が付いていました。Mertens氏は、AuthenticodeダイジェストがSigned digestと完全に一致することを確認しています。
同氏は、証明書テーブルに追加または挿入されたオーバーレイやコンテンツがないことも確認しました。このため、署名付きファイルの検証の弱点を突いて設定データを書き換える手口とは区別されます。
今回の危険性は、署名付きバイナリが改変されたことではなく、接続先が攻撃者の意図したものだったことにあります。
この誘い文句は、実行ファイルをPDFに見せかけることに依存していました。ファイルをダウンロードしただけでは、リモートアクセスが成立した証拠にはなりません。被害者が実行し、インストールや接続に関する手順を許可する必要があります。
この事例は「信頼」の問題を浮き彫りにしています。本物のソフトウェアであっても、攻撃者の目的に使われ得るのです。SANSは、ベンダーの有効な署名があっても、その展開が許可されたものであるとは限らず、アクセス権を受け取るアカウントが信頼できるサポートチームのものである保証もないと指摘しています。
提供されたレポートには、ほかにもAnyDesk、TeamViewer、LogMeIn、BeyondTrust Remote Support、Zoho Assist、Remote Utilities、NetSupport Manager、SimpleHelpといったリモート管理ツールが挙げられています。
LOLRMMプロジェクトは、脅威アクターに悪用され得るツールを精選したカタログを公開しています。不正なRMM活動を特定するためのドメインリストや検知用リソースも提供しています。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/hackers-exploit-trusted-rmm/