
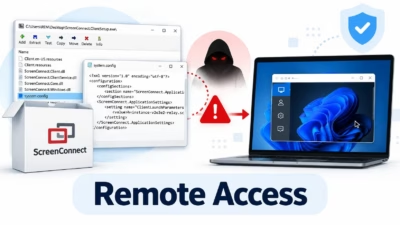
ハッカーが正規のRMMソフトを悪用、警戒を回避してリモートアクセスを獲得
攻撃者は、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、複雑なマルウェアを展開することなく被害者のコンピューターへのアクセスを狙っています。 ISCのシニアハンドラーでSANSのプリンシパルインストラクターを務めるXavier Mertens氏が分析したフィッシングメールからは、署名付きのScreenCon
攻撃者は、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、複雑なマルウェアを展開することなく被害者のコンピューターへのアクセスを狙っています。 ISCのシニアハンドラーでSANSのプリンシパルインストラクターを務めるXavier Mertens氏が分析したフィッシングメールからは、署名付きのScreenCon
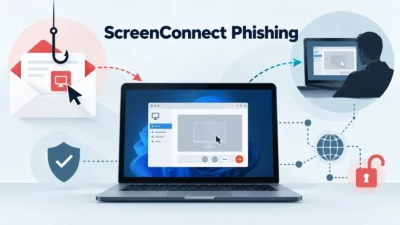
攻撃者は、独自のマルウェアを展開する代わりに、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、従来型のマルウェア検知を回避するケースを増やしています。 最近確認されたフィッシング攻撃では、デジタル署名付きの本物のConnectWise ScreenConnectクライアントが配布されました。このクライアントは
ArsTechnicaは、素因数分解を経由しない「新たな」RSA攻撃について報じています。 まず、この攻撃は新しいものではありません。元になった研究は2007年のものです。新しいのは実装です。 次に、これは偽造攻撃です。攻撃者はデジタル署名を偽造できますが、公開鍵から秘密鍵を復元することはできません。 3点
Googleクラウドは、耐量子移行計画をいくつかの中間期限に分割しており、最初の主要リスク領域については2027年末までの完了を目標としています。 8月12日に公開されたロードマップでは、Google独自の量子脅威モデルから導き出された3つのリスク領域に作業が整理されています。 現在収集されたデータが将来の
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は共同執筆パートナーとともに、2026年版「ソフトウェア部品表(SBOM)の最小要素」を公開しました。これにより、米国電気通信情報局(NTIA)が発行していた2021年版ガイダンスが置き換えられることになります。 SBOMとは、ソフトウェアパ
フロンティアAI企業のAnthropicは火曜日、Claude Mythos Previewを用いて2つの暗号方式に新たな弱点を発見したと発表しました。そのうちの1つは、米国立標準技術研究所(NIST)が従来型コンピュータと量子コンピュータの双方を対象に検討している方式です。 この取り組みの詳
Python Package Index(PyPI)は現在、14日以上前にリリースされた版に対する新規ファイルのアップロードを拒否するようになりました。プロジェクトの公開用トークンやリリースワークフローが侵害された場合に、攻撃者が長期間安定稼働してきたリリースを汚染するのを防ぐための措置です。 「こ
攻撃者はGitのコミット署名フォーマットにおける署名の可変性(signature malleability)を悪用することで、「検証済み(Verified)」とされたGitHubコミットを密かに複製できます。内容は同一でありながらバイト単位では異なるコミットを作成し、有効な署名を保持したまま、新しいハッシュ値のもとで

最近の脅威インテリジェンスの調査によると、「TamperedChef」と呼ばれる大規模なマルウェアキャンペーンは、PDFエディタ、カレンダーツール、ファイルコンバータなどの改ざんされた生産性アプリケーションを利用して、情報スティーラーおよびリモートアクセストロイの木馬(RAT)を静かに配布しています。 セキュリティ研

MicrosoftがFox Tempest作戦を破壊 - Azure Artifact Signingを悪用して不正なコード署名証明書を発行このグループは1,000以上の証明書と数百のAzureテナントを作成し、マルウェアキャンペーンがセキュリティ制御を回避できるようにしたFox TempestとVani
すべての記事を読み込みました