正規のリモート監視・管理(RMM)ソフトウェアを悪用したフィッシングキャンペーンが確認されました。攻撃者はこれを使ってWindowsシステムへの永続的なアクセスを確立し、認証情報の窃取につなげています。
このキャンペーンからは、最近よく見られる攻撃傾向がうかがえます。攻撃者は脆弱性を突いたり、あからさまな独自マルウェアを展開したりするのではなく、信頼された管理プラットフォームを悪用しています。こうしたプラットフォームは、もともとコマンドの実行、ファイルの転送、アプリケーションの展開、永続的なアクセスの維持ができるように作られているためです。
Microsoftによると、ScreenConnectのソフトウェアに脆弱性が悪用された形跡は確認されていません。ツール自体は正規の手段で入手されており、被害者がフィッシングのペイロードを実行した後に悪用されました。
脆弱性アセスメントサービス
侵入は、一般的な業務の流れを装ったフィッシングメールやソーシャルエンジニアリング用のランディングページから始まります。
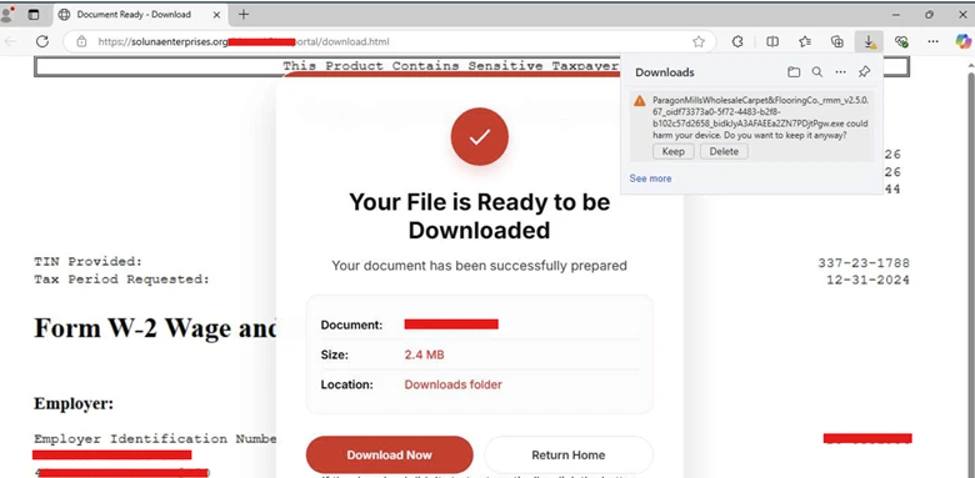
確認されたおとりには、職場の会議招待、ZoomやとくにGoogle Meetのセットアップを促す画面、Adobe AcrobatやPDFリーダーの更新、RSVP用の電子カード、求人オファーの書類、署名依頼、税務関連のファイル、配送通知などがあります。
被害者は、攻撃者が管理するインフラのほか、Amazon S3、Cloudflare R2、Dropbox、GitLab、Supabaseといった正規のクラウドサービス上のダウンロード先へ誘導されました。
このようにホスティング先を混在させることで、攻撃者はペイロードの配置場所を素早く入れ替えられます。その結果、ネットワークベースでのブロックも難しくなります。
ダウンロードされた実行ファイルは、デジタル署名付きの正規のMSP360 RMMバージョン2.5.0.67のインストーラーでした。ただし、本物らしい文書やアプリケーションに見えるようファイル名が変更されています。
確認されたファイル名の例として、VIP_ECARD_INVITATION_rmm_v2.5.0.67.exe、ZoomSetup_Installation_v2.5.0.67.exe、PDF Reader & Editor the Adobe Acrobatte_rmm_v2.5.0.67.exeがあります。
Microsoftは、確認されたMSP360インストーラーのSHA-256ハッシュとして次の値を公表しています。
108ef7e628d7a20bd6241a5b57149e27a6061f467123eb64061975559f8f73dc
インストーラーは実行されると、ユーザーアカウント制御(UAC)のプロンプトを通じて昇格した権限の取得を試みます。
ユーザーが昇格を承認した場合、インストーラーはC:\Program Files\RMM Agent\にMSP360のコンポーネントを展開します。続いてRMM.Agent.exeとRMM.Agent.Launcher.exeのサービスを登録し、MSP360のユーザーインターフェースコンポーネント用の自動実行エントリーも追加します。
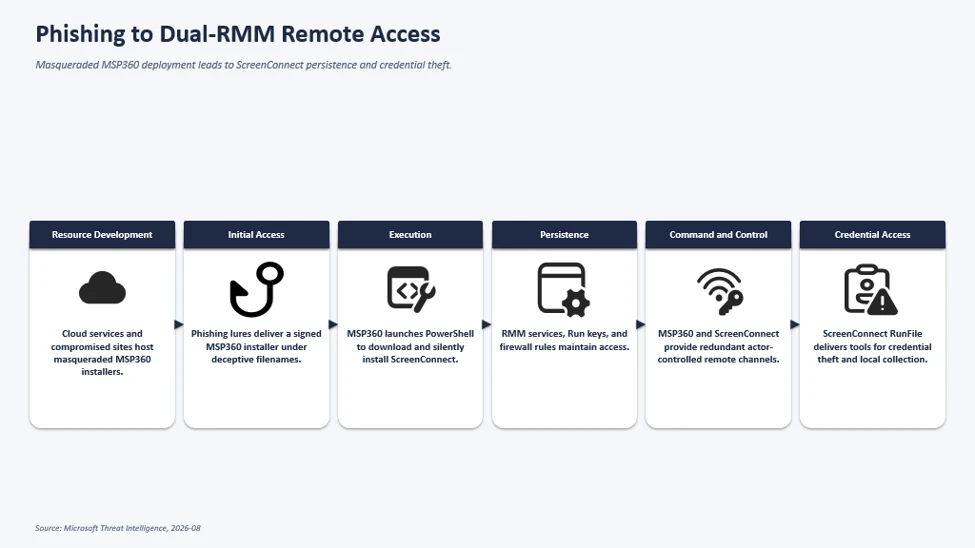
インストール時には、RMM.Agent.exeに対してUDPポート48678の通信を許可する、Windowsファイアウォールの受信規則も作成されます。
サービス、レジストリ、ファイアウォールのこれらの変更により、攻撃者は耐久性のあるリモート管理アクセスを手に入れました。このアクセスは、通常のIT管理活動に紛れ込むことができます。なお、UACによる昇格が失敗または拒否された場合は、インストールは完了しませんでした。
Microsoftの観測によると、この活動は2026年7月に複数の業界で確認されました。攻撃者は署名付きのMSP360リモート監視・管理インストーラーを最初の足がかりとして使い、その後、冗長なリモートアクセス経路としてConnectWise ScreenConnectをひそかに展開していました。
MSP360とRMMの悪用
続いてMSP360サービスがPowerShellを起動し、セッションの実行ポリシーを変更します。さらにInvoke-WebRequestを使い、攻撃者が管理するインフラからClientSetup.msiパッケージを取得します。
このパッケージはmsiexec.exe /qnでサイレントインストールされ、ScreenConnect.ClientService.exeやScreenConnect.WindowsClient.exeを含むConnectWise ScreenConnectのコンポーネントが展開されます。
これにより、独立した2つのリモートアクセス経路ができあがります。防御側がMSP360を発見または削除したとしても、ScreenConnectクライアントを通じて、攻撃者は侵害したエンドポイントにアクセスし続けられます。
ScreenConnectの展開後、攻撃者はこのプラットフォームに組み込まれたRunFile機能を使い、ScreenConnectの一時ディレクトリからツールを転送して実行しました。実行場所には、ユーザーのDocumentsフォルダーやOneDriveフォルダー配下のパスも含まれます。
Microsoftは、Windowsセキュリティ、Defender、Phone Link、パスワード、更新関連のアプリケーションを装ったユーティリティを確認しています。
セキュリティ意識向上トレーニング
例として、WindowsSecurity_PIN.exe、WindowsSecurity_Password.exe、Passwords.EXE、WebBrowserPassView.exe、WebBrowserBookmarksView.exe、DefenderControl.exe、HideMouse.exeが挙げられます。
これらのツールは、情報収集、ブラウザーの認証情報へのアクセス、ペイロードの実行に加え、防御側やユーザーから見えにくくする試みにも使われていました。
Microsoftは、このキャンペーンを特定の脅威アクターによるものとは結論づけていません。また、7月には別の活動も確認しています。そこでは、Faronics Deploy Agentが第1段階のRMMプラットフォームとして使われ、ScreenConnectがインストールされていました。この手口がMSP360に限られないことを示しています。
組織は、承認済みのRMM製品を洗い出し、未承認のMSP360、ScreenConnect、その他のリモート管理ツールの導入がないか調査する必要があります。
特に注意すべきなのは、次のようなケースです。MSP360とScreenConnectの両方が短期間にインストールされたエンドポイント、RMM.Agent.exeによるPowerShellの起動、想定外のClientSetup.msiのインストール、UDPポート48678を公開するファイアウォール規則です。
Microsoftは、次の対策を推奨しています。承認済みのRMMプラットフォームに多要素認証(MFA)を適用すること。App Control for WindowsやAppLockerのパブリッシャールールを使い、未承認の署名付き管理ツールをブロックすること。クラウド提供型のウイルス対策保護を有効にすること。
未承認のRMMが見つかった場合、組織はそのサービスのインストールに使われた認証情報をリセットしてください。あわせて、システムレベルの侵害や追加の永続化手段がないかも調査する必要があります。
IOC(侵害指標)
| インジケーター | 種類 | 説明 | |
| •108ef7e628d7a20bd6241a5b57149e27a6061f467123eb64061975559f8f73dc | SHA256 | キャンペーン中に、偽装されたファイル名で配布されていた正規のMSP360 RMM v2.5.0.67インストーラーです。確認されたサンプルは、その後失効した証明書で署名されていました。 | |
| •f094b8263471c7b76dbed03d420736449920368fa0eca2ed6b1aea2645138d97 •857c2f283de799faa74b56e862c0a9f96e67aa1b4fa4a9e46395098365b99de3 •6a89de024ca62536de6f5fc10e49896bb1ac330ca39dce30203afdcc45ae237e •4188c6588f3dcda881c3f2d12df580051179a999f040b799af506edeb3211a26 |
SHA256 | キャンペーン中に確認された、正規のMSP360 RMM Agentサービスです。 | |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限って行ってください。
SOCアラートの調査を1件あたり21分短縮。即時のIOCコンテキストでSOCを強化し、迅速な対応を実現: SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/msp360-and-rmm-abuse/