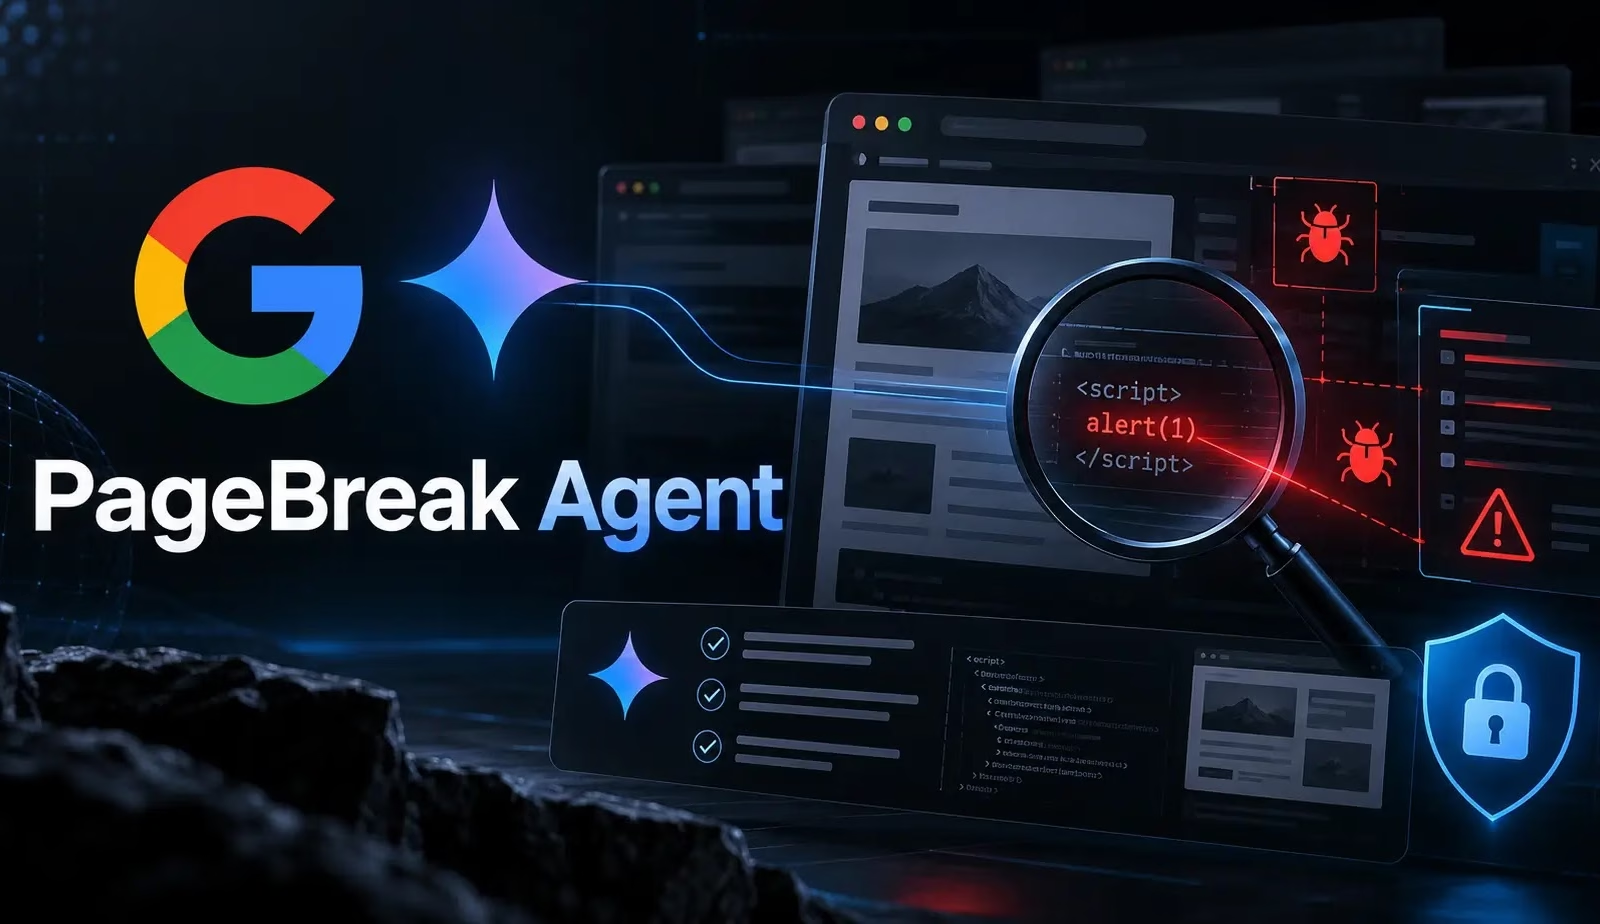
Googleのプロダクトセキュリティチームは、Geminiを活用したセキュリティエージェント「PageBreak」を開発しました。提供されたプロジェクト概要によると、このエージェントは2025年11月以降、Googleの自社Webアプリケーション全体で500件を超えるクロスサイトスクリプティング(XSS)脆弱性を見つけています。
エージェントは主にGemini 3.1 ProとGemini 3.5 Flashを使用します。最大の特徴は決定論的な検証です。疑わしいコードパターンをすべて報告するのではなく、稼働中のアプリケーションに対して潜在的な脆弱性をテストし、実際に悪用できるかどうかを確認します。Googleは、この手法によって誤検知がほぼゼロになると説明しています。
Googleのセキュリティエンジニア、Michał Bentkowski氏は、2026年9月24日に公開した技術レポートで、深刻度の高い3件の発見について詳しく説明しました。
3件は、キャッシュポイズニング、管理コンソールのXSS脆弱性、そしてブラウザ拡張機能の脆弱性です。いずれも対象アプリケーションは、Googleのセキュリティエンジニアや外部の研究者がこれまでに調査していましたが、問題は見つかっていませんでした。
PageBreakは、脆弱性の推論と証明を切り離しています。エージェントが脆弱性の可能性を特定し、続いて検証ツールが実際のペイロードを実行して、想定した攻撃が成功するかどうかを判定します。
XSSの場合、生成された説明やソースコードのパターンだけに頼らず、JavaScriptが実行されることを確認します。
提供された概要によると、検証ツールはほかにも、誰でも読み取れる場所にファイルを書き込んでパストラバーサルをテストしたり、外部へのDNSリクエストを通じてリモートコード実行を確認したりできます。確認できなかった発見は、より深いスキャンの出発点となり、エンジニアが追加の検証ツールを開発する助けにもなります。
Googleのエンジニアリング環境も、この仕組みを支えています。共有コードリポジトリにより、PageBreakはアプリケーションをまたいで実行パスを追跡できます。稼働中のHTTPトラフィックはリクエストとソースコードを結び付け、既存の認証済みスキャナーは多くの内部サービスへのアクセスを提供します。
エージェントは、Googleの高保証Webフレームワークで構築されたアプリケーションもテストしました。提供された概要によると、こうしたアプリケーション数百件のうち、XSSが見つかったのは2件だけでした。いずれも、堅牢化に不備のある内部アプリケーションかデバッグ用エンドポイントでした。
apis.google.comでは、PageBreakがキャッシュポイズニングの欠陥を発見しました。原因は、検証されていないURLパスのセグメントです。サーバーはこのセグメントを返却するJavaScriptに挿入する一方で、キャッシュキーには含めていませんでした。
そのため攻撃者は、悪意のあるリクエストと正規のリクエストに同じキャッシュ済みレスポンスを共有させ、注入したコードを他のユーザーに届けることができました。
Googleによると、汚染されたキャッシュの影響を受けるのは世界中のユーザーではなく、攻撃元の地理的位置に近いユーザーです。
ただし、この欠陥は、このJavaScriptを読み込む機密性の高いGoogleサービスや外部Webサイトにも影響しかねませんでした。Googleの調査では、この脆弱性が実際に悪用された形跡は見つかっていません。
admin.google.comでは、検証されていないリダイレクトパラメータにより、JavaScript URLをwindow.locationに到達させることができました。
リクエストは暗号署名で保護されていました。しかしPageBreakは、別の認可エンドポイントが悪意のある入力に対して有効な署名を生成できることを突き止め、攻撃チェーンを完成させました。tldrsecが伝えています。
3件目はTag Assistant Extensionに影響するものです。オリジンチェックの甘さ、復元可能なnonce、安全でないメッセージ転送が重なり、攻撃者が制御するスクリプトの内容をデバッグ対象のページに届けることができました。さらにdata URLを受け付けていたため、任意のJavaScriptを実行でき、ユニバーサルXSS脆弱性となっていました。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査を効率化して手作業を減らしています。チームで試す
翻訳元: https://cyberpress.org/gemini-finds-500-xss/