
Google Gemini搭載の「PageBreak」エージェント、500件超のXSS脆弱性を発見
Googleのプロダクトセキュリティチームは、Geminiを活用したセキュリティエージェント「PageBreak」を開発しました。提供されたプロジェクト概要によると、このエージェントは2025年11月以降、Googleの自社Webアプリケーション全体で500件を超えるクロスサイトスクリプティング(XSS)脆弱性を見つ
Googleのプロダクトセキュリティチームは、Geminiを活用したセキュリティエージェント「PageBreak」を開発しました。提供されたプロジェクト概要によると、このエージェントは2025年11月以降、Googleの自社Webアプリケーション全体で500件を超えるクロスサイトスクリプティング(XSS)脆弱性を見つ
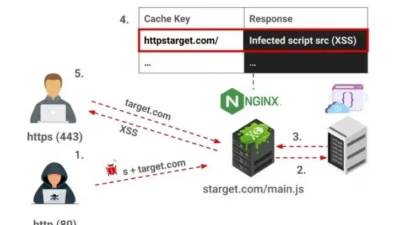
セキュリティ研究者らが、Nginxの脆弱な実装に対してアクセス制御の回避、機密キャッシュページの露出、サービス拒否(DoS)状態の誘発、さらには格納型クロスサイトスクリプティング(XSS)攻撃の実行を可能にする新たなキャッシュポイズニング手法「キャッシュキーインジェクション」を明らかにしました。セキュリティ脆弱性レポ
「キャッシュキーインジェクション」と呼ばれる新たなキャッシュポイズニング手法が公表されました。この手法を使えば、攻撃者はアクセス制御を回避し、キャッシュされた機密コンテンツを露出させ、サービス拒否(DoS)状態を引き起こし、さらには脆弱なNginx環境に永続的なクロスサイトスクリプティング(XSS)ペイロードを仕込め
インターネット・システムズ・コンソーシアム(ISC)は、named DNSサーバーおよび再帰リゾルバに影響する14件のセキュリティ脆弱性を修正したExtended Support Versionアップデート、BIND 9.20.29をリリースしました。 今回のリリースでは、DNSSEC検証のバイパス、キャッシュポイズ
James Kettle氏は、AIツールが新たな脆弱性を発見するだけでなく、実際に新しい攻撃手法やエクスプロイトを開発できるのかを確かめたいと考えました。そこで同氏は「Terminator」を構築しました。正確には「HTTP Terminator」です。このオープンソースツールは、その名前が示す不穏さそのままに機能しま

Cloudflareは、攻撃者がエッジプロキシを通じてHTTP要求をスマグリング...

SvelteSpillというニックネームの深刻なキャッシュ欺瞞の欠陥は、Verc...

非常に人気の高いnpmレジストリを利用してJavaScriptコードをダウンロー...

CloudflareのWebアプリケーションファイアウォール(WAF)に存在した...

Undertow HTTPサーバーのコアで発見された重大なセキュリティ欠陥により...