攻撃者は、独自のマルウェアを展開する代わりに、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、従来型のマルウェア検知を回避するケースを増やしています。
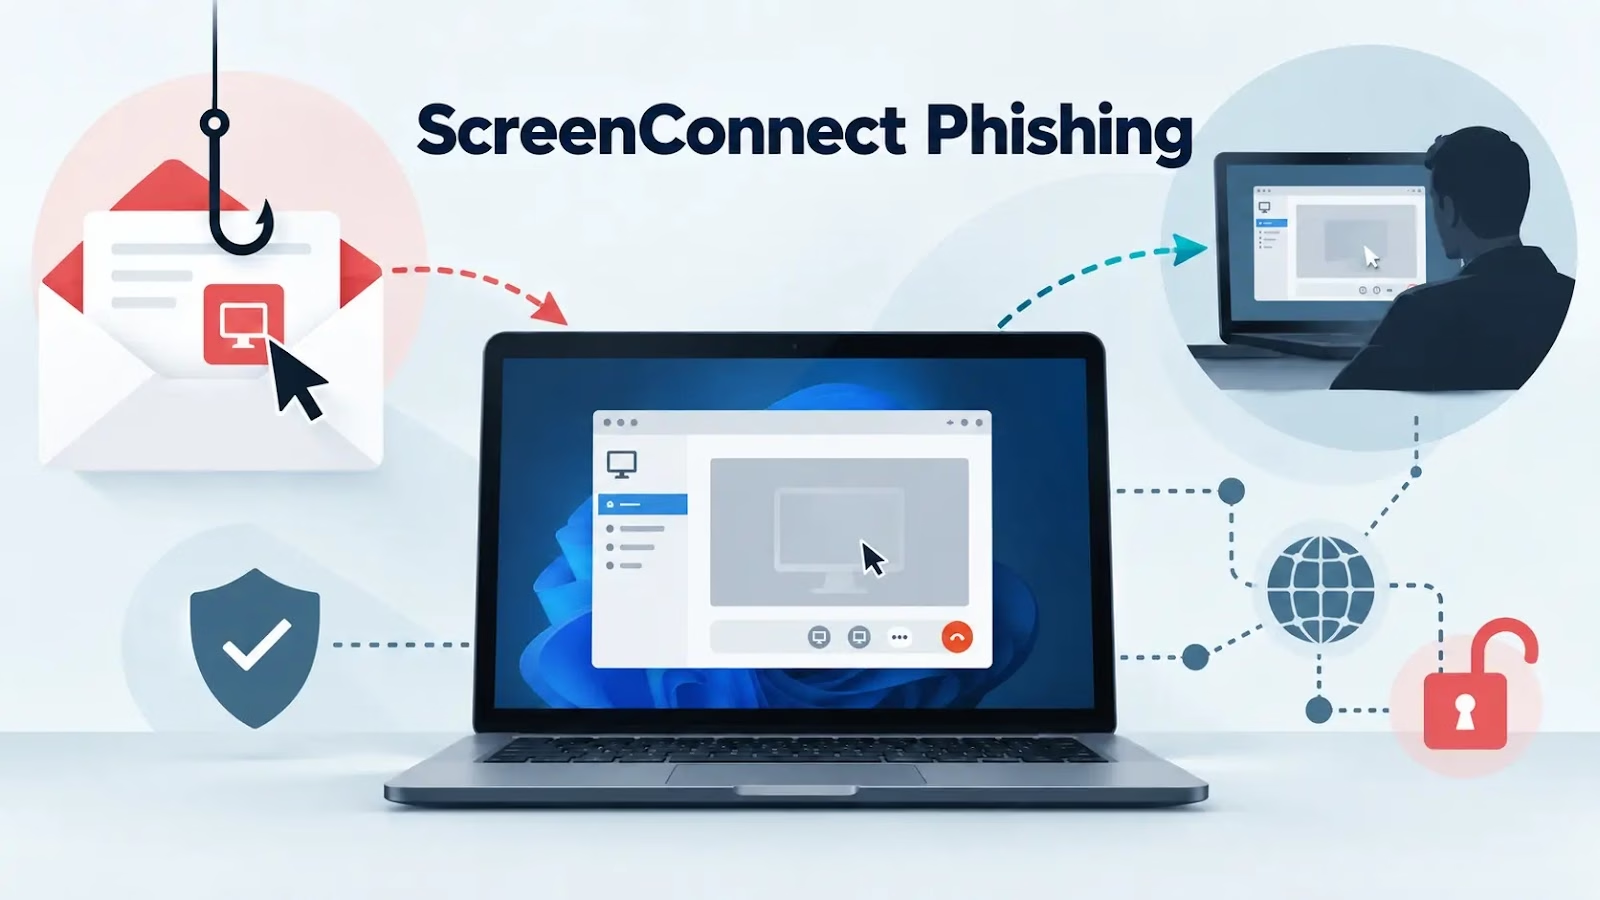
最近確認されたフィッシング攻撃では、デジタル署名付きの本物のConnectWise ScreenConnectクライアントが配布されました。このクライアントは、攻撃者が管理するインフラへのリモートアクセスを確立するよう設定されていました。
メールは「5,745.65ドルの支払いを受領した」と通知し、注文情報を記載したPDFを開くよう受信者に促していました。
さらに、典型的な返金詐欺の手口も使われています。身に覚えのない支払いであれば、カスタマーサービスの電話番号に連絡するよう求める内容です。
本文中の「Click here」リンクの実際の飛び先はPDFではなく、hxxps://thelittlecupandsaucer[.]com[.]au/ScreenConnect.ClientSetup.exeでした。
このURLでは、Windows用の実行ファイルが配布されていました。スクリプトやアーカイブ、既知のマルウェアサンプルではなく本物のポータブル実行形式(PE)ファイルであるため、基本的なメールセキュリティ対策やWebフィルタリングでは無害に見えます。
解析の結果、このペイロードは、現在ConnectWiseが運営するリモートアクセス製品、ScreenConnectの正規クライアントであることが判明しました。
実行ファイルには、DigiCert G4 Code Signing CA1証明書を通じてConnectWise, LLCのデジタル署名が付与されており、Authenticodeダイジェストも署名済みダイジェストと一致していました。
証明書テーブルの悪用や末尾へのオーバーレイ追加など、署名後にファイルが改ざんされた形跡はありません。
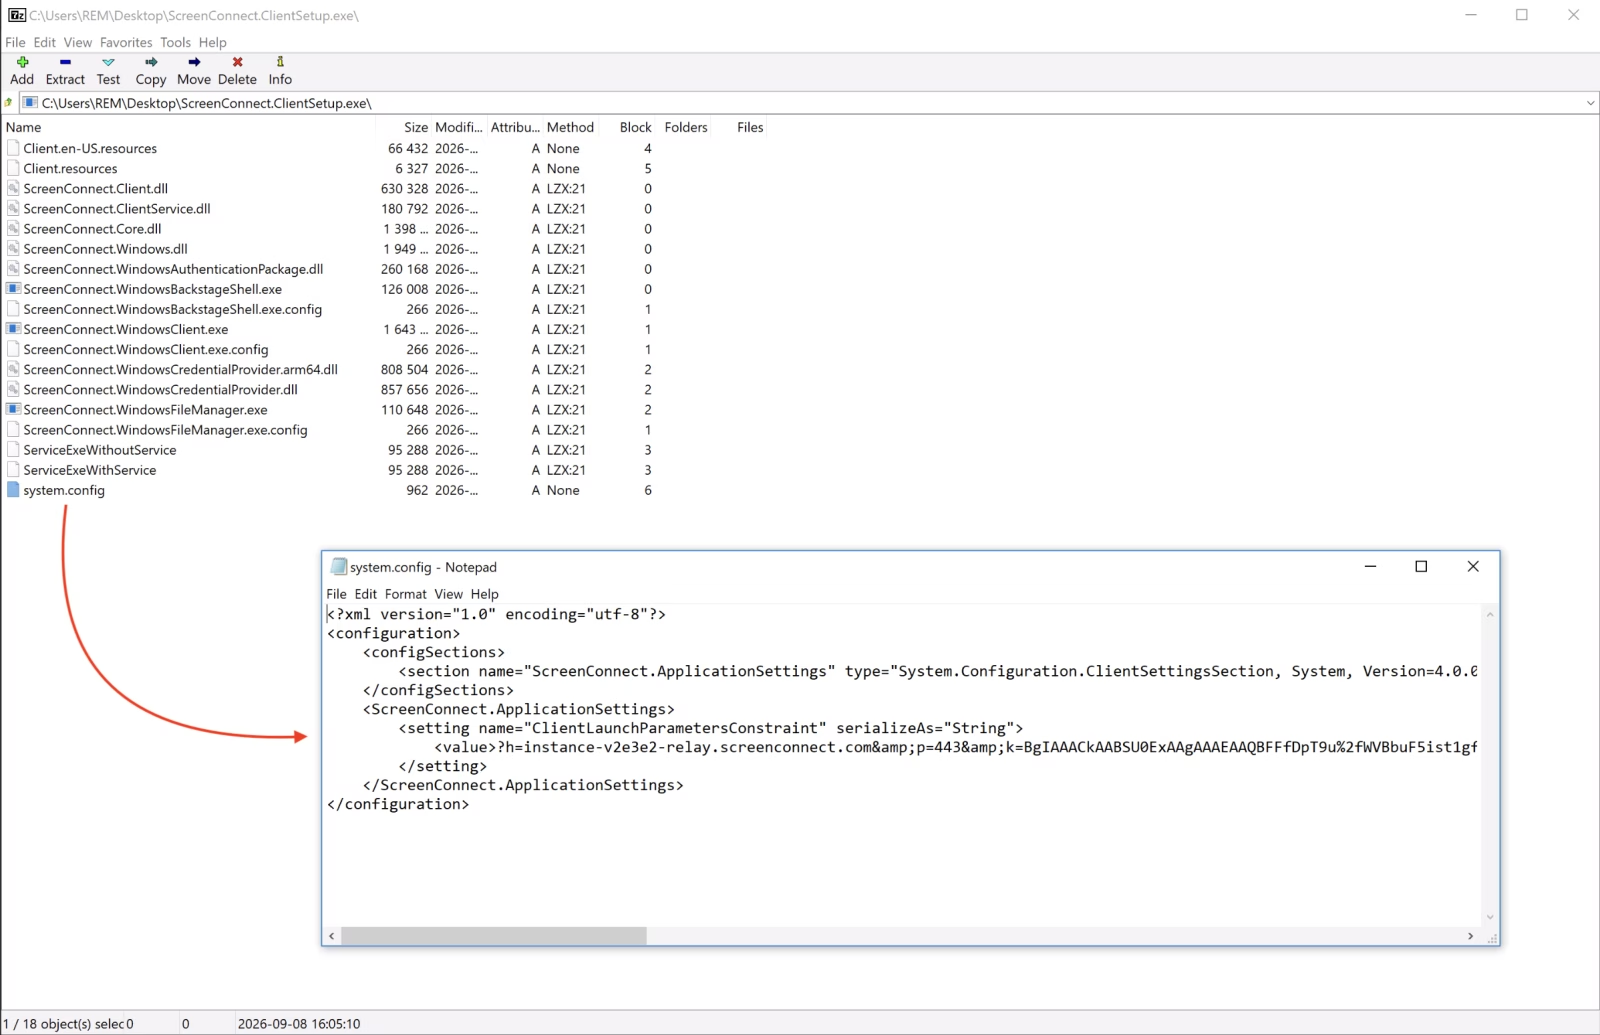
攻撃者は、正規のScreenConnectクライアントを自ら作成または入手し、自分たちの接続設定を構成情報に埋め込んだとみられます。
このクライアントは、ConnectWiseがホストするクラウドインスタンスv2e3e2を使い、TCPポート443経由でinstance-v2e3e2-relay.screenconnect.comに接続するよう設定されていました。
被害者がインストーラーを実行すると、クライアントは攻撃者が運用するScreenConnect環境に接続します。これにより、攻撃者は侵害したエンドポイントを遠隔から閲覧・操作できる可能性があります。
この手法を使えば、攻撃者はリモートアクセス型トロイの木馬(RAT)を自作する必要がありません。
署名付きのScreenConnectバイナリは、ユーザーに信頼されやすい上、リモートサポート用ツールが広く導入されている環境に紛れ込みやすいという利点もあります。
検知も難しくなります。有効な発行元署名が証明するのは、ファイルがソフトウェアベンダー由来であることだけです。リモート管理の設定が被害組織によって承認されたものかどうかは、署名からは判断できません。
今回のキャンペーンは、フィッシング攻撃が正規のRMMプラットフォームを悪用して永続化を図り、攻撃者自身がキーボードを操作する活動(ハンズオンキーボード)を行うという、より広範な傾向を反映しています。
Microsoftは最近、フィッシングメールで配布されたMSP360 RMMインストーラーを使い、2つ目の独立したリモートアクセス経路としてScreenConnectを展開した侵入事例を報告しました。
SANSの研究者によると、攻撃はcontact@mejuri[.]comから送信された、請求書を装うシンプルなメールで始まりました。件名は「EFT Wire Transfer」です。
ScreenConnectのフィッシング悪用
攻撃者はこれらのツールを組み合わせ、ファイルの転送、ペイロードの実行、情報の収集を行い、認証情報の窃取活動も支援していました。
このPEファイルはVirusTotalに登録されていなかったため、簡易的に解析しました。正規のアプリケーションで、攻撃者が運用するテストアカウントにコールバックするよう事前設定されたScreenConnect[1]クライアントでした。
Microsoftによれば、確認された活動はScreenConnectの脆弱性を悪用したものではありません。被害者がファイルを実行した後、正規の管理ソフトウェアを悪用したものです。
StudySecurity
この手口で日常的に悪用されるツールは、ScreenConnectだけではありません。攻撃者はAnyDesk、TeamViewer、LogMeIn、BeyondTrust Remote Support、Zoho Assist、Remote Utilities、NetSupport Manager、SimpleHelpも悪用してきました。
これらのツールの強みは、業務で使われる正規ツールであることです。リモートデスクトップ操作、ファイル転送、コマンド実行、無人アクセスといった機能を備えており、インストール直後からそのまま悪用できます。
フィッシングサンプルの主な設定情報は次のとおりです。
| パラメーター | 確認された値 |
|---|---|
| 配布URL | hxxps://thelittlecupandsaucer[.]com[.]au/ScreenConnect.ClientSetup.exe |
| リレーホスト | instance-v2e3e2-relay.screenconnect[.]com |
| ポート | 443 |
| ScreenConnectインスタンスID | v2e3e2 |
| 署名者 | ConnectWise, LLC |
| 認証局 | DigiCert G4 Code Signing CA1 |
| 埋め込まれたインスタンスキー | RSA-2048公開鍵。BLOBのSHA-256は16b1cec1で始まり、9b00ead7で終わる |
組織は、予期せぬScreenConnectのインストールをセキュリティインシデントの可能性があるものとして扱うべきです。特に、請求書、支払い、文書共有、ソフトウェア更新、技術サポートを装った誘導の後にインストールされた場合は注意が必要です。
セキュリティチームは、承認済みのRMM製品を棚卸しし、未承認のScreenConnectクライアントが展開された場合にアラートを出す体制を整える必要があります。ScreenConnectのリレーホストへの不審な外向き通信も調査すべきです。
CompareSecurity
アプリケーションのホワイトリスト運用では、承認済みのリモートサポートインスタンスと、単に信頼できるソフトウェア発行元とを区別する必要があります。
Microsoftは、承認済みRMMの利用を多要素認証(MFA)で管理し、Windows向けApplication ControlやAppLockerの発行元ルールで未承認のリモート管理製品を制限するよう推奨しています。不審なRMMのインストールについては、速やかに調査することも求めています。
防御側は、ScreenConnectのサービス作成、予期しないScreenConnect.ClientService.exeやScreenConnect.WindowsClient.exeのプロセス、新たにインストールされたリモートアクセス用アプリケーションも監視すべきです。ユーザーがフィッシングで配布された実行ファイルを開いた直後に始まるリモートツールの活動にも注意が必要です。
署名付きアプリケーションが攻撃者管理のインフラに接続するよう設定されている場合、有効なデジタル署名を安全性の保証とみなしてはいけません。
SOCのアラート調査を1件あたり21分短縮。即座にIOCのコンテキストを得て、迅速な対応を実現します。 SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/screenconnect-phishing-abuse/