
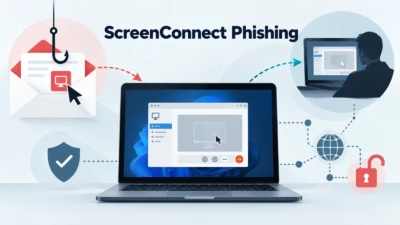
攻撃者が正規のScreenConnectクライアントをフィッシングキャンペーンで悪用、リモートアクセスを確保
攻撃者は、独自のマルウェアを展開する代わりに、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、従来型のマルウェア検知を回避するケースを増やしています。 最近確認されたフィッシング攻撃では、デジタル署名付きの本物のConnectWise ScreenConnectクライアントが配布されました。このクライアントは
攻撃者は、独自のマルウェアを展開する代わりに、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、従来型のマルウェア検知を回避するケースを増やしています。 最近確認されたフィッシング攻撃では、デジタル署名付きの本物のConnectWise ScreenConnectクライアントが配布されました。このクライアントは
SANS Instituteが業界調査を実施してきた5年間で初めて、脅威ハンター(threat hunter)にとっての最大の障壁が「スキル」から「データ」へと変化したことが明らかになりました。 この調査機関は、北米、欧州、ラテンアメリカ、アジアのサイバーセキュリティ実務者およびリーダー500人を対象に調査を実
セキュリティツールの検知を回避するために作られたあるフィッシングページが、コーディングミスによって被害者のブラウザを無限のJavaScriptループに陥らせ、皮肉にも自らの認証情報窃取活動を機能不全にしていたことが分かりました。 この不審なメッセージは、当初は一見普通のものに見えました。よくあるフィッシングの誘い文句
灼熱のラスベガスへの出張を今月終えたばかりの3人のセキュリティ記者――TechTargetのAlissa Irei氏、Cybersecurity DiveのEric Geller氏、そしてDark ReadingのBecky Bracken氏――が、Black Hat USA 2026のハイライトとテーマについて語り合
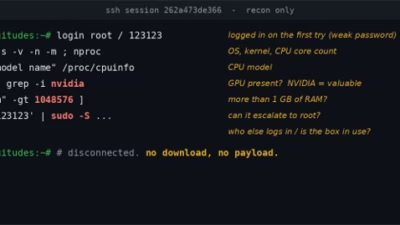
SSH上の偵察のみの活動は、無害なバックグラウンドノイズではありません。最近ハニーポットで観測されたセッションでは、Go言語ベースの自動化ボットがrootとしてログインし、暗号資産マイニングへの適性を判断するためホストのハードウェアを徹底的に評価した後、バイナリを一切投下せずに退出したことが明らかになりました。 リア
AIや新たな規制要件が採用方針を変えるなか、各組織はワークフォースフレームワークを通じてサイバーセキュリティ職の再定義を進め、検証済みスキルをより重視するようになっています。SANSの「2026 Cybersecurity Workforce Survey」によると、新設された職種の専門人材に対する需