
偽のArch Linux AURパッケージ、タイプミスを悪用してroot権限でマルウェアを実行
Arch User Repository(AUR)からパッケージヘルパーの yay や paru をインストールする際に名前を打ち間違えたArch Linuxユーザーは、見知らぬ第三者にマシンのroot権限を渡してしまった可能性があります。 AURは、Arch Linuxとその派生ディストリビューション向けの人気コ
Arch User Repository(AUR)からパッケージヘルパーの yay や paru をインストールする際に名前を打ち間違えたArch Linuxユーザーは、見知らぬ第三者にマシンのroot権限を渡してしまった可能性があります。 AURは、Arch Linuxとその派生ディストリビューション向けの人気コ
攻撃者が、人気のヘルパーツール「yay」と「paru」になりすました悪意あるパッケージをArch User Repository(AUR)にアップロードしました。 AURは、Arch Linuxおよびその派生ディストリビューション向けに、コミュニティが管理する広く利用されているパッケージ索引です。公式のLinuxディ
信頼されたドメインになりすますための文字を含んでいても、Webサイトのアドレスは一見すると正規のものに見えてしまいます。Have I Been Squattedのセキュリティ研究者Ian Muscat氏とLeanne Briffa氏は、Chromiumが国際化ドメイン名(IDN)を処理する際の2つの弱点を特定し
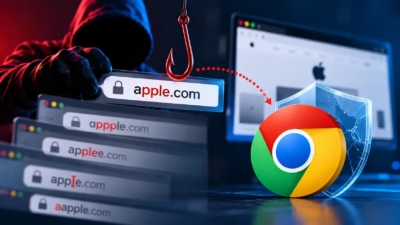
研究者らは、国際化ドメイン名(IDN)に関する2つのエッジケースを特定しました。これらは、ChromiumのUnicode表示の保護機能や一部のナビゲーション警告を回避します。 2026年10月3日に公開された研究では、キリル文字とラテン文字を慎重に選んで組み合わせることで、これらの保護機能を作動させずに、信頼された
研究者らによると、タイポスクワッター(タイポスクワッティングを行う者)やフィッシング犯が利用できる2つの文字を使うと、Chromium系ブラウザに偽のURLを本物のWebアドレスのように表示させることができます。人気サイトによく似たドメイン名を取得する手口自体は目新しいものではありません。macrosoft[.]co
Ontinueは、ION MXDRを拡張する新たなマネージド型アドオンサービス「ION for Dark Web Monitoring(DWM)」の提供開始を発表しました。このサービスは、漏えいした認証情報やブランドなりすましの試みを継続的に特定し、攻撃者に悪用される前に新たな外部脅威を検出します。
継続中のGraphalgoソフトウェアサプライチェーン攻撃キャンペーンに関連する脅威アクターが、npmおよびPyPIの枠を超えて活動範囲を拡大していることが分かりました。悪意あるTerraformプロバイダーとGoモジュールを使い、Go言語で書かれた標的型リモートアクセス型トロイの木馬(RAT)を配布しています。 今
中国系の脅威アクターとしては3例目となるグループが、信頼できるウェブサイトを複製し、ChromeとWindowsのゼロデイ脆弱性を連鎖的に悪用して、これまで確認されていなかったバックドアを展開するフィッシングキャンペーンに関与していたことが判明しました。 この活動は2026年9月3日および4日に発生しており、標的とな
中国の脅威アクターが、ChromeとWindowsのゼロデイ脆弱性を連鎖させたエクスプロイトキットの利用を拡大し、巧妙に作り込まれた偽サイトを使って被害者をマルウェアに感染させていることが分かりました。 Volexityは、2026年9月3日と9月4日に観測されたキャンペーンで報道機関や政策団体を装った偽サイトを使用
Bitrefillは、Amazon、Deliveroo、Apple、Nintendoをはじめとする数千の人気店舗向けギフトカードを販売している正規企業です。eSIMやモバイルのトップアップも取り扱っており、同社のウェブサイトではこれらすべてを暗号資産で購入できます。 今回の詐欺は、Bitrefillやその取り扱い
すべての記事を読み込みました