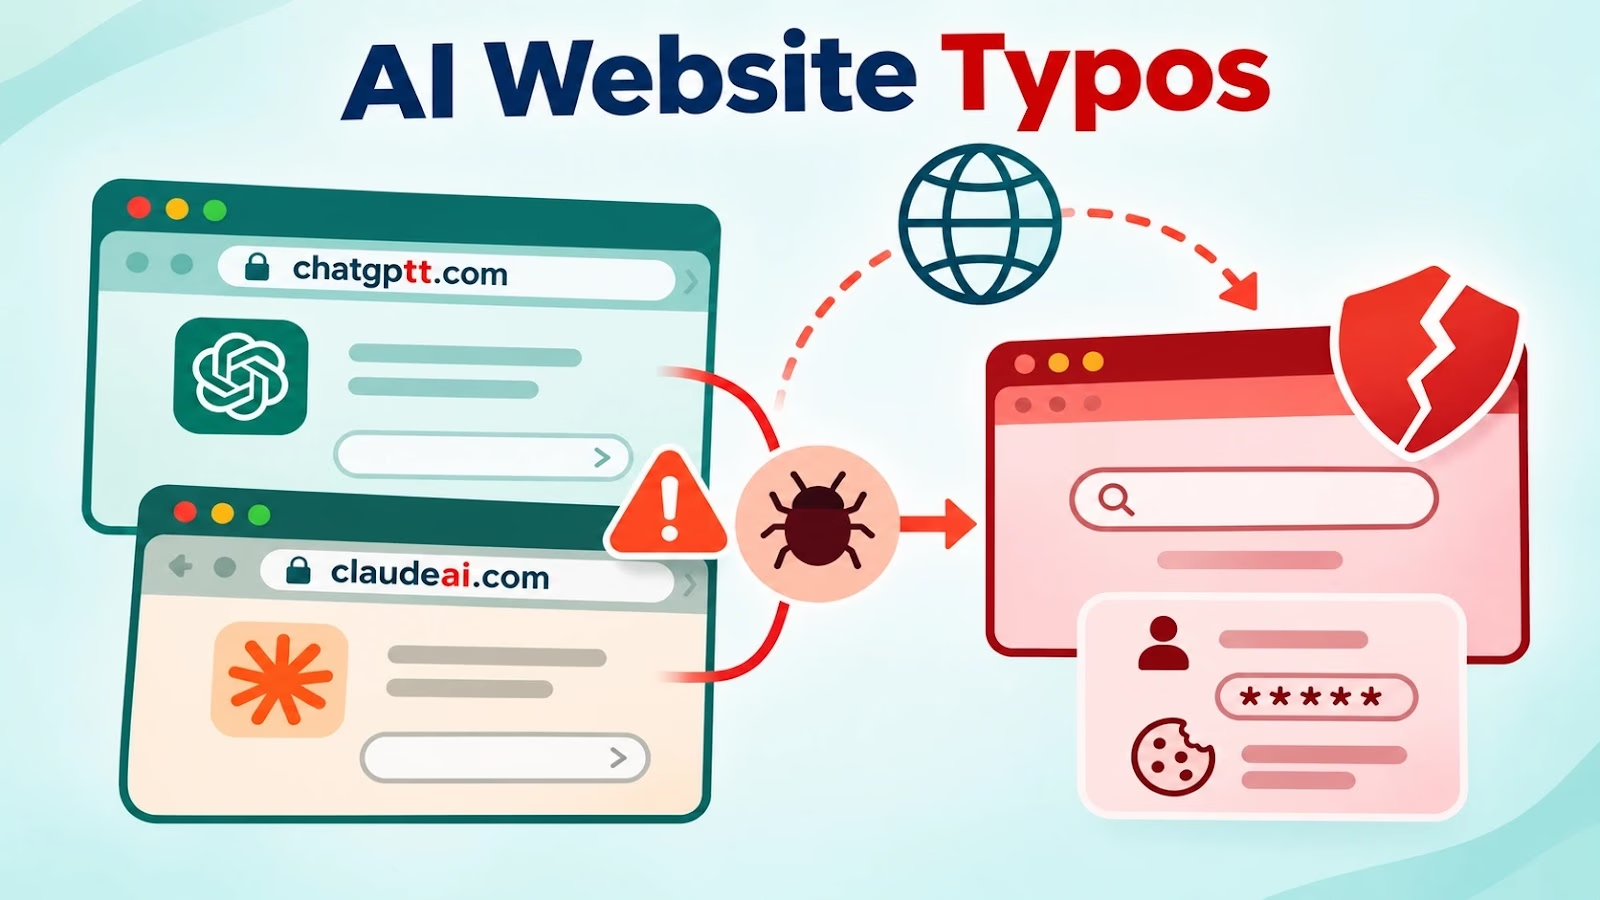
Oleg Zaytsev氏は、Claude、ChatGPT、DeepSeek、Perplexity、Midjourney、ElevenLabs、Cursorなど27のAIブランドを狙った186個の類似ドメインを追跡しました。
同氏はこの配布手法を「TypoPrompting」と名付けました。単なる入力ミスで、ユーザーはClickFixの罠、ブラウザーを乗っ取るマルウェア、検索を乗っ取る拡張機能へと誘導されていました。
マルウェア駆除ソフト
類似ドメインが最も多かったのはChatGPTの25個で、Claudeの18個、DeepSeekの16個が続きます。タイプミスの内容はありふれたものです。clsude[.]aiは隣のキーの押し間違い、cluade[.]aiは文字の入れ替わり、caude[.]aiは文字の脱落を突いています。
パーキングページは、訪問者をトラフィック配信システム(TDS)に渡します。このシステムは、位置情報、OS、ブラウザーに応じて転送先を決めます。そのため、ある訪問者にはパーキングページが表示され、別の訪問者は攻撃を受けます。
この手法自体は新しいものではありません。Infobloxは2025年12月に、同じ仕組みを報告しています。それによると、パーキングドメインの訪問者は約90%の確率で詐欺サイトやマルウェアに誘導されていました。また、クローキングによってスキャナーには無害なページが表示されることも判明しています。
cloude[.]aiのタイプミスは、securetrackingnode[.]comとbiomimicrydevtech[.]buzzを経由してリダイレクトされます。その先のblockchainfuturedev[.]buzzはブラウザーのフィンガープリントを取得し、MD5のプルーフ・オブ・ワーク課題を解かせます。
選別された訪問者にだけ、6言語のいずれかで偽のCloudflare認証ページが表示されます。このページはコマンドをクリップボードにコピーし、被害者にWindowsの「ファイル名を指定して実行」ダイアログへ貼り付けるよう指示します。
Islandの研究者によると、このコマンドはcurl.exeを使い、3112851459からW901.ps1をダウンロードします。これは185.138.88[.]3を10進数で表記したものです。続いて、実行ポリシーを回避するオプションを付け、非表示のPowerShellウィンドウでスクリプトを実行します。
10進数表記では、ドット区切りのIPアドレスが存在しません。そのため、パターンに基づくフィルターでは検知できません。
悪用されるAIサイトのタイプミス
同じゲートは211個の入口ドメインに対応しており、2025年4月から2026年11月までの550件のスキャン記録と一致しています。一部は、Scotiabank、Charles Schwab、Verizon、Microsoft Azureになりすましています。
macOSの訪問者には、curlの出力をzshにパイプする偽のターミナル更新が表示されます。
Claude、DeepSeek、Copilot、ElevenLabs、Voice AIの8個のタイプミスドメインは、deezyj[.]com経由で偽の「セキュリティチェック」ページへ誘導していました。
これらのページは、Wi-FiとDNSのスキャナーである「Net Guard」を配布していました。そのMSIXパッケージは、Microsoft Storeに掲載されたもののハッシュと一致し、Microsoftの署名も付いています。中身は、buntai-sdkで構築されたTauriアプリケーションです。
このコードは、ユーザーが操作していない間にデフォルトの検索エンジンを変更できます。また、DevToolsのRuntime.evaluateを通じてリモートのJavaScriptを実行し、拡張機能をインストールすることも可能です。
これらの機能は、デフォルトで有効になっています。Privacy KeeperとMyFlixly Browserも同じコードを共有しており、Islandは3つのパッケージすべてをブラウザーハイジャッカーに分類しています。
Perplexityのタイプミスであるpreplexity[.]aiは、quickflashtool[.]comとChrome拡張機能のアクセスへと誘導します。この拡張機能は、find.flashysearches[.]comを検索プロバイダーに設定します。
この拡張機能は権限を要求せず、JavaScriptも実行しません。共通のキットから作られた30個の拡張機能のうちの1つです。13個はすでに削除されましたが、掲載が続く17個のユーザー数は、11月3日時点で97万2,000人に上りました。
一部のタイプミスドメインは、ペイロードを直接配布します。2026年10月から11月にかけて、chatlgpt[.]comはInstaller_ChatGPT.zipを提供していました。MetaDefenderの16エンジンのうち9エンジンが、このファイルを検知しています。
2023年には、midj0urney[.]orgがInvalid Printerローダー経由でAuroraスティーラーを配布しました。2025年初めには、deepsek[.]icuがAndroidパッケージを配布しています。
Islandは、承認済みのAIツールには管理されたブックマークを使い、それらのツールの類似ドメインを監視するよう推奨しています。
さらに、ブラウジングの履歴と「ファイル名を指定して実行」ダイアログの操作を関連付けて分析し、非表示のPowerShell、実行ポリシーの回避フラグ、10進数表記のIPアドレスにフラグを立てることも勧めています。
防御側は、MSIXファイルをパッケージファミリー、発行元、ハッシュで評価する必要があります。Storeの署名は、ブラウザー上での挙動を保証するものではないためです。
また、検索と拡張機能に関するポリシーを一元的に適用し、入口ドメインからエンドポイントの変更に至るまでの攻撃チェーン全体を追跡して調査すべきです。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティ研修コース
翻訳元: https://gbhackers.com/ai-website-typos-exploited/