複数の攻撃グループが、正規のオープンソース製de遠隔アクセスツール「GSocket」を悪用し、Linuxサーバーへのアクセスを維持しています。初期侵入に使った脆弱性にパッチを適用した後でも、アクセスを失わない仕組みです。
3月以降、悪意あるGSocketの活動の検出件数が増加しています。特にWebアプリケーションやホスティング環境を狙った攻撃で目立ちます。
GSocketは、ネットワーク接続を横取りし、プログラム本来のIP層の通信を独自のトランスポート層に置き換えます。この通信はGlobal Socket Relay Networkを経由するため、攻撃者はファイアウォールやNATの背後にあるシステムにも到達できます。
双方のエンドポイントがリレーへ外向きに接続し、リレーがそれらを突き合わせてエンドツーエンドで暗号化されたセッションを仲介します。そのため、攻撃者は侵害したサーバーのIPアドレスやホスト名を知らなくても再接続できます。
このため、防御側がIPやドメインに基づくアクセス制御リストで攻撃を遮断することは、いっそう難しくなります。
Microsoft Defender for Endpointのテレメトリによると、GSocket関連の検出件数は3月から8月にかけて356.2%増加しました。
Microsoftによると、侵害されたサーバーも攻撃者も外向きに接続するため、サーバー側に着信用のリスナー型インプラントは不要です。これにより、攻撃はいっそう発見されにくくなります。
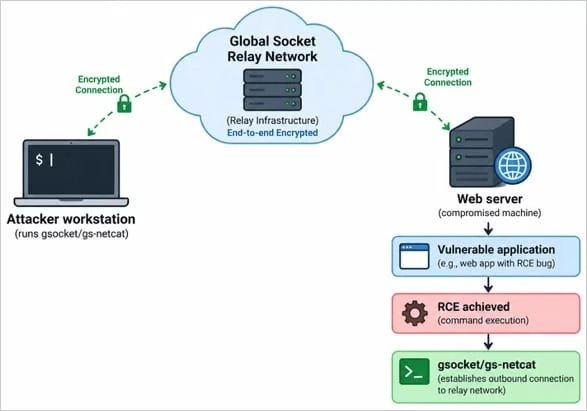
Microsoftは次のように説明しています。「侵害されたホストとオペレーターは、どちらもリレーへ外向きに接続し、リレーが2つのセッションを橋渡しします」(Microsoftの解説)。
「ホスト側に着信用のリスナーやパブリックIPアドレスは必要ありません。ネットワークアドレス変換(NAT)も接続の妨げにはなりません」
この仕組みでは、攻撃者が専用のコマンド&コントロール(C2)サーバーを用意する必要もなくなります。
Microsoftは、着信側のファイアウォールルールでは悪意ある通信を捕捉できないと指摘しています。一方で、外向き通信のフィルタリングや監視は有効だとしています。
検出されたインシデントのうち、87.1%はWebアプリケーションとホスティングに関連していました。内訳は、PHP製Webアプリとcpanelのホスティングアカウントが63.9%、Apacheが24.3%です。
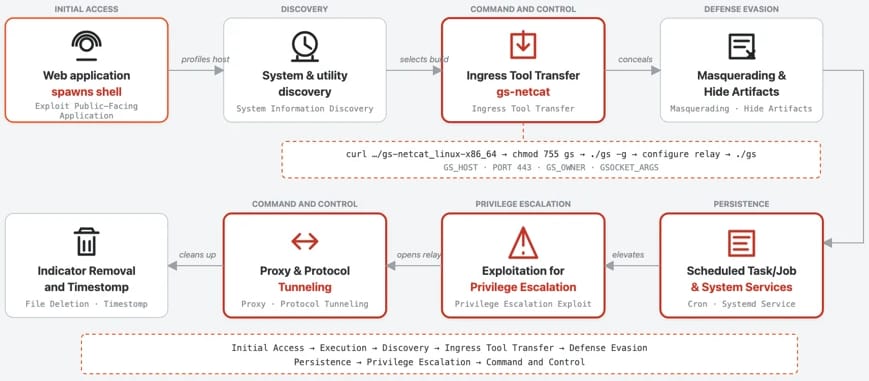
研究者らは、攻撃者がGSocketをカーネルスレッドに偽装し、永続化のためにcronジョブ、systemdサービス、シェルの起動ファイルを使っていることを確認しました。
一部のケースでは、攻撃者がLinuxカーネルの脆弱性「Dirty Frag」(CVE-2026-43284)を悪用し、ホストのroot権限の奪取を試みていました。
Microsoftによると、GSocketの活動で標的となった組織は教育・研究分野が最も多く、次いでテクノロジー・通信、製造業、政府機関の順でした。
研究者らは、システム管理者に対し、影響を受けた可能性のあるサーバーからGSocketと関連ファイルを削除するよう推奨しています。あわせて、リレーネットワークへの外向き接続が止まっていることも確認するよう求めています。
また、外向き通信をあらかじめ決めた接続先だけに制限することや、cronジョブ、systemdサービス、シェルの起動ファイルに不正な追加がないか監査することも勧めています。
一般に、OSとアプリケーションを最新の状態に保つことは、この攻撃をはじめとする各種攻撃への有効な対策です。CVE-2026-43284へのパッチ適用もその一つです。