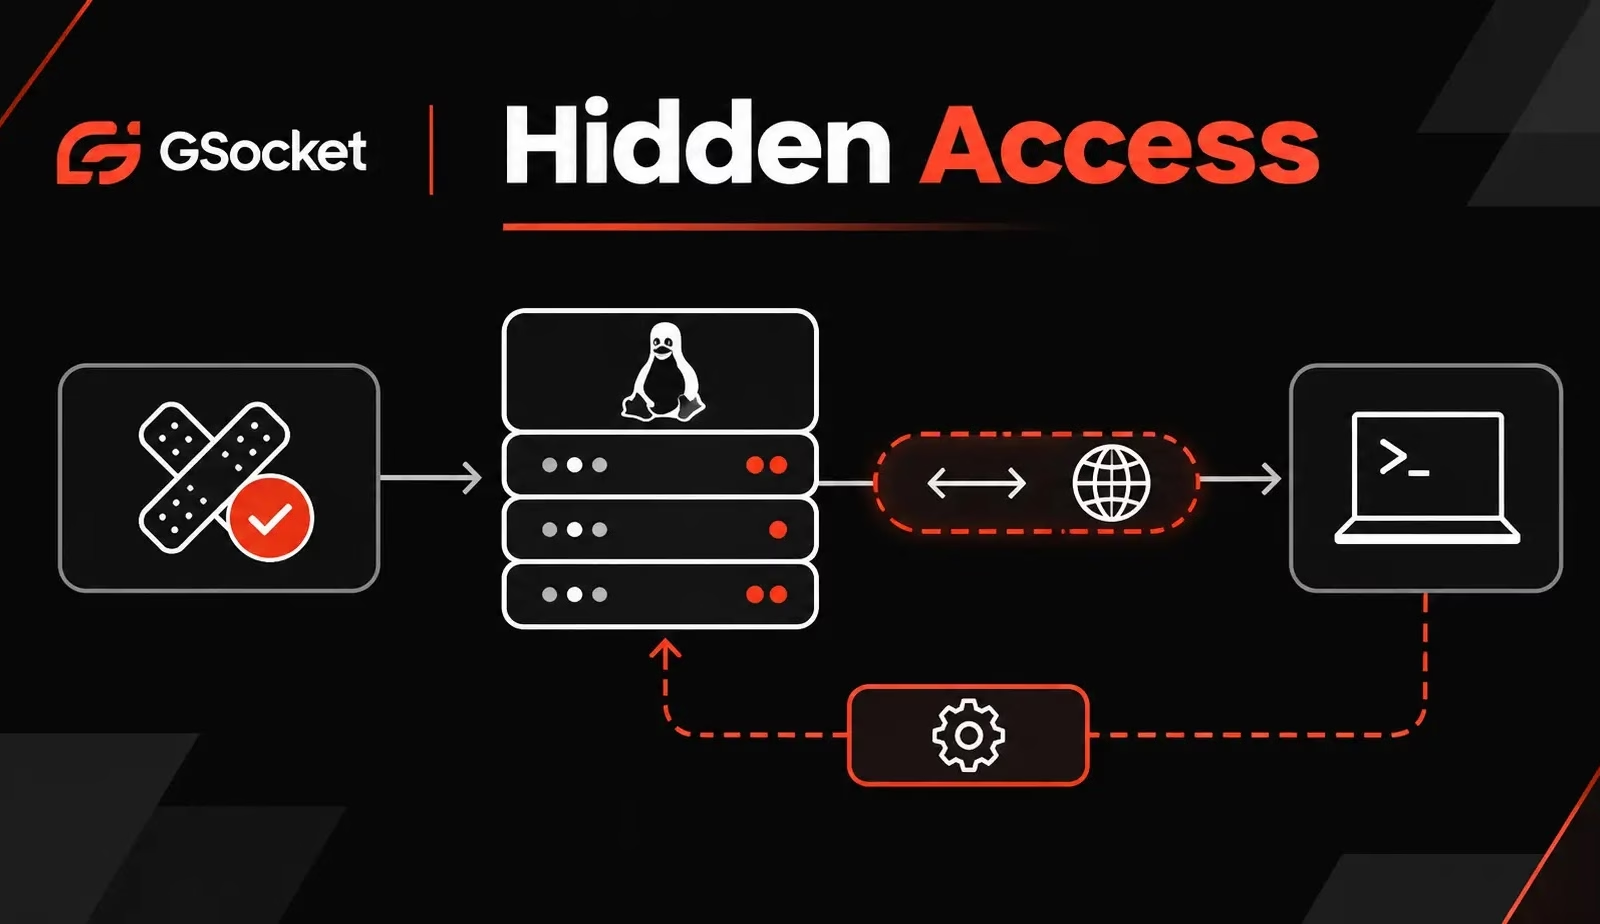
攻撃者が、オープンソースのリモートアクセスツール「GSocket」を侵害したLinuxサーバーに展開し、侵入に使われた脆弱性を管理者がパッチで修正した後も、隠れたアクセスを維持している状況が確認されました。
この攻撃活動では、最初のWebアプリケーションの侵害が、持続的な足がかりへと変わります。GSocketは脆弱なアプリケーションとは独立して動作するため、元のセキュリティ上の欠陥を修正しても、ツール本体やその永続化の仕組みは取り除かれません。
提供されたMicrosoftの分析によると、GSocket関連の検知が見られたデバイスは、2026年3月から8月にかけて356.2%増加しました。
ただし、増加ぶりは月ごとに一様ではありませんでした。また、この調査結果は観測されたテレメトリに基づくもので、世界中のLinux侵害すべてを示すものではありません。
原因を特定できたインシデントのうち、87.1%はWebアプリケーションとホスティング環境が占めました。その内訳では、PHPアプリケーションとcPanelホスティングが63.9%、Apacheが24.3%でした。
攻撃者はまず、インターネットに公開されたアプリケーションを悪用し、Webサービスのアカウント権限でコマンドを実行しました。続いてcurlでデプロイ用スクリプトを取得し、ホストの環境を確認したうえで、互換性のあるGSocketクライアントを選択しています。
ペイロードは、書き込み可能な場所やメモリ上の領域に配置されました。/dev/shm配下の隠しディレクトリもその一つです。攻撃者は、カーネルスレッドや正規のシステムサービスに似た名前を付けて、プロセスを偽装していました。
GSocketは、公開されている「Global Socket Relay Network」を介して通信相手同士を接続します。侵害されたサーバーと攻撃者の双方がアウトバウンド接続を確立するため、インバウンドのリスナーも、被害者のパブリックIPアドレスの把握も不要で通信できます。
両端は共有シークレットで結び付けられ、確立されたセッションにはエンドツーエンド暗号化が使われます。この設計により、攻撃者が自前のコマンド&コントロール(C2)インフラを用意する必要がなくなります。ただし、接続が不可視になるわけではありません。防御側は、アウトバウンド通信を監視したり、リレーサービスへのアクセスを制限したりできます。
Microsoftは、cronジョブ、systemdサービス、シェルの起動ファイル、ウォッチドッグプロセス、ペイロードの冗長なコピーを使った永続化を確認しました。調査を困難にするため、ステージングファイルを削除したり、タイムスタンプを改ざんしたりする攻撃者もいました。
一部のインシデントでは、攻撃者がCVE-2026-43284を使った権限昇格を試みました。提供された分析では、この脆弱性は「Dirty Frag」に関連するLinuxカーネルの脆弱性とされています。これらの試みは、Webサービスのアカウントからrootへの昇格を狙ったものでした。
すべての侵入で全段階が確認されたわけではなく、永続化やリレー接続の成功も、すべてのケースで確認されたわけではありません。
管理者は、脆弱なアプリケーションと併せて、ホスト全体を調査する必要があります。最初の侵入口をふさいでも、独立してインストールされたリモートアクセスクライアントは排除されません。
対応チームは、Webサーバーが起動した想定外の子プロセス、不審なgs-netcatの活動、隠しファイル、普段と異なるサービス名、GSocketインフラへの接続を調べる必要があります。
永続化の確認では、cron、systemd、シェルプロファイルを対象にしてください。1つのプロセスを停止しても、別の仕組みがそれを再起動できる状態のまま残る可能性があると、Microsoftは述べています。
注記: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]などへの置換)しています。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンス基盤の中でのみ行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/hackers-maintain-gsocket-backdoors/