Androidの セキュリティ上の欠陥により、一見ごく普通のアプリのインストールが、深刻な復旧問題に発展する恐れがあります。影響を受けた端末では、初期化(ファクトリーリセット)が必要になる可能性もあります。
Bitdefender Labsの研究者らは、「GhostMap」と名付けられたAndroidの脆弱性を発見しました。細工されたアプリをインストールすると、端末が継続的なクラッシュループに陥る可能性があります。このアプリは、起動する必要も、権限を要求する必要も、コードを実行する必要もなく、問題を引き起こします。
調査セキュリティ
Hackread.comに共有された調査結果によると、この欠陥の原因は、アプリケーションパッケージ(APK)ファイルを解析するAndroidのライブラリ間の挙動の違いにあります。APKはZIP形式を採用していますが、Androidのlibziparchiveとlibandroidfwは、特定の圧縮方式の扱いが異なります。
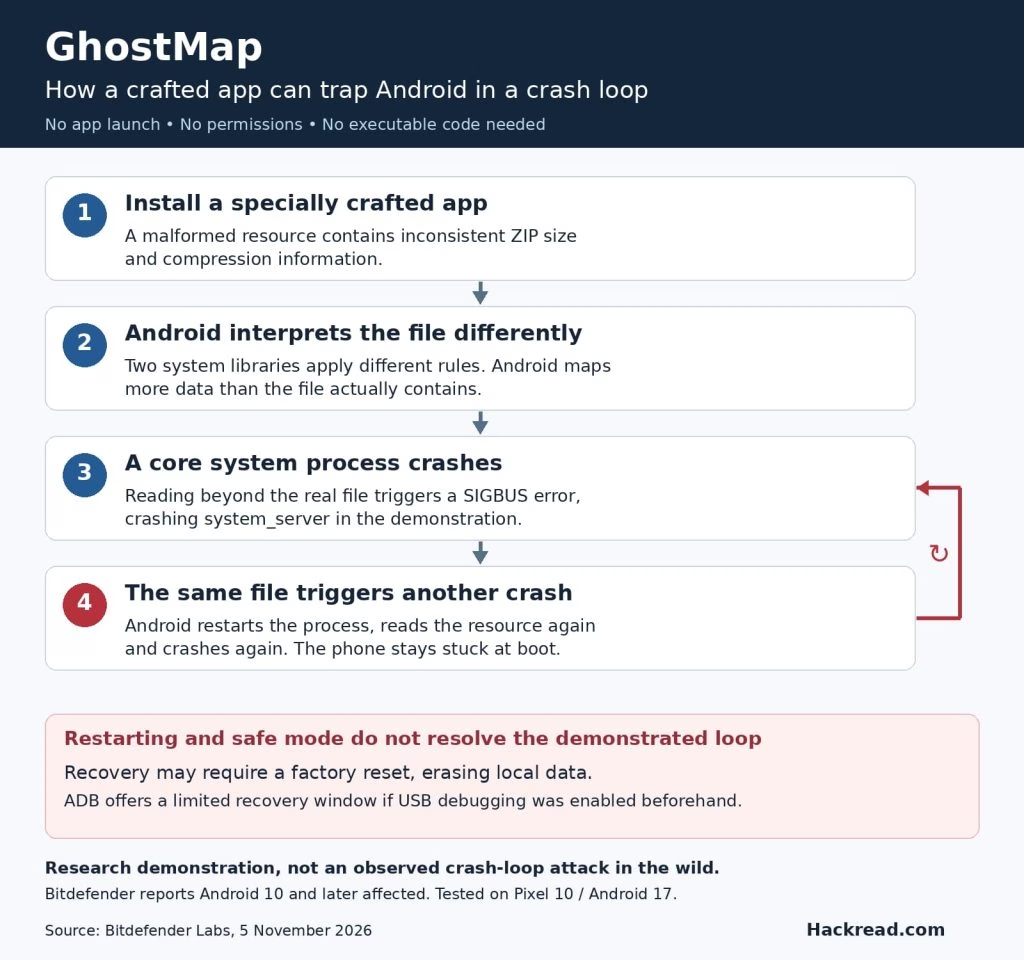
問題は、2つのAndroidライブラリが同じAPKファイルを読み取る方法にあります。一方はファイルの実際のサイズを確認しますが、もう一方はファイル内に記載されたサイズを信頼します。この食い違いにより、不正な形式のAPK(内容に関する情報が矛盾しているファイル)が一方のライブラリの検査をすり抜け、もう一方のライブラリでは実際には存在しないデータが有効なものとして扱われてしまいます。
Androidが存在しないデータを読み取ろうとすると、SIGBUSエラー(無効なメモリアクセスによって発生するシグナル)が発生し、最終的に該当プロセスがクラッシュします。
クラッシュループでデータ消失に直面する恐れ
Bitdefenderがこの問題に最初に遭遇したのは2026年8月12日です。バンキング型ドロッパーが、インストール時に同社の解析用エミュレーターをクラッシュさせました。研究者らは、元のサンプルはインストールに失敗することを確認しましたが、さらに検証を重ねた結果、正常にインストールできるアプリを用いた、より深刻なシナリオを実証しました。
この実証では、Androidのsystem_serverプロセスが、不正な形式のアプリケーションリソースを自動的に読み込む際にクラッシュを繰り返します。Androidはサービスを再起動しますが、同じファイルに再び遭遇してクラッシュします。その結果、端末は起動画面から先に進めなくなります。
研究者らは、2026年8月5日のセキュリティパッチを適用したAndroid 17搭載のPixel 10で、この持続的なクラッシュループを再現しました。検証の結果、Android 10以降が影響を受けるとみられます。
比較セキュリティ
研究者らによると、端末を再起動したり、セーフモードに入ったりしても問題は解決しません。復旧には初期化が必要になる場合があり、その場合は端末内に保存されたデータが消去されます。USBデバッグやAndroid Debug Bridge(ADB)を使った復旧が限定的に可能なのは、事前にデバッグを有効にしていた場合だけです。
Googleの対応
BitdefenderはGhostMapを2026年8月20日にGoogleへ報告しましたが、Googleは「Won’t Fix (Not Reproducible)」(修正せず・再現不可)として報告をクローズしました。その後、Bitdefenderが2026年8月25日に動作する概念実証(PoC)を提出したところ、Googleはこの問題をセキュリティアップデートの対象外と判断し、将来のAndroidバージョンに含めるかどうかを検討するよう、関係チームに回しました。
比較セキュリティ
研究者らは、GhostMapが過去のAndroidの解析に関する問題を想起させると指摘しています。たとえば、2017年のJanusや、2013年のMaster Keyです。これらの脆弱性は、AndroidによるAPKファイルの解釈の食い違いを悪用したものでした。一方、GhostMapは異なる種類の脅威で、同様の不整合を利用してAndroid自身のシステムプロセスをクラッシュさせ、端末を使用不能にする恐れがあります。
Bitdefenderは、実証された攻撃シナリオが実際に悪用されている事例は確認していません。ただし、今回の研究は、アプリケーションファイルの処理における欠陥が、アプリの実行前から端末に影響を及ぼし得ることを示しています。
翻訳元: https://hackread.com/ghostmap-android-flaw-phones-stuck-crash-loop/