新たに発見された脆弱性により、Androidスマートフォンが延々と再起動を繰り返す状態に陥るおそれがあります。
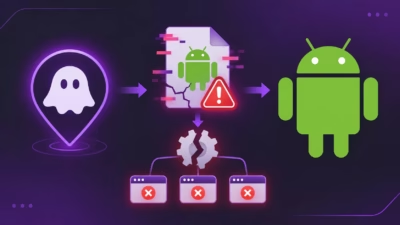
「GhostMap」と名付けられたこの脆弱性を突くと、細工されたAndroidアプリによって端末を終わりのないクラッシュループに追い込めます。攻撃には特別な権限は不要で、アプリを開く必要すらありません。不審に強力な権限を要求するアプリは警戒すべきだと学んできたユーザーほど、油断しやすい危険な攻撃です。
この脆弱性を発見したBitdefenderの研究者らによると、影響を受けるのはAndroid 10以降です。2026年8月のセキュリティアップデートを適用したGoogle Pixel 10でも、攻略に成功したといいます。さらに懸念されるのは、Googleが実際に動作する概念実証(PoC)を受け取ったとされるにもかかわらず、この問題に対処するセキュリティアップデートの提供を約束していない点です。
GhostMapの仕組み
GhostMapは、ネットバンキングの認証情報や金銭を狙うものではありません。少なくともBitdefenderは、そのような動機を確認していません。この脆弱性はAndroid自体の弱点を突き、ユーザーに直接被害を与えます。
Bitdefenderの調査は2026年8月12日、不審なバンキング型ドロッパーがAndroid解析用のエミュレーターを繰り返しクラッシュさせたことから始まりました。
興味深いことに、このアプリは一度も実行されていませんでした。調査の結果、真の原因はAndroidがアプリケーションファイル内の特定の情報を処理する方法にあると判明しました。
Androidアプリは通常、Android Package Kit(APK)という形式で配布されます。APKは、アプリケーションのコードや画像などのリソースをまとめたアーカイブです。OSはインストール時やシステムコンポーネントがアクセスする際に、この内容を処理する必要があります。GhostMapは、この処理の弱点を突きます。
具体的には、2つのAndroidコンポーネントlibziparchiveとlibandroidfwが、APKの特定のメタデータを異なる解釈で扱います。一方のフィールドはファイルの圧縮方法を示し、もう一方は展開後の想定サイズを宣言するものです。攻撃者はこれらの情報を操作し、Androidに誤ったサイズでファイルを処理させることができます。
Androidが不正な形式のファイルをメモリにマッピングしようとすると、無効なメモリ領域にアクセスしてSIGBUSエラーが発生し、該当プロセスがクラッシュします。
問題は、Androidがクラッシュしたプロセスを自動的に再起動することです。本来は望ましい動作ですが、再起動後に同じ不正なリソースに再び遭遇するため、クラッシュを何度も繰り返してしまいます。
研究者らは、通常モードで110回、セーフモードで72回のクラッシュサイクルを記録しました。どちらのモードでも、確実に抜け出す手段はありませんでした。
Googleはセキュリティ修正を約束せず
Bitdefenderは、脆弱性を見つけただけで終わらせたわけではありません。この問題はAndroid自体に存在するため、研究者らは調査結果を公表する前に、Googleへ2度対応を求めました。
最初の報告は8月20日に提出されましたが、Googleは「修正しない(再現不可)」としてクローズしました。
Bitdefenderは、想定される影響を示す動作可能なPoCなど追加の証拠を添えて再度報告しました。するとGoogleは、この問題をセキュリティアップデートの対象外と判断し、将来的な検討のために別のチームへ引き継ぎました。
Bitdefenderは11月5日に調査結果を公表しましたが、この脆弱性に対処するセキュリティアップデートは約束されていません。研究者らは元となったバンキング型ドロッパーを実環境で確認しているものの、実際の被害者に対して持続的なクラッシュループの手法が使われた形跡は見つけていません。
しかし、技術的な詳細が公開された今、攻撃者はこの欠陥を分析し、Googleが修正を提供する前に独自のエクスプロイトを開発しようと競い合うおそれがあります。
安全を保つための対策
エクスプロイトが公開され、対処するセキュリティアップデートも約束されていない以上、悪意あるAPK に触れないことを最優先にすべきです。
アプリをインストールする際の基本的な注意は、引き続き有効です。
- 信頼できる入手元を利用する(できればGoogle Play)
- 見慣れないWebサイトからAPKをダウンロードしない
- 不審なリンクやメッセージングアプリ経由で共有されたアプリに注意する
- アプリの開発元を確認する:インストール前に、複数の独立した方法で確認しましょう。このようなクラッシュを引き起こせるアプリは、実行すらされなくてよいため、特に重要です。
最初の手段は初期化(ファクトリーリセット)です。Bitdefenderのテストでは、これが唯一確実な復旧手段でした。端末を使用可能な状態に戻せますが、すべてのデータも消去されます。最近のバックアップがあれば、被害は抑えられるかもしれません。なければ、スマートフォンが使えなくなる以上のものを失う可能性があります。
研究者らは、接続したコンピューターから悪意あるアプリを削除する方法として、Android Debug Bridge(ADB)の利用も挙げています。ただしこの方法は、事前にUSBデバッグを有効にしておく必要があり、コンピューターが端末との通信をすでに許可されていることも条件になる場合があります。
多くのユーザーにとって、これらの条件があるため、ADBは緊急時の現実的な解決策とは言えません。
修正が提供されるまでは、信頼できないAPKを避け、最新のバックアップを維持することが重要な予防策です。この脆弱性により、ユーザーは端末のクラッシュが続く状態と初期化のどちらかを選ばざるを得なくなるおそれがあります。
その他のニュースとして、 CrowdStrikeの調査によると、攻撃者は公開PoCコードが利用可能になってからわずか35分後に、ある脆弱性の悪用を開始しました。この結果は、サイバー犯罪者が新たに公開された脆弱性をいかに素早く武器化できるか、そしてセキュリティチームに脆弱なシステムへのパッチ適用を求める圧力が高まっていることを示しています。
翻訳元: https://www.esecurityplanet.com/threats/news-ghostmap-android-vulnerability-crash-loop/