
「BigDiskBuster」、Microsoft Defenderを動かしたまま更新だけを阻止
脆弱性を悪用することなく、Windows Defenderが更新を受け取れないようにする、新たな概念実証(PoC)のサイバー攻撃手法が登場しました。LevelBlueの研究者らが「BigDiskBuster」と名付けたこのPoCは、セキュリティ研究者で元Microsoft社員のAbdelhamid Naceri氏が9月
脆弱性を悪用することなく、Windows Defenderが更新を受け取れないようにする、新たな概念実証(PoC)のサイバー攻撃手法が登場しました。LevelBlueの研究者らが「BigDiskBuster」と名付けたこのPoCは、セキュリティ研究者で元Microsoft社員のAbdelhamid Naceri氏が9月
グローバル管理者(Global Administrator)または認証ポリシー管理者(Authentication Policy Administrator)の権限を持つ攻撃者は、Entraに不正な外部認証方式(EAM:External Authentication Method)を登録できます。 するとEntraは
Windows Defenderは一見すると通常どおり動作しているように見えても、実際には古い脅威シグネチャのまま密かに凍結されている可能性があります。Nightmare Eclipseという名で活動するサイバーセキュリティ研究者のAbdelhamid Naceri氏(GitHubプロフィール)は
セキュリティ研究者のChristopher Domas氏は、AMDのDRAMコントローラ設定における脆弱性を実証する概念実証プロジェクト「skitter-creek-bath-salts」を公開しました。この脆弱性は、ハードウェアで強制されるメモリ分離を侵害する可能性があります。Hacking& Cracki
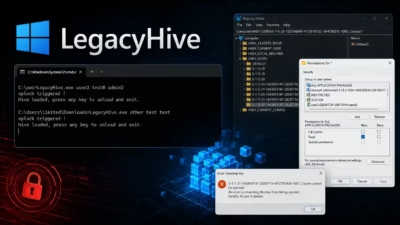
新たに公表されたWindowsのローカル権限昇格の脆弱性は「LegacyHive」と名付けられており、標準ユーザーが管理者アカウントのユーザーごとのレジストリクラスハイブを読み込み、改変できてしまう可能性があります。 研究者NightmareEclipse氏が公開した概念実証(PoC)はGitHubリポジトリ「MSN
セキュリティ 専門家によれば、実際に使いこなせる知恵さえあれば侵害後の有用なツールになるという
「BioShocking」と名付けられた新たなプロンプトインジェクション攻撃が、AIを搭載したブラウザをフィクションのシナリオとして危険な実世界の操作を実行させ、安全ガードレールを回避させる可能性があることが明らかになりました。 LayerXの研究者が考案したこの攻撃の概念実証(PoC)は、主要なエージェント型ブラウ
初の事例ではないものの、研究者たちによるMicrosoftのM365 Copilot Enterpriseへの概念実証攻撃は、パラメーター・トゥ・プロンプト(P2P)インジェクションが広範な脅威となり得ることを改めて示しています。
Comodo Internet Securityのファイアウォールドライバ「Inspect.sys」に、重大なゼロデイ脆弱性が発見されました。この脆弱性を悪用すると、リモートの攻撃者はたった1つのIPv6パケットを送信するだけで、ファイアウォールのルールを完全に回避しながら標的のWindowsシステムをクラッシュさせ

防御側がAnthropicのMythosやOpenAIのDaybreakなど、より強力なサイバーセキュリティ機能を備えた新しいAIモデルを手にする中、企業は脆弱性報告の大量流入に備えるよう指示されています。 しかし全国のバグバウンティプログラムにとって、その日はすでに到来しているかもしれません。昨日の最先端モデルと今
すべての記事を読み込みました