AIコーディングアシスタントや開発者向けパッケージが、攻撃者にとって格好の標的になっています。Recorded FutureのInsikt Groupが公表した新たなレポートは、2025年7月31日から2026年7月31日までの間に発生した、AIが関与する103件のインシデントを分析しました。
その大半は、サプライチェーン侵害、フィッシング、恐喝といった従来型の攻撃です。AIによって、攻撃がより迅速かつ巧妙になっています。完全に自動化された攻撃は、依然としてまれです。
開発者ツールが狙われやすいのは、認証情報やコードへの特権的なアクセス権を持っていることが多いためです。攻撃者はこの権限を足がかりに、認証情報を大規模に窃取し、下流の環境へ横展開できます。
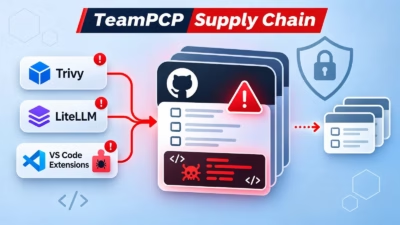
2026年2月下旬には、開発者をさまざまなLLMモデルに接続する人気のAIプロキシパッケージが、攻撃者によって侵害されました。
悪意あるアップデートにより、認証情報の窃取、横展開、バックドアによる永続化が可能になりました。Trend Microの分析によると、このパッケージはLiteLLMで、PyPI上で侵害されたものです。
バージョン1.82.7と1.82.8には、3段階のペイロードが仕込まれていました。ペイロードは認証情報を収集し、Kubernetesを経由して横展開したうえで、リモートコード実行用の永続的なバックドアを設置します。
攻撃の起点は上流にありました。TeamPCPはまずセキュリティスキャナーのTrivyを侵害し、LiteLLMの公開用トークンを入手しました。PyPIは、公開から約3時間後に問題の2バージョンを削除しています。
4月には、Namastex.aiに関連するパッケージで同様のインシデントが発生しました。対象にはAIコーディング/エージェントオーケストレーションツールの@automagik/genieも含まれます。
Socketは、インストール時に動作するマルウェアを確認しました。このマルウェアは、シークレット、ブラウザーやウォレットのデータ、npmトークンを窃取します。さらに、アクセス可能なパッケージを再公開して拡散を試みていました。コード内には「TeamPCP/LiteLLMの手法」への言及まで含まれていました。
5月には、サプライチェーンワームのShai-Huludが拡大し、Claude Codeを標的にして永続化と拡散を図りました。これらの攻撃はいずれも、AI特有の脆弱性を突いたものではありません。人気のAIコーディングツールが広く使われていること、そしてそれらが強い権限を持っていることを悪用したのです。
攻撃者は、AIブームを誘い文句にも使っています。AI開発者ツールのランディングページを偽装し、偽のユーティリティページを作り、OpenClawなどの製品になりすまして不正なウォレットページへ誘導します。こうした攻撃は2026年3月以降に急増しました。AIを題材にした誘いは、ClickFixのポップアップやSEOポイズニングにも見られます。
国家支援グループは、主にマルウェア開発の支援にAIを使っています。Recorded FutureのAIマルウェア成熟度モデル(AIM3)は5段階で構成されています。
レベル2は、従来のワークフローにAIを取り入れる段階です。レベル3は、AIを攻撃チェーンに組み込む段階です。国家による活動の大半は、レベル2から3に該当します。
例外として、アジア各国の政府機関を狙ったキャンペーンでは、最大8つのAIエージェントが、人手をほとんど介さずに使われました。
パキスタンとつながりのある攻撃者も、LLMを使って「vibeware」を開発しました。このマルウェアは、Discord、Slack、Google Workspaceなどのプラットフォームを悪用して活動する、いわゆる環境寄生型(living off the land)です。Recorded Futureが明らかにしました。
犯罪者は詐欺にもAIを活用しています。ある攻撃では、盗んだ個人情報を使い、フランスの年金受給者を狙ったフィッシングを自動化しました。The Gentlemenなどのランサムウェアグループは、LLMで盗んだデータを素早く仕分け、その価値に応じて身代金の要求額を決めています。
ANY.RUNを導入する16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしましょう。チームでの利用を検討する
翻訳元: https://cyberpress.org/hackers-weaponize-ai-tools/