
ハッカーがAI生成スクリプトで政府系Linuxサーバーに侵入、機密情報を探索
ハッカーがAIによって生成されたとみられるスクリプトを使い、政府系のLinuxインフラに侵入していたことがわかりました。「CL-UNK-1211」として追跡されているこの攻撃キャンペーンでは、認証情報の窃取に加え、機密性の高いデータベースや公的機関のメールボックスが狙われました。Ethicalhacking tool
ハッカーがAIによって生成されたとみられるスクリプトを使い、政府系のLinuxインフラに侵入していたことがわかりました。「CL-UNK-1211」として追跡されているこの攻撃キャンペーンでは、認証情報の窃取に加え、機密性の高いデータベースや公的機関のメールボックスが狙われました。Ethicalhacking tool
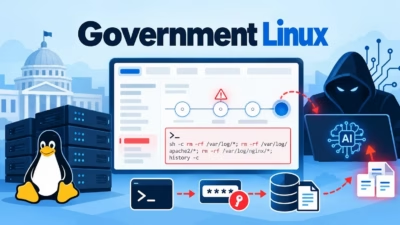
ハッカーがAIで生成したとみられるスクリプトを使い、政府機関のLinuxサーバーを標的にしてパスワードを盗み、機密データの持ち出しを準備していたことが分かりました。Palo Alto Networksが明らかにしました。 「CL-UNK-1211」として追跡されているこの攻撃キャンペーンは、2025年10月から202
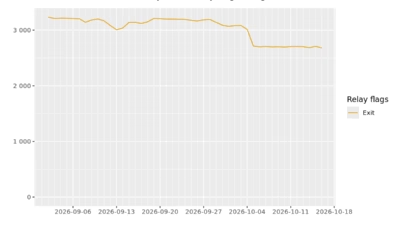
大規模なTor出口ノード攻撃 正体不明の攻撃者が、Torの出口ノード333台を乗っ取りました。これにより、攻撃者はSSH接続や暗号化されていない通信を傍受できる状態になりました。乗っ取られたリレーは、ネットワーク全体の出口リレーの約10%を占めていました。防御側が攻撃を止めるまでには、数日を要しま

ConfigServer Security & Firewall(CSF)で最近公表された脆弱性により、認証されていないリモート攻撃者が製品のMESSENGERサービスを通じて任意のコマンドを実行できる可能性があります。ソフトウェアサプライチェーン この脆弱性はCVE-2026-65638として追跡されており
Chaos(Go言語ベースのマルウェア)は、Lumenの Black Lotus Labsによって最初に記録されたもので、従来はルーターとエッジデバイスを標的としてきました。2026年3月に観察された新しい亜種は、不正に設定されたLinuxクラウドサーバーに対してマルウェアが動作していることを示してお

進化したGoBruteforcerボットネットの亜種が、金銭目的のキャンペーンで...

「GoBruteforcer」として知られるボットネットが、研究者がAI生成の設...

GoBruteforcerとして知られるボットネットが、インターネットに露出した...
GoBruteforcerとして知られる急速に進化するボットネットが、インターネ...
攻撃者は、Apache ActiveMQに存在する約2年前の脆弱性を悪用し、Li...