ハッカーがAIで生成したとみられるスクリプトを使い、政府機関のLinuxサーバーを標的にしてパスワードを盗み、機密データの持ち出しを準備していたことが分かりました。Palo Alto Networksが明らかにしました。
「CL-UNK-1211」として追跡されているこの攻撃キャンペーンは、2025年10月から2026年4月にかけて、政府機関や国家関連のインフラを標的にしました。
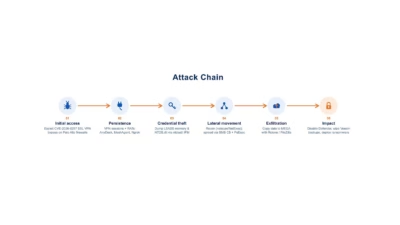
研究者らは、攻撃者が国家との関連を持つのか、サイバー犯罪組織なのかを特定できていません。攻撃者はWebシェル、認証情報ロガー、オープンソースのユーティリティ、カスタムのバックドアを組み合わせ、侵入後のアクセスを維持していました。
攻撃者の活動は情報収集に重点を置いていました。データベースの抽出に加え、SNSアカウントに紐づく政府関係のメールアドレスの検索も行っていました。
研究者らは、悪意のあるスクリプトの中から、会話調のコメントや段階的な思考過程を記したメモを発見しました。
こうした痕跡から、攻撃者が大規模言語モデル(LLM)の出力をコピーしたか、自動化されたAIエージェントを使用した可能性がうかがえます。ただし、今回の調査結果は、キャンペーン全体が自律的に実行されたことを裏付けるものではありません。
攻撃者は、Linuxサーバーに自作のWebシェルと公開されているWebシェルを設置しました。アクセスを維持するため、/etc/php/と/opt/plesk/php/配下の設定ファイルで、PHPのauto_prepend_file設定を書き換えています。この設定を使うと、ほかのPHPスクリプトが実行される前に、指定したファイルが自動的に実行されます。
不正なファイルの一つである/usr/lib/php/plesk_sys_driver.phpは、正規のファイルに見える名前を付け、サーバー環境に紛れ込んでいました。PHPの設定変更を通じてこのファイルを読み込ませることで、攻撃者はアクセスを保ち続けました。
パスワードの窃取には、.bashrcを改ざんしてsudoコマンドを横取りする手口を使いました。偽の認証プロンプトでユーザーのパスワードを取得したうえで、本物のコマンドに処理を引き渡すため、侵害の兆候が目に見えにくくなっていました。
盗まれたパスワードはSolarwinds.StatusLog.txtに保存されていました。Unit 42は、SolarWinds のインフラが侵害された形跡は確認しておらず、攻撃者は名称をカモフラージュとして利用しただけだとしています。
さらに、PHPのログインページに認証情報を盗むコードを埋め込み、設定ファイルやコマンド履歴から、平文で残されたパスワードも探していました。
攻撃ツール群には、LinuxとWindowsに対応するGo言語製のリモートアクセス型トロイの木馬(RAT)「SysGoRAT」が含まれていました。このRATはWebSocket通信を使い、コマンドの実行、ファイル転送、対話型シェルの起動、ネットワークトラフィックの中継が可能です。既定のコマンドサーバーは104.194.158[.]65:443でした。
攻撃者は、search_social.phpという名前のPHPスクリプトで、政府機関のメールディレクトリを検索していました。このスクリプトはSNSサービスに関連するメッセージを特定し、その保存場所、送信者、受信者、件名を表示します。
攻撃者はその後、メールボックス全体をZIPアーカイブにまとめようとしました。ただし、収集用スクリプトの一つには構文エラーがあり、実行すれば失敗する状態でした。Unit 42は、確認された作業手順の限界を示す例だと指摘しています。
注:IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけにしてください。
1万6,000以上のSOCチームが、ANY.RUNを使って脅威調査を効率化し、手作業を減らしています。自社チームで試してみる
翻訳元: https://cyberpress.org/ai-assisted-hackers-target-linux/