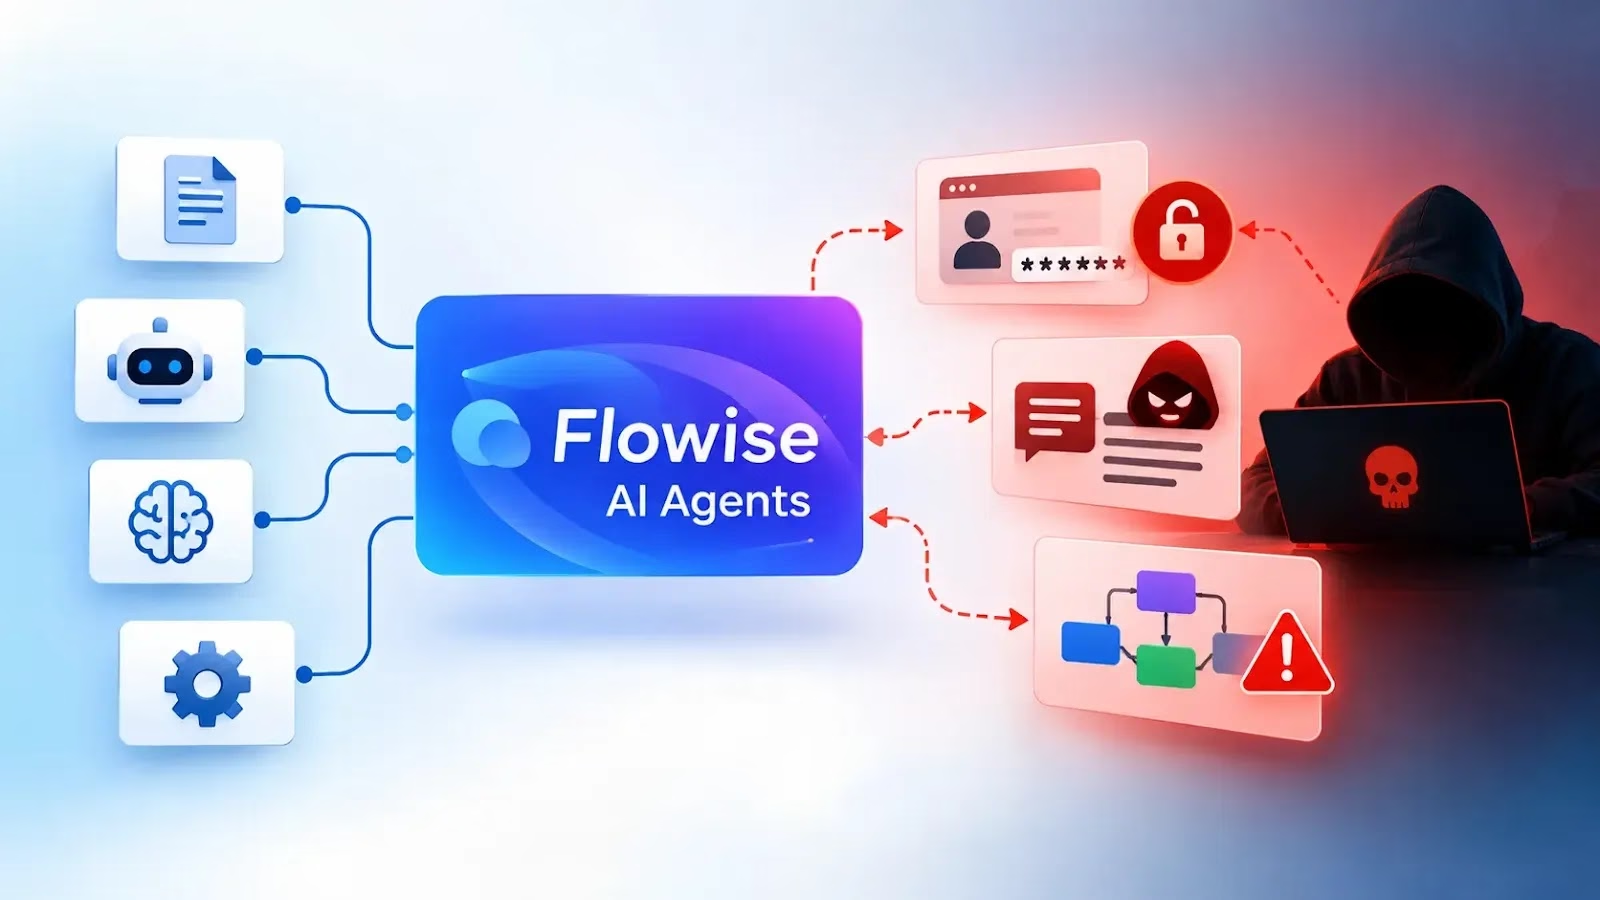
攻撃者が、インターネットに公開されていたFlowiseのAIオーケストレーションサーバーを悪用し、ワークフローの列挙や認証情報の収集を行いました。さらに、サーバー上の言語モデルエージェントを、攻撃用の分析アシスタントとして使おうとしました。
Sekoiaによると、この調査結果は2026年9月7日に、非公開のFLINTレポートで最初に共有されたということです。
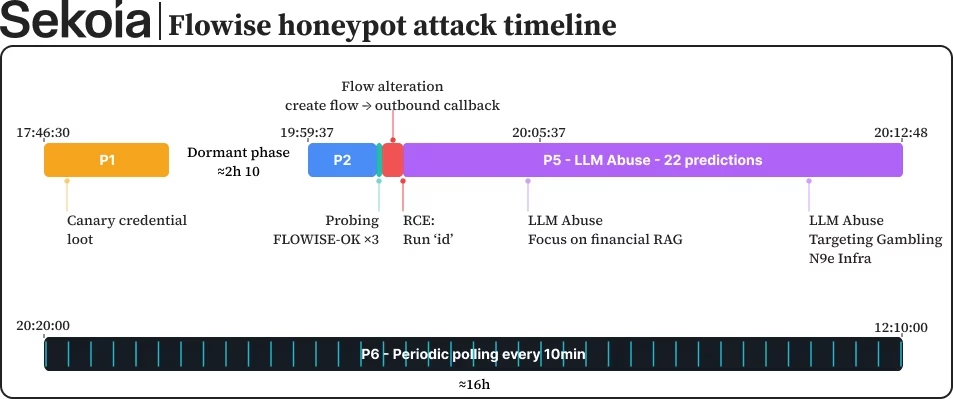
このハニーポットはFlowise 2.2.8を模倣したもので、実際のシステムコードや言語モデルを実行せずにリクエストだけを記録していました。攻撃者はまずサービスとバージョンを確認し、続いてチャットフローと保存済み認証情報を一覧表示するAPIに問い合わせました。
個々の認証情報レコードへのリクエストでは、APIキーやデータベース接続情報を探していました。
この挙動は認証バイパスの脆弱性に似ています。ただしSekoiaは、今回の活動がCVE-2024-31621の悪用を示すものではないと明言しています。この脆弱性はFlowise 1.6.6で修正済みで、挙動を比較するために引用されたにすぎません。
攻撃者は約2時間の中断を挟んで戻ってくると、より広範なAPIを探り、推論ルートをテストしました。
続いて、既存のワークフローの名前変更を試みました。さらに、攻撃者のインフラを指すHTTP Requestノードを含む新しいチャットフロー「System Status」を作成しようとしました。
このフローが実行されれば、サーバーが外部へコールバックを送信する可能性がありました。これは正規のワークフロー機能を悪用する試みです。攻撃者がコード実行や永続化に成功した証拠ではありません。
一連の流れでは、自動化されたエンドポイント探索に加えて、より個別に作り込まれたプロンプトも使われていました。最初にスキャナーが動き、その後に人間が直接操作したとみられます。
ハニーポットの模擬応答とカナリア認証情報のおかげで、研究者はこれらの試行を観察できました。ただし、実際のモデルやシステムコードは動かしていません。そのため、本番のFlowise環境から実際に機密情報が盗まれたことまでは、この調査では立証されていません。
攻撃者は、複数の既知の脆弱性を狙った悪用も試みました。対象には、CustomMCPのリモートコード実行の脆弱性(CVE-2025-59528)やCSV Agentのリモートコード実行の脆弱性(CVE-2026-41264)が含まれます。CVE-2024-31621に類似した、認証バイパスや認証情報漏えいの欠陥も狙われました。
Sekoiaの研究者によると、2026年8月下旬にハニーポットで観測されたこの活動は、モデルを機密情報やデータベース、外部ツールに接続するプラットフォームが、価値の高い標的になり得ることを示しています。
Flowise AIエージェント
攻撃者はさらに、指示を上書きさせたり、システムプロンプトや会話履歴を引き出したりするプロンプトを送信しました。利用可能なツールを探ったり、模擬の金融RAGワークフローから情報を取得しようとしたりもしています。
RAG(検索拡張生成)は、モデルが質問に答える際に、接続されたデータソースを参照できるようにする仕組みです。
ネットワークやデータベースの権限を持つエージェントでは、細工されたプロンプトが単なるテキストの引き出しにとどまりません。エージェントのアクセス権限を悪用する試みになり得ます。
特に注目されるのは、攻撃者が実在のオンラインギャンブル環境に関連するNightingale監視システムの詳細とRedisのキー名を入力し、中国語で標的を絞った分析を求めた点です。
Sekoiaによると、公開されているインターネット検索データには、公開状態のNightingaleインターフェース、Redisサービス、対応するキーが確認できました。
研究者は、攻撃者がiGamingを標的とした脆弱性や横展開(ラテラルムーブメント)の手引きを求めていたと分析しています。
StudySecurity
これらのプロンプトは、LLMを攻撃支援のアシスタントとして使おうとした試みを示しています。ただし、それだけではエージェントが標的にアクセスしたことや、侵入が実行されたことの証明にはなりません。
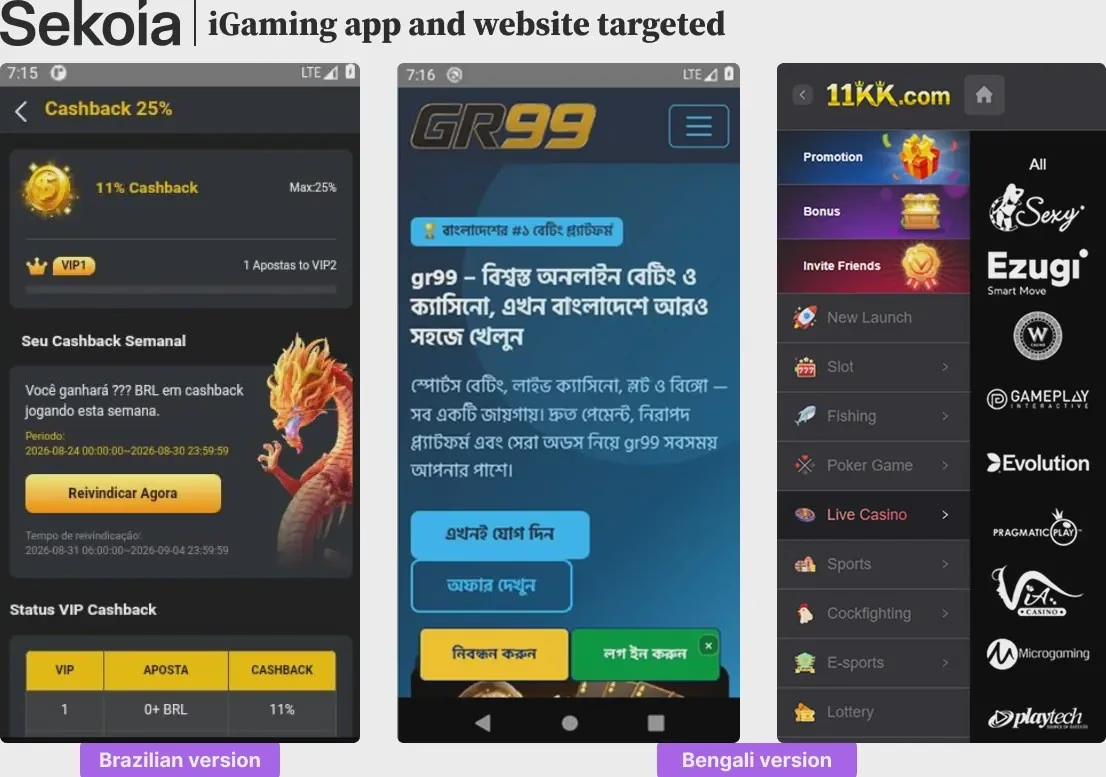
中国語のプロンプトやギャンブル業界の用語から、攻撃者はオフショアのiGamingインフラに詳しい、流暢な中国語話者である可能性が高いとみられます。
Sekoiaはこの活動を、特定のAPT(持続的標的型攻撃)グループによる確認済みの作戦ではなく、機会を狙ったサイバー犯罪と位置づけています。
被害対象はギャンブル事業者を狙うキャンペーンと重なるものの、観測された手口だけでは正確な帰属を特定するには不十分だとしています。
セキュリティ上の中心的な問題は、組織のアーキテクチャにおけるFlowiseの位置づけにあります。Flowiseはモデルプロバイダーのキーを保持し、プライベートなデータストアに接続し、エージェントにツールへのアクセスを与える場合があります。
Securityflaw patching
こうした機能のため、公開状態や過剰な権限を持つインスタンスは、認証情報の漏えいとデータの悪用の両方につながる経路になり得ます。
組織には、次の対策が求められます。
まず、公開されているFlowiseの導入環境を洗い出します。管理用APIや認証情報APIへのアクセスを制限し、該当する脆弱性に対処したバージョンへ更新します。信頼できないユーザーがアクセスできるワークフローには、機密情報を置かないようにします。
エージェントのツールや外部ネットワークへのアクセスは、各ワークフローに必要な範囲に絞るべきです。RAGの権限は、基盤となるデータと同じアクセス境界を適用します。
ログには、ワークフローの変更、認証情報へのアクセス、通常とは異なる推論リクエスト、想定外の外部接続を記録する必要があります。
プロンプトインジェクションのテストも不可欠ですが、アクセス制御の代わりにはなりません。エージェントは、ユーザーにアクセス権限のないものを取得したり実行したりできないようにしておく必要があります。
Sekoiaの広範なガイダンスも同様に、エージェントを特権アプリケーションとして扱い、最小権限を適用し、その利用状況を監視することを重視しています。
IOC(侵害指標)
| IOCs | 詳細 |
|---|---|
hxxp://154.217.251[.]226:19999/flowise-hb |
Callback URL |
System Status |
Malicious chatflow name |
tame-session-001 |
Injected session ID |
TAME-2026-SECRET-7F3A |
Injected access code |
注: 誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、IPアドレスとドメインは意図的に無害化(例:[.])しています。無害化を元に戻すのは、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/flowise-ai-agents/