
ハッカーが韓国の90組織から820万件の記録を窃取
ある容疑者が、AI支援のハッキングツールを導入してからわずか44日間で、韓国の60組織に不正侵入した疑いが持たれています。この事件は、820万件を超える個人情報の記録が侵害された、より大規模な攻撃キャンペーンの一部です。ソウル警察は10月26日、企業や病院、教育機関に被害が及んだ一連の侵入事件を捜査した結果、7人の
ある容疑者が、AI支援のハッキングツールを導入してからわずか44日間で、韓国の60組織に不正侵入した疑いが持たれています。この事件は、820万件を超える個人情報の記録が侵害された、より大規模な攻撃キャンペーンの一部です。ソウル警察は10月26日、企業や病院、教育機関に被害が及んだ一連の侵入事件を捜査した結果、7人の
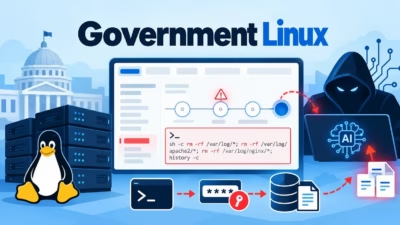
ハッカーがAIで生成したとみられるスクリプトを使い、政府機関のLinuxサーバーを標的にしてパスワードを盗み、機密データの持ち出しを準備していたことが分かりました。Palo Alto Networksが明らかにしました。 「CL-UNK-1211」として追跡されているこの攻撃キャンペーンは、2025年10月から202
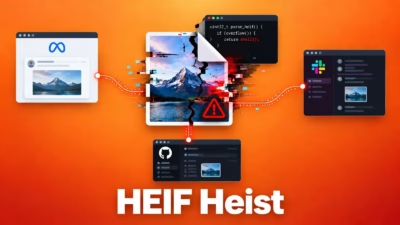
「HEIF Heist」と呼ばれる広範な画像処理攻撃経路のクラスにより、脅威アクターが悪意のあるHEIF、HEIC、AVIFファイルのアップロードをリモートコード実行や機密データの露出、アカウント侵害へと転化させ、主要なテクノロジー企業やエンタープライズプラットフォーム全体に影響を及ぼすことが明らかになりました。 H

Vercelのセオは、最近の侵害の背後にいる詐欺師たちがおそらくAIから支援を受けていたと考えており、攻撃者が「驚くべき速度」で動き、同社のインフラを深く理解していたと述べています。 インシデント後の公開更新で、ギエルモ・ラウチは、侵入がContext.aiにリンクされた侵害された従業員アカウントから始まったと考えて

Netskope Threat Labsは「TroyDen’s Lu...

Boggy Serpensとして知られているサイバースパイ集団は、別名Muddy...