ある容疑者が、AI支援のハッキングツールを導入してからわずか44日間で、韓国の60組織に不正侵入した疑いが持たれています。この事件は、820万件を超える個人情報の記録が侵害された、より大規模な攻撃キャンペーンの一部です。
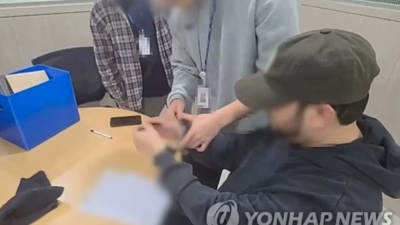
ソウル警察は10月26日、企業や病院、教育機関に被害が及んだ一連の侵入事件を捜査した結果、7人の容疑者を摘発したと発表しました。捜査当局は、このグループが被害者に対し、金銭を支払わなければ情報を公開すると脅迫していたとみています。
この事件は、AI支援ツールがサイバー攻撃を加速させ得ること、そして個人情報の流出による影響が被害組織に長く残ることを示しています。
ソウル警察の発表によると、容疑者は8月31日から10月13日にかけて、AI支援の手法を使い60組織に侵入しました。キャンペーンの初期には、Webサイトの脆弱性スキャナーを手動で操作していましたが、その後、AIコーディングアシスタントと自律型のペネトレーションテストシステムを使い始めたといいます。
警察によると、容疑者は32歳の男です。オンライン上の資料でハッキングを独学し、2019年から2022年にかけてセキュリティ企業でペネトレーションテストの業務に従事していました。捜査当局は、使用されたツールの中に ARTEXが含まれていたことも確認しています。
このオープンソースのシステムは、標的と目的を与えられると、公開されているサービスを調べ、その結果に基づいて次のテスト手法を選択できます。
AhnLabの研究者は、 管理された環境でのテストにおいて、ARTEXが脆弱なファイルアップロード機能を悪用する様子を確認しました。別の実験では、公開されているサーバーを侵害した後、社内の4台のマシンでコマンドを実行できることも実証しています。
これらの実験はツールの能力を示すものですが、容疑者が韓国での侵入事件で同じ手法を使ったことを裏付けるものではありません。
盗まれた個人情報が恐喝の材料に
侵害された情報には、韓国の住民登録番号や連絡先のほか、従業員の記録や社内の業務文書が含まれていました。一部の学習塾のファイルには未成年者の情報が含まれ、病院のデータには患者の診療相談の内容も含まれていました。葬祭サービス会社1社だけで、約122万件の記録が失われています。
恐喝メールは38組織に送られ、容疑者らは合計3億6,000万ウォン(約27万1,000ドル)を要求しました。メッセージでは、情報が公開されれば被害組織の評判が傷つき、規制当局による処分や顧客からの訴訟につながる可能性があると警告していました。支払いが確認されたのは1組織のみで、30万ウォン(約226ドル)が送金されました。
受信者が要求に応じなかった場合は、共犯者が電話やテキストメッセージで経営幹部や従業員に連絡を取っていました。このグループは、暗号化したシステムの復旧と引き換えに金銭を要求するのではなく、 データの窃取と恐喝を用い、情報が公になる恐れで標的に圧力をかけていました。
捜査当局は6月の被害届を受けて捜査を開始し、 サーバーのアクセスログから容疑者を割り出し、10月15日に逮捕しました。容疑者は10月23日に身柄拘束のまま検察に送致されました。ほかの容疑者6人は、身柄を拘束されないまま捜査を受けています。
被害届を出していた組織は15組織にとどまります。警察は残りの事案を捜査し、情報がさらに拡散していないかを調べています。
盗まれた記録がインシデント対応を複雑化
データ窃取型の恐喝の標的となった組織にとって、損失の範囲を見極めることは重要です。盗まれたデータベースには、1人に関する複数の記録が含まれている場合があります。そのため、セキュリティチームは何人が影響を受けたのか、どの種類の情報が侵害されたのかを確認する必要があります。
こうした調査結果によって、顧客への通知の範囲や、被害者に必要となる保護措置が明らかになります。
犯人が盗んだ情報のサンプルを提示してきた場合、調査担当者は証拠を保全しつつ、それが盗まれた情報のすべてだとは考えないようにすべきです。サンプルを社内の記録やアクセスログと照合すれば、不正アクセスの範囲を特定しやすくなります。
法務・プライバシー担当のチームは通知義務を評価し、管理者は影響を受けたシステムを保護する必要があります。
暗号化を伴わない恐喝は、復旧のプロセスも変えます。システムを復元しても、複製された個人情報は取り戻せません。犯罪者に金銭を支払っても、盗まれた記録が削除される保証はありません。そのため、 インシデント対応計画では、影響を受けたサービスの復旧だけでなく、データの流出とその後の悪用にも対処できるようにしておくべきです。
サイバーセキュリティのその他のニュース:研究者は、脆弱なiPhoneが、ユーザーが何もクリックしなくても、悪意のある広告や侵害されたWebサイトを通じてスパイウェアに感染する可能性があると警告しています。
翻訳元: https://www.esecurityplanet.com/news/news-south-korea-ai-hacking-8m-records-apac/