韓国警察は、約90の組織から820万件の個人情報と内部文書を盗み出した大規模なデータ侵害を主導したとして、32歳の容疑者(A)を逮捕しました。
聯合ニュース(Yonhap News Agency)によると、被害を受けたのは民間の学習塾、病院、ゴルフ場、大学のほか、大手企業の関連会社などです。
ソウル警察庁は10月26日、容疑者がネットワーク侵入と恐喝の容疑で、10月23日に身柄拘束のまま検察に送致されたと発表しました。このほか、拘束されていない別の容疑者6人についても捜査を続けています。
90社に侵入したハッカー
聯合ニュースによると、捜査当局は、この犯行が2025年9月に始まったと明らかにしました。容疑者は当初、ハッキングツールを使ってウェブサイトの脆弱性を特定していました。
しかし2026年8月下旬からは、生成AIを使い始め、より幅広い組織を手当たり次第に狙うようになったとみられています。
警察によると、被害組織のうち60組織への侵入は、AIの支援を受けた行為によるものと特定されました。ただし、これは一連の犯行のすべてではありません。
容疑者は情報技術の正式な教育を受けていませんでしたが、一定の経験はありました。警察の説明では、ブログなどの情報を頼りに独学でハッキングを習得し、2019年から2022年にはセキュリティ企業でペネトレーションテストに従事していたといいます。
セキュリティ脆弱性の修正
捜査では、以前に金融分野での個人情報窃取との関連が指摘された「AI自律型ペネトレーションテストシステム」の使用も判明しました。
ただし、報道ではシステムの名称、基盤となるモデル、悪用された具体的な脆弱性は明らかにされていません。そのため、AIが侵入の全工程を単独で実行したのか、一部の段階を支援しただけなのかは、依然として不明です。
情報を抜き取った後、グループは脅迫メールで被害者に金銭を要求していたとされます。メールには、情報が公開されれば企業の評判が傷つき、政府から金銭的な制裁を受ける可能性もあると警告する内容が書かれていました。
警察は、ハッキングと恐喝の両方の被害を受けた組織を38団体と特定しており、要求額は合計3億6000万ウォンに上ります。これらの数字は、被害全体のうちの一部を示すものです。
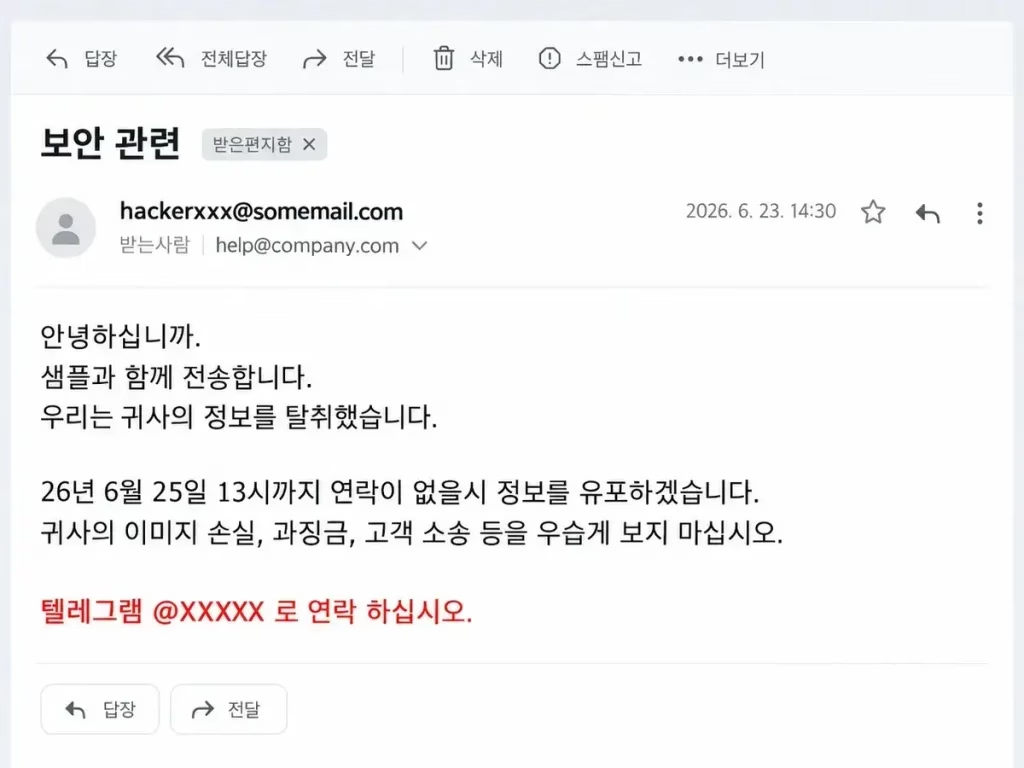
一方で、金銭要求の対象となった組織が少数にとどまるからといって、要求額が実際に回収されたとは限りません。
捜査は、6月に被害者が告訴したことをきっかけに始まりました。同様の被害届が全国で相次いだため、当局は8月にソウル警察庁のサイバー捜査部門に事件を集約しました。電話やショートメッセージで脅迫に関与したとされる共犯5人は、7月から順次逮捕されています。
捜査当局は被害者のサーバーログを分析して首謀者とみられる人物を割り出し、10月15日に逮捕しました。警察は盗まれた情報を回収し、ダークウェブの市場に流れたり、さらなる犯罪に使われたりしたかどうかを引き続き調べています。
今回の逮捕は、生成AIの悪用による大規模なハッキングと個人情報窃取として、韓国で初めての重大事件となります。注目すべきは犯行の規模です。捜査当局はAIの支援がより広範な標的選定につながったとみていますが、容疑者自身のペネトレーションテストの経験も、この犯行を理解するうえで重要な背景となります。
SOCにアラートの文脈を提供し、インシデントを迅速に阻止しましょう。16,000のSOCの脅威インテリジェンスを統合する。