韓国警察は、生成AIを使って攻撃を拡大し、約90の組織から820万件の個人情報と内部データを盗んだとして、ハッキング集団の首謀者とみられる容疑者を逮捕しました。
被害に遭ったのは、民間の学習塾、病院、ゴルフ場、大学、大手企業の関連会社などです。聯合ニュースの報道によると、警察は2026年10月26日にこの事件を発表しました。
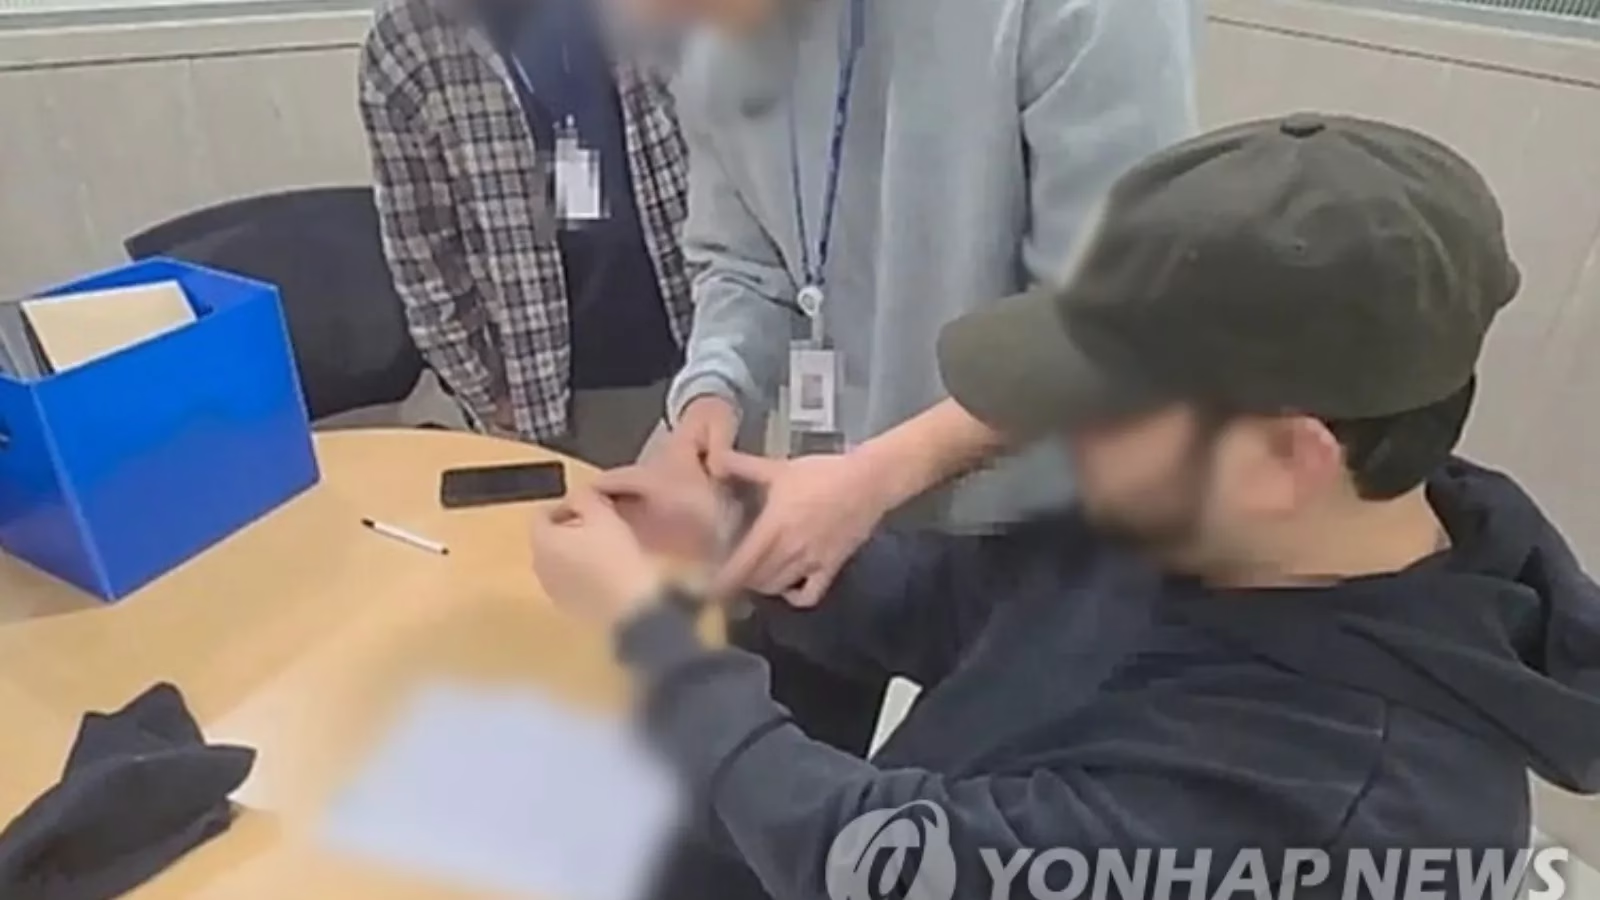
ソウル警察庁サイバー捜査課は10月23日、A容疑者(32歳)を身柄拘束のまま検察に送致しました。容疑は不正アクセスと恐喝などです。
捜査当局によると、犯行は2025年9月に始まり、最近まで続いていました。容疑者は情報技術を専攻していませんでしたが、ブログなどのオンライン資料でハッキングを独学したとされています。2019年から2022年にかけては、セキュリティ企業でペネトレーションテストの業務にも就いていました。
警察によると、容疑者は当初、ハッキングツールでウェブサイトの脆弱性を特定していました。8月下旬からは生成AIを使い、より幅広い組織を無差別に攻撃したとみられています。
捜査当局は、被害組織のうち60組織への侵入をAIを活用したハッキングによるものと認定しました。被害全体の約90組織とは区別しています。
当局はまた、この犯行で、金融分野で最近発生した個人情報流出に関連する「AI自律型ペネトレーションテストシステム」が使われたと説明しています。
ただし、今回の報道では、このシステムの名称や悪用された脆弱性は明らかにされていません。攻撃のどの段階が自動化されていたのかも、具体的には説明されていません。
この点は重要です。今回の調査結果が示しているのは、AIを活用した侵入であり、自律型システムが攻撃のすべての段階を単独で実行したという証拠ではありません。
容疑者らは情報を盗んだ後、被害組織に連絡して金銭を要求したとされています。侵害が公になれば、評判の低下や政府からの課徴金を受ける可能性があると脅していました。
報道によると、ハッキングと恐喝の両方の被害を受けたのは38組織で、要求額は合計3億6,000万ウォンに上ります。この金額はあくまで要求額であり、被害者が実際に支払った額の合計が確認されたわけではありません。
この犯行の中心は、盗んだ情報を公開すると脅す恐喝でした。ファイルの暗号化やランサムウェアの展開、被害組織のシステムの妨害については、入手した報道に記載がありません。
捜査のきっかけは、6月に被害者が出した告訴でした。同様の被害届が全国で相次いだため、警察は8月に事件をソウル警察庁に集約しました。
捜査当局は7月以降、共犯者とみられる5人を逮捕しています。この5人は、電話やテキストメッセージで従業員を脅迫したとされています。その後、警察は被害組織のサーバーログを分析して活動を追跡し、首謀者とみられる容疑者を特定して10月15日に逮捕しました。
当局は、盗まれた個人情報を回収したと説明しています。ただし、ダークウェブの市場に流出したかどうかなど、二次的な犯罪の可能性については捜査が続いています。回収できたからといって、ほかにコピーが存在しないとは言い切れません。
警察は、生成AIを悪用した大規模なハッキングと個人情報窃取での逮捕は、韓国で初めてだと説明しています。捜査当局は、捜査情報を自らの環境内にとどめられるよう設計された、内部ネットワーク上のAI分析システムも活用しました。
脅威調査を効率化し、手作業を減らすために、1万6,000以上のSOCチームがANY.RUNを利用しています。自社チームでの活用を検討する
翻訳元: https://cyberpress.org/hacker-ai-breach-90-organizations/