ThreatAwareは、独自にカスタマイズしたセキュリティアプリケーションの構築・実行・管理の基盤を組織に提供するガバナンス型ワークスペース「Dimension」の提供開始を発表しました。
Dimensionを使えば、セキュリティチームは自らのニーズに合わせたアプリケーションを柔軟に開発できます。同時に組織は、それらのアプリケーションがデータにどうアクセスし、稼働中のシステムとどう連携するかを、より厳密に把握できます。シャドーAIの検出ツール、MFAダッシュボード、コンプライアンス管理ツールなど、組織が必要とするものは何でも作れます。チームが言葉で説明できるものであれば、Dimensionが安全に構築し、実行します。
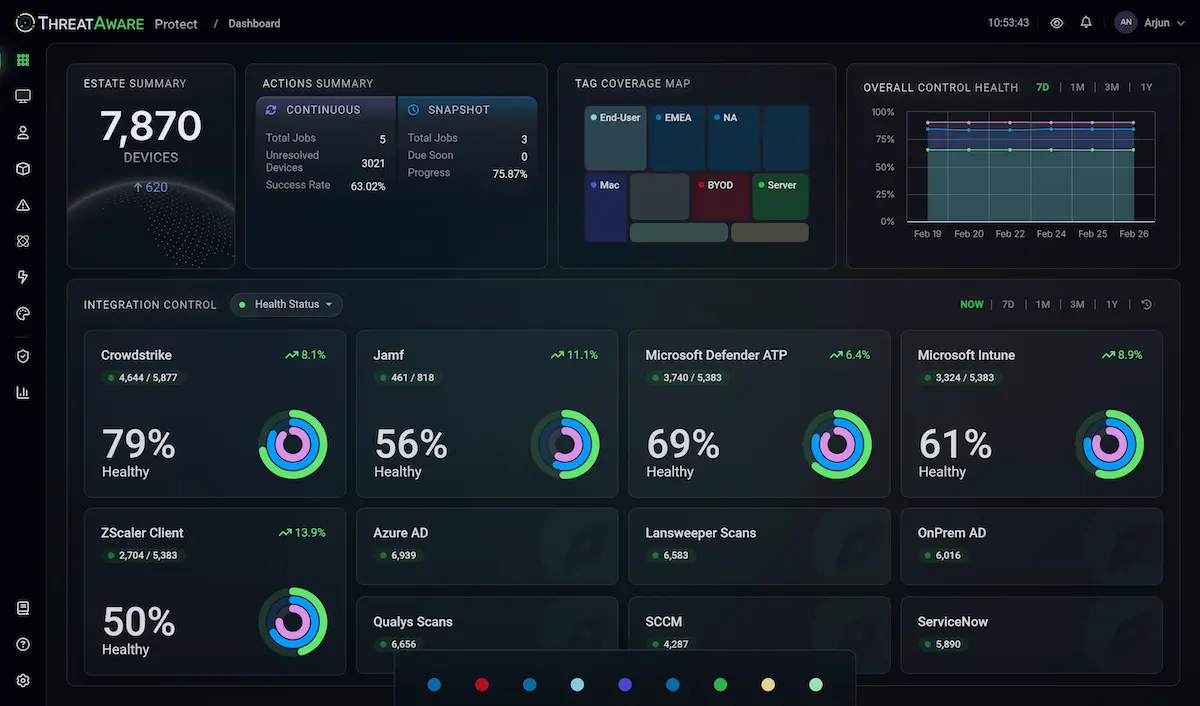
既製ソフトウェアに業務フローを合わせるのではなく、自分たちに合ったものを作れるのがDimensionの特長です。ホスティング、アクセス制御、承認プロセスは最初から組み込まれています。すべてのアプリケーションは同じ基盤上で動作し、シングルサインオン、ユーザープロビジョニング、ロールと権限、承認、監査、バックアップ、バージョン管理、分離されたテナント環境があらかじめ用意されています。そのため、アプリケーションを開発するたびに、本番運用やセキュリティの要件を一から解決する必要がありません。
ThreatAwareのCEOであるJon Abbott氏(LinkedIn)は、次のように述べています。「AIのおかげで、組織は必要なアプリケーションをその場で作りやすくなりました。しかし、アプリケーションの構築は最初の一歩にすぎないことを、見落としがちです。そのアプリケーションがどのデータにアクセスできるのか、誰が責任を負うのか、そして完全に統制されているのかを把握しておく必要があります。Dimensionなら、ガバナンスを犠牲にしたり、管理されない技術の層を新たに増やしたりすることなく、必要なツールを自由に構築できます」
セキュリティチームのツール構築は、統制が追いつかない速さで進行
今回の発表は、ITセキュリティ分野の意思決定者を対象とした新たな調査で、社内でのツール構築がいかに広がり、ガバナンスがそれにどれだけ遅れているかが明らかになったタイミングで行われました。
- 社内でのセキュリティアプリケーション開発は当たり前に:回答者の4分の3超(77%)が、過去12か月の間に、セキュリティチームがAIコーディングアシスタントを使って社内向けセキュリティツールを構築したと答えました。かつては数か月かかった開発作業が、今では数時間で完了します。
- ガバナンスは追いついていない:半数近く(45%)が、自作ツールは他のソフトウェアと同じレビュー・承認プロセスを経ていないと回答しました。また41%は、AIで構築した社内向けセキュリティアプリケーションに関する正式なポリシーがない、もしくはポリシーを徹底していないと答えています。
その結果、組織は2つの望ましくない結末の板挟みになっています。回答者のおよそ7割(69%)が、セキュリティ、ガバナンス、コンプライアンス上の懸念からツールが延期または中止になったと答えました。一方で、審査を通過したツールの多くも、一貫した監督のないまま稼働しています。
Abbott氏は次のようにコメントしています。「ツール不足を埋めようとして始めた取り組みが、セキュリティ審査で行き詰まるか、管理されないアプリケーションの層を新たに増やすだけで終わります。その結果、セキュリティチームは、もともと解決しようとしていた可視性とガバナンスの問題を、そのまま抱え込むことになります」
Dimensionで、拡張性と完全なガバナンスを備えたアプリを構築・実行
Dimensionは、Data、Studio、Actionsの3つの中核コンポーネントで構成されています。チームはプロンプトから本番運用可能なアプリケーションまで、スムーズに進められます。
Dataは、組織がすでに利用しているシステムとAPIで接続し、リアルタイムのデータ層を構築します。Studioは、そのデータをもとにアプリケーションを構築する場です。Actionsを使うと、アプリケーションが稼働中のシステムに対して、制御された変更を加えられます。
アプリケーションは、自然言語による説明から構築するAI Composerで作成できます。Model Context Protocol(MCP)経由で接続した、Claude Codeなどの既存のAIコーディングエージェントを使う方法もあります。アプリライブラリから既存のアプリケーションを選び、ニーズに合わせてカスタマイズすることも可能です。
ユーザーの無効化、チケットの作成、クラウド設定の更新など、アプリケーションが何らかの操作を実行する場合は、個々のアクションを明示的に設定して承認する必要があり、すべて監査ログに記録されます。アプリケーションがアクセスできるのは、接続されたデータフィードとアクションに限られます。これにより、最小権限のアクセスを徹底し、自動化された動作の監督を維持できます。
アプリケーションは共有ワークスペース上で構築します。権限管理とバージョン管理によってチーム全体でのアクセスと継続的なメンテナンスを支えるため、特定の開発者への依存を減らせます。チームは必要に応じて、アプリケーションの管理と改良を続けられます。
翻訳元: https://www.helpnetsecurity.com/2026/10/27/threataware-dimension-governed-workspace/