FireMonは、企業がネットワークアクセスを調査し、ポリシーを判断し、セキュリティ変更を準備する方法を変える「FireMon Agentic AI」を発表しました。FireMonのネットワークセキュリティ管理ソリューションに組み込まれる新しいエージェント型AI機能は、エージェントを担当者と並ぶ「第一級の存在」と位置づけます。担当者がすでに信頼しているポリシーデータ、コンテキスト、ツールを使い、複数のステップにわたる複雑なタスクをエージェントに任せることができます。利用企業は、FireMonが提供するエージェントを使うことも、独自に作成することも、FireMon MCP Serverを通じて外部のエージェント型ワークフローに接続することも可能です。
ネットワークセキュリティチームは、ファイアウォールのベンダー、クラウド環境、セグメンテーション技術にまたがるポリシー判断が増え続けています。ひとつの業務上のアクセス要求が複数のデバイスやポリシーに及ぶことがあり、技術的に妥当な実装方法も複数存在します。エンジニアは事実を集め、選択肢を比較し、変更案を調整しなければ、承認を得ることができません。ビジネス側がより迅速な判断を求める中、手作業による調整は専門知識を消耗させ、対応の遅れにつながっています。
FireMon Agentic AIは、このプロセスを変えます。エージェントは調査と計画の工程を担い、関連する証拠を集め、割り当てられた範囲内で推奨案をまとめます。担当者は作業を指揮し、組織としての判断が必要な選択を行います。これにより、チームはポリシーの複雑さに対処し、ビジネスのニーズに応える余力を得られます。一方で、アクセスと変更に関する権限は引き続き組織が握ります。
「ネットワークセキュリティはかつてないほど複雑になっていますが、答えはインフラを増やすことではありません。FireMonが25年にわたって築いてきたポリシーのコンテキストを活用することです」と、FireMonのCEOであるJody Brazil氏は述べています。「お客様は、当社のエージェントを導入することも、独自に構築することも、FireMonをより広範なエージェント型ワークフローに接続することもできます。人間の判断が必要な場面の決定権は、担当者が保持します」
ポリシーインテリジェンスを活用する新しい方法
FireMonのエージェント型AIアプローチの中心にあるのは、エージェントです。エージェントは、割り当てられた指示、スキル、ツール、権限に基づいて動作します。その際に活用するのは、FireMonの「Network Security Policy Control for the Modern Enterprise」の中核をなすポリシー情報と運用ノウハウです。この基盤は、要求を理解するために必要なコンテキストと、作業を実行するツールを組み合わせています。ツールの範囲は、ポリシー記録の検索やトラフィック経路の探索から、推奨案の算出、Policy Plan変更の準備まで及びます。
利用企業は、3つの方法でFireMon Agentic AIを自社の運用に取り入れられます。まず、FireMonが提供するエージェントから始めます。次に、それらをカスタマイズするか、FireMon内で新しいエージェントを構築します。さらに、Model Context Protocol(MCP)を通じて外部のエージェント型ワークフローに接続します。これにより、どの作業を自動化し、自社のプロセスにどう組み込むかを、利用企業自身が管理できます。その価値は、最初に提供されるエージェントの例にとどまりません。
判断の迅速化と手作業による調整の削減
プラットフォームに付属するエージェントは、この基盤が日々のネットワークセキュリティ業務をどう変えるかを示しています。数千時間規模の作業を削減しながら、ネットワークセキュリティポリシーにおける判断の精度を高めます。
- クエリを書かずにポリシーを調査。FireMon Intelligent Agentは、ポリシーデータを検索・分析し、Security Intelligence Query Language(SiQL)のクエリを作成・実行して、結果を説明します。担当者は、どのルールがあるサービスへのアクセスを許可しているかを尋ねることができ、手作業で検索条件を組み立てることなく、関連するポリシーのコンテキストを確認できます。
- 業務上のアクセス要件を、実行可能な推奨案に変換。Network Designer Agentは、アクセス要件を分析し、ファイアウォールポリシーの推奨案を作成します。たとえば、あるアプリケーションがレポートサービスへのHTTPSアクセスを必要とする場合、担当者が評価するための推奨変更を提示します。これにより、アクセス提供の方法を決める前に必要な調査が減ります。
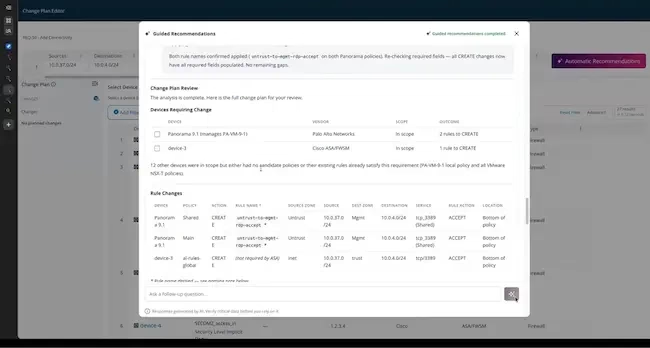
- デバイスとポリシーにまたがる変更を調整して準備。Policy Change Designer Agentは、アクセス要求について、探索、推奨案の作成、Policy Plan変更の準備までを一貫して担います。ルール名などの必須項目を入力し、妥当な選択肢の中から担当者が選ぶ必要がある場面では処理を一時停止します。レビューと承認が済むまでは何も保存されず、ユーザーは提案を破棄することも、修正を依頼することもできます。承認すると、提案された作業はワークフロー用に保存されます。ファイアウォールに自動で展開されるわけではありません。
これらの例は、ポリシー自動化における現実的な障壁に対応するものです。アクセス要求を満たすポリシーは複数ある場合があり、技術的に有効なオブジェクト名でも、組織の命名規則に合わない場合があります。FireMonは、ポリシーのコンテキスト、エージェントへの指示、専用ツールを組み合わせ、こうした要件を反映した作業を準備します。重要な選択は担当者に委ねます。
FireMonを外部のエージェント型ワークフローに接続
FireMon MCP Serverは、選択したポリシーデータと対応する操作を、外部のエージェントから利用できるようにします。たとえば、インシデント調査のワークフローでは、アラート情報とFireMonのポリシー上の証拠を組み合わせられます。アクセスに関するワークフローでは、関連するデバイスやポリシーを探索し、推奨案を算出し、変更を準備できます。担当者が情報を集めて手作業で受け渡す必要はありません。
MCPは、情報の取得と変更の準備の両方に対応しています。権限を与えられたワークフローは、選択した推奨案をステージングされたPolicy Plan変更に変換し、FireMonのワークフローに保存できます。やり取りの指示と結果の解釈は外部アプリケーションが担い、アクセスはロールと認証情報で制御されます。これにより、FireMonのネットワークセキュリティインテリジェンスを、利用企業が構築を進めるより広範なワークフローにつなげられます。
利用企業による選択と運用管理
利用企業は、エージェントへの指示を定義し、スキルとツールを割り当て、適切なデバイスグループに権限の範囲を限定できます。対応する大規模言語モデルを選択することも可能で、自社で承認済みのモデル環境も使えます。AI機能の有効化は任意で、初期設定ではオフです。アクセス制御と監査証跡が説明責任を支えます。対応するワークフローでは、判断と承認の場面での権限は担当者が保持します。
翻訳元: https://www.helpnetsecurity.com/2026/10/27/firemon-agentic-ai/