クレジットカードスキミング集団が、Eコマースプラットフォーム「Convertr」で共有されている分析スクリプトを侵害し、買い物客が決済時に入力した支払い情報を盗んだと報じられています。
この攻撃は10月24日に確認されました。少なくとも2024年7月から活動しているブラジルのグループによる犯行とされ、Magento、OpenCart、WooCommerceで稼働するオンラインストアへの感染を専門としています。
Convertrはブラジルのeコマースプラットフォームで、同国の大手ファッションブランド数十社のオンラインストアと決済システムを支えています。取扱高はR$2 billion(3億7,000万ドル)に上ります。
Eコマース専門のセキュリティ企業Sansecによると、攻撃者はConvertrが運用する自社管理サーバー上のPlausibleトラッカーファイルを改ざんしました。
Sansecによると、攻撃者が改ざんしたのは、Convertrが管理する、Google Analyticsのオープンソース代替ツール「Plausible」のセルフホスト型サーバー上のトラッカーファイルです。
Sansecは、攻撃者がConvertrの古いPlausible Community Editionの環境に存在する、認証不要でコマンドを実行できる脆弱性「CVE-2026-8467」を悪用し、最初の侵入を果たした可能性があるとみています。ただし、確認は取れていません。
侵入後、攻撃者はConvertrのインフラ上にある正規のPlausible分析トラッカーに悪意あるコードを挿入しました。このトラッカーは、プラットフォームを利用するすべての加盟店のチェックアウトページで読み込まれます。
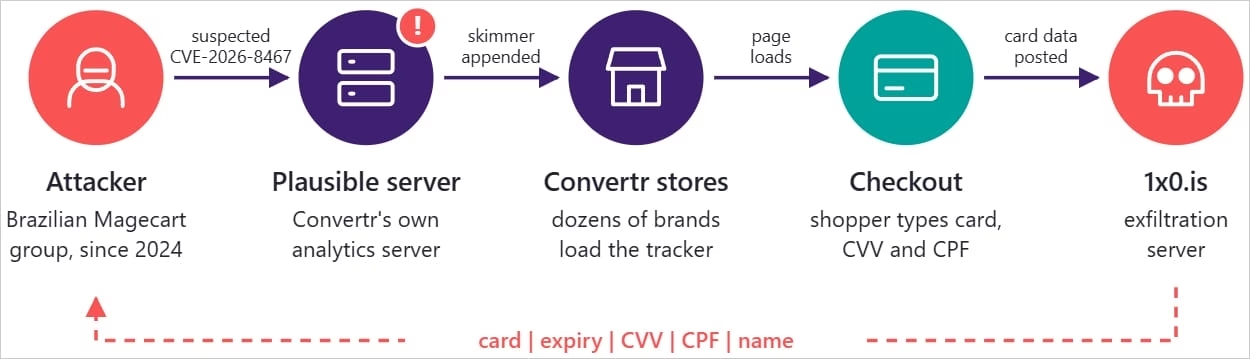
Sansecによると、初期のスキマーは汎用的な決済フィールドのパターンを使っていました。しかし10月26日までに、攻撃者はConvertrの決済APIのフィールド名にピンポイントで狙いを定めた、より洗練された版を投入しました。
挿入されたスキマーは、チェックアウトページから次の種類のデータを盗むように設定されていました。
- 決済カード番号
- 有効期限
- CVVコード
- カード名義人名
- CPF(ブラジルの納税者番号)
研究者らは、10月24日以降にブラジルのストアでカード決済をした人のうち、チェックアウトページのアドレスに「checkout.convertr」という文字列が含まれていた場合は、直ちに取引銀行に連絡し、カードを停止するよう勧めています。
Sansecは本日の更新情報で、Convertrが「スキマーを除去し、Plausibleをパッチ適用済みのバージョンにアップグレードした」ことを確認しました。あわせて、同社が影響を受けた加盟店と決済事業者に通知を進めていると発表したことも伝えています。
BleepingComputerはConvertrに本件についてのコメントを求めましたが、現時点で回答は得られていません。
Sansecの研究者らは、ブラウザのキャッシュが原因で、対処後も最大24時間は影響を受けたサイトで悪意あるスクリプトが動作し続ける可能性があると警告しています。このため、脅威が排除された後であっても、新たに注文する前にキャッシュを消去するよう呼びかけています。
オンラインショッピングでカード情報を守る方法の一つは、決済後すぐに失効する使い捨ての仮想カードを利用することです。