
自律型AIエージェントが大規模データ漏洩を主導
かつては熟練した攻撃者の集団全体を必要としていた高度なサイバー攻撃が、今ではわずか数個の簡潔なコマンドと、自律型AIツールによる数時間の実行だけで済むようになっています。Gambit Securityは先ごろ、AIツールがわずか5日間で105件もの個別攻撃を仕掛けたという恐るべきキャンペーンを詳細
かつては熟練した攻撃者の集団全体を必要としていた高度なサイバー攻撃が、今ではわずか数個の簡潔なコマンドと、自律型AIツールによる数時間の実行だけで済むようになっています。Gambit Securityは先ごろ、AIツールがわずか5日間で105件もの個別攻撃を仕掛けたという恐るべきキャンペーンを詳細
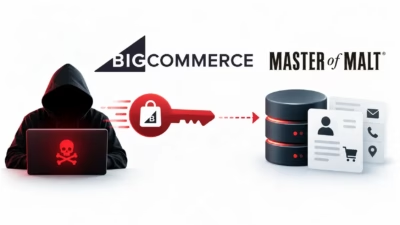
Master of Maltは、BigCommerceのサードパーティアプリ「Ribon」に関連するアプリケーションキーが攻撃者によって侵害された疑いがあるとして、顧客データ侵害を報告しました。RibonはFastrブランドを名乗るBe A Part Ofが管理するアプリです。 BigCommerceは2026年9月
Adobeは、複数バージョンのMagentoおよびAdobe Commerceに影響する、最大深刻度の実悪用ゼロデイ脆弱性「StyleSmuggler」ことCVE-2026-75650に対する緊急修正をリリースしました。 Eコマースセキュリティ企業Sansecの発見によると、この脆弱性は少なくとも9月4日以降、攻撃に
攻撃者は深刻な「StyleSmuggler」の脆弱性を悪用し、認証なしでコードを実行して、脆弱なオンラインストアに検知されにくいバックドアを仕掛けています。 Adobe CommerceおよびMagento Open So
Magentoおよび Adobe Commerceの全バージョンに影響する「StyleSmuggler」と呼ばれるゼロデイ脆弱性が、バックドアを展開する攻撃で悪用されています。 最初の悪用事例は9月4日に、最新のセキュリティアップデートを適用済みのターゲットで確認されました。 ECセキュリティ企業のSansecによる
ASOSは、外部から入手されたログイン認証情報を使ってアカウントへの不正アクセスが行われたことを検知し、米国の影響を受けた顧客への通知を開始しました。 ASOS US Sales LLCが発行した侵害通知によると、2026年7月28日に一部のASOSアカウントで異常なアクティビティが検知されたとのことです。 翌日に実
この脆弱性の深刻度スコアは最大値の10で、攻撃者による悪用が比較的容易であり、深刻な影響を及ぼす可能性があることを示しています。 研究者らは、SAP Commerce Cloudに存在する重大な脆弱性が、同社がパッチを公開してからわずか数日で悪用の対象になっていると警告しています。 脅威
eSecurity Planet のコンテンツおよび製品推奨は編集上独立しています。当社は、パートナーへのリンクをクリックしていただくことで収益を得る場合があります。 詳細はこちら 未認証の攻撃者が任意のコードを実行できるSAP Commerce Cloudの脆弱性が、SAPがセキュリティアップデートをリ
Webストアセキュリティ企業のSansecによると、Adobe Commerceで新たに発見された緊急度の高い脆弱性が、公開直後からハッカーの標的にされていたことが分かりました。 CVE-2026-71362(CVSSスコア9.1)として追跡されているこのセキュリティ上の欠陥は、不適切な認可の問題であり、未認証の攻撃
Adobeは、Adobe Commerce、Adobe Commerce B2B、Magento Open Sourceを対象に、複数の重大な脆弱性に対応するセキュリティアップデートを公開しました。 クラウドセキュリティサービス 最も深刻な問題の一つが、影響度の高い権限昇格の脆弱性で、CVE-2026-71362とし
すべての記事を読み込みました