韓国最大級のプロテスタント教会2カ所が、数十万人規模の会員の機密情報が流出した可能性があるサイバー攻撃について調査を進めています。流出した恐れがあるのは、個人情報や財務記録、内部文書などです。
ソウルに本部を置く汝矣島純福音教会(Yoido Full Gospel Church)とサラン教会(SaRang Church)は、韓国のサイバーセキュリティ企業Oasis Securityが今週、攻撃者が使用していたサーバーから回収したデータの分析結果を研究報告として公表したことを受け、侵害の疑いを認めました。
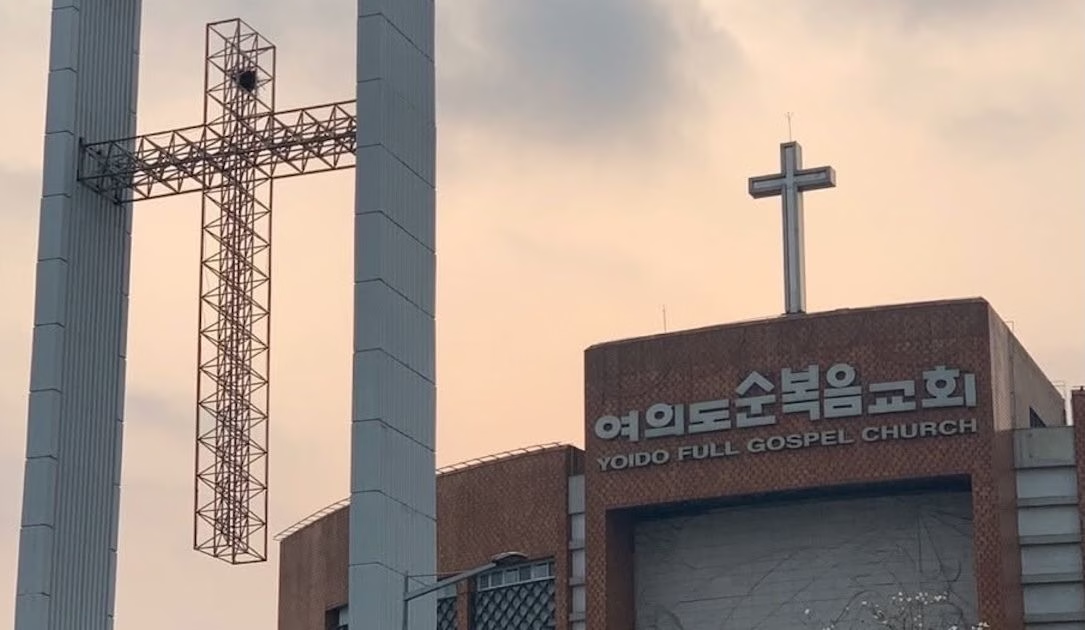
汝矣島純福音教会は水曜日、地元メディアに対する声明で、約85万人の会員に関する個人情報を含むデータセットを1件確認したと明らかにしました。
同教会はこれに先立ち、韓国のインターネットセキュリティ機関から、同教会のシステムに関わる個人情報の侵害の疑いについて通知を受けたと説明していました。現在は当局やサイバーセキュリティの専門家と連携し、被害の範囲を特定するとともに、被害の拡大防止に努めています。
サラン教会も地元メディアに対し、サイバー攻撃の疑いについて調査しており、追加被害を防ぐための措置を講じていることを認めました。影響を受けた可能性のある人数や攻撃者については明らかにしていません。
今回の事案が明るみに出たのは、Oasis Securityの研究者が、海外にある攻撃者管理下のサーバーから回収したファイルを分析したことがきっかけです。研究者らは報告書で2つの教会の名前を公表していませんが、韓国の大規模な宗教団体を狙った別々の侵入事案について説明しています。
うち1件では、研究者らは47GBを超えるデータを回収しました。中には個人情報、財務記録、内部のやり取り、事務文書が含まれていました。
攻撃者はウェブシェル(侵害したサーバーを遠隔操作できる悪意あるソフトウェア)を設置し、これを使って団体の内部システムの管理者権限を奪取しました。
その後、データベースやネットワークの他の領域にアクセスし、教会の会員情報、給与・会計記録、内部メッセージ、職員のログイン認証情報を収集しました。
さらに研究者らは、攻撃者が内部報告書やバックアップを保管するネットワークストレージにもアクセスした形跡を確認しました。
もう1件の侵入では、別の手口が使われました。ハッカーは過去に漏洩したパスワードや社内アプリケーションのセキュリティ上の欠陥を悪用し、閲覧権限のないアカウントや情報にアクセスしました。脆弱性の一部は、他のユーザーのパスワードをリセットすることも可能にするものでした。
攻撃者はその後、業務運営や従業員情報の管理に使われるSAPソフトウェアにアクセスしました。
Oasis Securityによると、侵害された記録には、約8万9000人の教会員に関する個人情報や、主任牧師を含む職員286人の人事ファイルが含まれていました。攻撃者は、大学生向け宣教部門に関する情報や、学生・スタッフの記録にもアクセスしていました。
研究者らは、侵入が行われたのは8月で、事案が公になる数週間前とみています。
調査ではまた、攻撃者が、米国を拠点とする身元不明のキリスト教コンテンツプラットフォームに対する過去の侵害で使われたインフラを再利用していたことも判明しました。これは、両事案に技術的なつながりがあることを示唆しています。
研究者らは、ハッカーの正体や国籍を特定しておらず、宗教団体が標的にされた理由も明らかにしていません。
Oasis Securityは、攻撃者が人工知能(AI)を利用していた形跡があるとも報告しています。脆弱性の分析、ソフトウェアの調査、内部ネットワーク内の移動、データの抜き取りなどに使われたとみられます。
2つの教会はいずれも、韓国を代表するプロテスタント教会です。汝矣島純福音教会は、これまで会員数が約80万人と報告されており、世界最大級のプロテスタント教会の一つです。サラン教会はソウルに大規模な礼拝施設を構え、子どもや学生、若者を対象とした数多くの宣教活動を展開しています。
翻訳元: https://therecord.media/south-korea-hackers-megachurches