従業員がOAuthの同意画面で「許可」をクリックするたびに、2つのアプリ間に継続的な信頼関係が生まれます。AIノートテイカーはカレンダーにアクセスできるようになり、タスク管理ツールはSlackに、新しい開発者向けツールはコードリポジトリにアクセスできるようになります。
こうした判断は数秒で下されますが、適切に審査するには、はるかに長い時間がかかります。
ITチームとセキュリティチームにとって、問題は従業員が業務アプリを企業データに接続するかどうかではありません。従業員はすでに、何千回も接続を済ませています。今問われているのは、いかに状況を把握し続けるかです。どの許可が存在し、どれが実際にリスクを抱え、どれを取り消すべきかを、1週間を丸ごと手作業の審査に費やさずに見極める必要があります。
それこそがNudge Securityの役割です。
OAuth許可の管理が難しい理由
OAuth許可は、他のアクセス権とは性質が異なります。よくある誤解は、ユーザーIDまわりに構築した制御がOAuth許可にも適用されると考えてしまうことです。実際には適用されません。OAuthは認証とはまったく別のプロトコルです。SSOはユーザーが本人であることを証明する方法を管理し、MFAはその証明に手間を加えます。OAuth許可は、そのどちらでもありません。
さらに、OAuth許可は作成したユーザーの認証情報よりも長く残ります。Google WorkspaceやMicrosoft 365でユーザーを無効化しても、停止されるのはそのプラットフォームで発行された許可だけです。サードパーティアプリから発行された許可は、そのまま中断なく機能し続けます。
多くの許可は、ログを1件も生成しないまま何カ月も休眠状態にありますが、完全に有効なままで、いつでも行使できます。
攻撃者はこの点を熟知しています。最近発生したVercelの侵害では、根本原因は侵害されたOAuthトークンでした。これは、ある従業員が数カ月前に自社のGoogle Workspaceアカウントへ接続したサードパーティ製AIツールContext.aiのものです。たった1度の同意が、侵入のきっかけになりました。
こうした事態が繰り返される理由は、次の数字からも明らかです。
- 従業員1人あたりが作成するOAuth許可は平均88件で、そのうち31件にデータレベルの権限が含まれます(Nudge Security)
- 1組織あたり平均40個のアプリが、機密性の高い企業データにプログラムからアクセスできます(Nudge Security)
- 2027年までに、SaaSの侵害の50%が過剰な権限を持つOAuthトークンに起因するようになります(Gartner)
従業員1,000人規模の企業であれば、アクセス経路は8万8,000本にのぼり、そのうち3万1,000本は機密データに直結しています。
手作業による審査の現実
OAuth許可1件を徹底的に審査する場合、おおむね次のような作業が必要です。
- アプリのプロファイルを確認する。セキュリティチームがすでに審査済みか、ベンダーに実効性のあるセキュリティ・コンプライアンスプログラムがあるか、過去12カ月以内に侵害を公表していないか。
- 許可を与えたユーザーの役割を確認し、管理者権限がアプリに委任されていないかを調べる。
- 要求されたスコープを、その種の連携として一般的な範囲や自社のデータ共有ポリシーと照らし合わせる。
- 許可を与えたユーザーに連絡して業務上の必要性を確認し、MFAの設定状況もチェックする。
この手順を1件の許可に実施するだけで、結論を出すまでに45分かかることも珍しくありません。
1件なら45分は妥当な時間ですが、数万件となれば到底不可能です。専門知識がどれほどあっても手作業は速くならず、これに対応できるだけの人員を抱えるセキュリティチームもありません。
だからこそ、OAuth許可のリスクを管理するうえで、エージェント機能は「あれば便利」な存在ではありません。実際に抱えている攻撃対象領域をカバーできる唯一の手段です。
Nudge SecurityですべてのOAuth許可を見つける
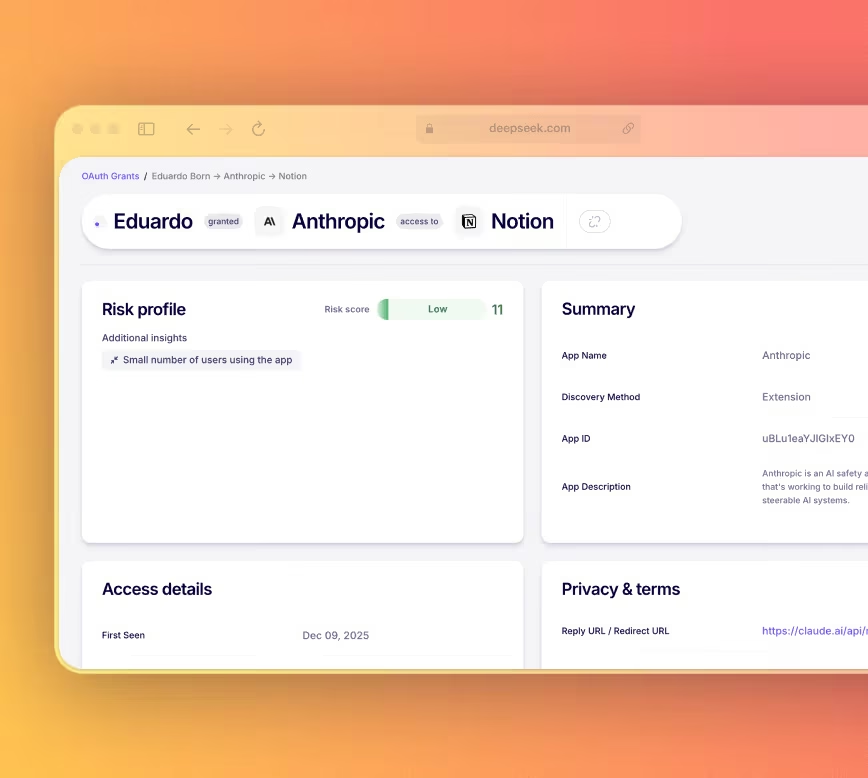
存在を知らない許可は評価できません。Nudge Securityは、SaaS環境全体にわたる許可とアプリ間連携を、導入直後からOAuthの可視性として網羅的に提供します。Nudgeの導入よりはるか以前に作成された許可も対象です。
検出はアクティビティログに依存しないため、休眠状態の許可やID連携のみの許可(「Googleでログイン」など)も、稼働中の許可と並んで表示されます。さらにNudgeは、AIツールやエージェントを動かすAPIキー、サービスアカウント、リモートMCPサーバー接続も洗い出し、自社データへのプログラムによるアクセスの全体像を示します。
各許可について、次の情報を確認できます。
- アクセスを受けるアプリとベンダー
- 許可を作成した従業員
- 付与された正確な権限とスコープ
- その許可が到達できる社内アプリとデータ
評価:重要なリスクシグナルを可視化
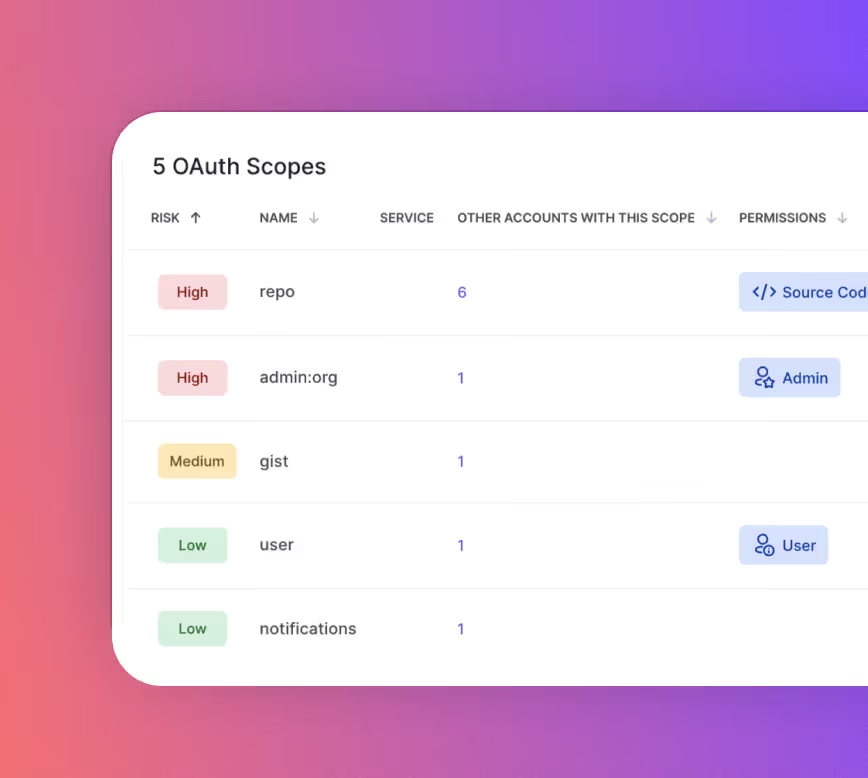
許可の一覧は、どれを警戒すべきかがわかって初めて役立ちます。Nudge Securityは、権限の範囲、ベンダー、許可を与えたユーザー、組織内での利用状況、アクセス対象データの機密性に基づいて、すべての連携を自動的に分類し、リスクスコアを付けます。
リスクに関するインサイトでは、次のような点が警告されます。
- 過剰な権限、または過大な権限
- 不審なドメイン
- 攻撃者がデータ窃取によく利用するアプリ
- 「データハイウェイ」、つまりメール、ファイル、コードリポジトリなどの機密データに対し、異常に広範かつ持続的なアクセスを持つ接続
- AIツールと企業データの間を仲介するMCPサーバー
Nudgeは、人気アプリや認証済みパブリッシャーといった好材料のシグナルも表示するため、通常の連携と異常な連携を素早く切り分けられます。
分析:すべての許可に数秒で明確な判定を
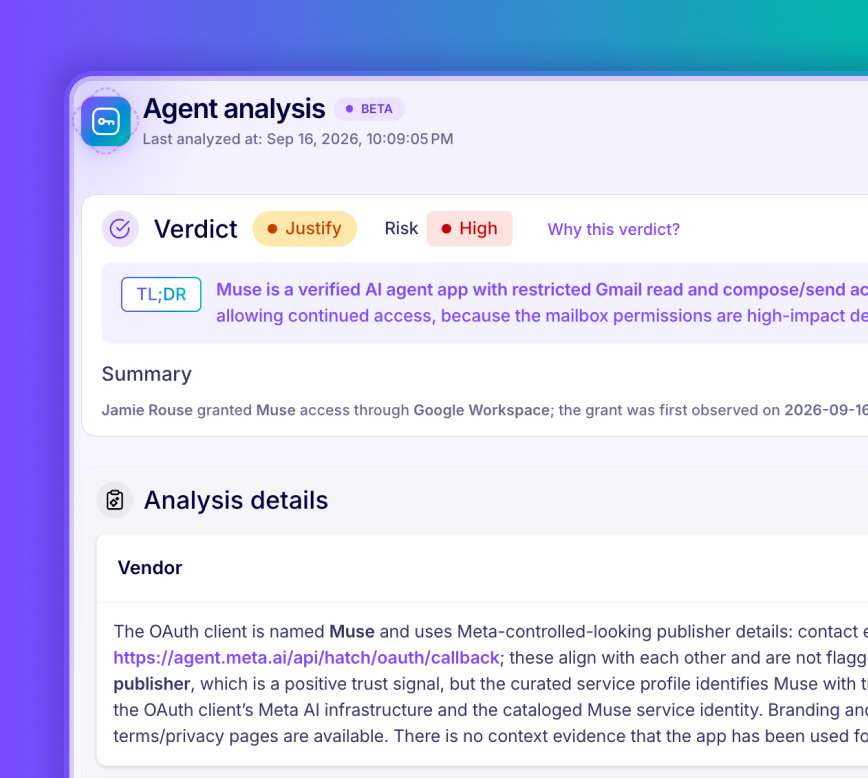
リスクスコアは、どこを見るべきかを示します。実際の分析を担うのが、OAuth Grant Risk Analystエージェントです。
このエージェントは、新しいOAuth許可が現れるたびに審査します。判断材料として、ブラウザー、受信トレイ、IDプロバイダー、連携アプリにまたがるNudge Securityの検出コンテキストに加え、24万件を超えるベンダーのセキュリティプロファイルに基づくリスクインテリジェンスを活用します。
評価する要素は、経験豊富なアナリストが見るものと同じです。
- 許可を与えたユーザー:誰が許可を作成したか、その役割、ユーザーのメタデータ
- ベンダー:セキュリティ体制、コンプライアンスプログラム、最近の侵害の履歴
- 権限:付与されたスコープと、一般的な範囲との比較
- 影響範囲:アプリが実際にアクセスできる対象と、組織内での使われ方
エージェントは許可で何ができるかだけでなく、誰が作成したかも見るため、単純なリスクスコアでは見逃してしまうケースを捉えられます。たとえば、入社したばかりの社員が高リスクの開発者向け許可を作成した場合などです。
分析結果は、平易な言葉によるリスク評価、要約(TL;DR)、詳細な根拠、不足している証拠、そして次の3つの判定のいずれかとして返されます。
- 許可(Permit):リスクが低く、そのまま維持できる許可です。
- 説明要求(Justify):さらなる調査が必要な許可です。作成者と一緒に内容を確認し、業務上の必要性を明らかにします。
- 取り消し(Revoke):リスクが業務上の価値を上回るため、削除すべき許可です。
先ほどの45分かかる審査でも、エージェントは同じ結論をわずか15秒で導き出しました。
統制:最終判断は自社のチームが下す
速さが価値を持つのは、結果を信頼できる場合だけです。そのためOAuth Grant Risk Analystは、何かが変更される前に必ずセキュリティチームを関与させます。
エージェントが次の対応を提案し、チームが判定とその根拠を確認します。チームが対応を承認すると、エージェントがそれを実行します。許可の取り消しも、許可を与えたユーザーへのアクセス正当化の依頼も同様です。すべての操作は完全に監査可能で、いつ、何が、なぜ行われたかを常に把握できます。
エージェントに加え、Nudge SecurityにはOAuthリスクを継続的に抑え込むための制御機能も備わっています。
- 許可を与えたユーザーへ直接ナッジ:Slack、Teams、メール、ブラウザー拡張機能を通じて、正当化の説明を依頼できます。回答は自動的に記録されます。
- アラートの受信:新しいOAuthアクティビティが発生した時点で通知を受け取れます。
- OAuth許可の取り消し:リスクが高い許可や未使用の許可を、従業員の退職手続きの一環などで自動的に取り消せます。
その結果、45分かかっていた手作業の審査が、チームが数秒で下せる判断へと変わります。しかも、統制の主導権を手放す必要はありません。
まとめ
従業員は、仕事を進めるためにこれからもアプリを接続し続けます。それはなくなることはなく、なくすべきでもありません。セキュリティ担当者の仕事は、そのすべての接続を可視化し、内容を把握し、リスクが価値を上回る場合は取り消せるようにすることです。
Nudge Securityは、SaaSおよびAIのセキュリティガバナンスを包括的に支援するソリューションの一部として、OAuthリスク管理を提供しています。OAuth許可の完全なインベントリ、それを理解するためのリスクコンテキスト、そして大規模に明確な判定を下すAIエージェントを備えており、すべての判断は引き続き自社のチームが握ります。