
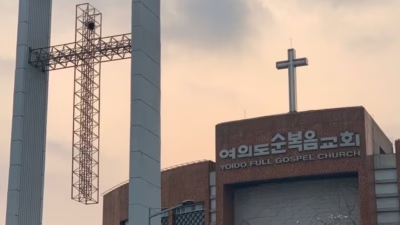
韓国の大規模教会2カ所にハッカーが侵入か、信徒データが流出の恐れ
韓国最大級のプロテスタント教会2カ所が、数十万人規模の会員の機密情報が流出した可能性があるサイバー攻撃について調査を進めています。流出した恐れがあるのは、個人情報や財務記録、内部文書などです。 ソウルに本部を置く汝矣島純福音教会(Yoido Full Gospel Church)とサラン教会(SaRang Chur
韓国最大級のプロテスタント教会2カ所が、数十万人規模の会員の機密情報が流出した可能性があるサイバー攻撃について調査を進めています。流出した恐れがあるのは、個人情報や財務記録、内部文書などです。 ソウルに本部を置く汝矣島純福音教会(Yoido Full Gospel Church)とサラン教会(SaRang Chur
韓国の大手教会2カ所がサイバー攻撃を受け、約105万件の信徒記録が流出していたことが、ある分析で明らかになりました。 侵入には、窃取された認証情報、脆弱なアプリケーション、データベースへのアクセス、そして盗んだ情報の持ち出しに使われたクラウドストレージが関与していました。 研究者らは、米国内にある攻撃者のサーバー(1
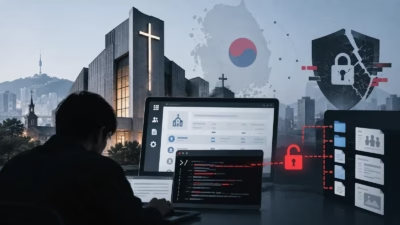
攻撃者は、ERPのWebシェル、特権データベースへのアクセス、漏えいした認証情報、不十分な認可制御を組み合わせ、2つの異なる侵入経路で韓国最大級の教会2か所に侵入しました。 Oasis Securityは、攻撃者のサーバーから回収したファイルを分析しました。その結果、両組織で信徒、従業員、財務、管理に関する情報が大規
データセキュリティ企業のサイエラ(Cyera)は、新たに4億ドルの資金調達を実施し、企業評価額が120億ドルを超えました。 今回の新規投資は、6月に発表されたシリーズGラウンドの延長として、Goldman Sachs Alternativesから行われたものです。同社の累計調達額は27億ドルを超えました。 今回調達し
データセキュリティプラットフォームに非人間ID(NHI)およびAIエージェント管理機能を追加する動きとして、Cyeraは今月初め、Oasis Securityを現金と株式合わせて約10億ドルで買収する計画を発表しました。CyeraによるOasis Security買収は、企業がNHI対応力の強化を図る中で相次いでいる業
オープンソースのAIエージェント統合基盤Paperclip(AIエージェント統合基盤)に存在する重大な脆弱性により、攻撃者が公開サーバー上や開発者のローカルマシン上でリモートからコマンドを実行できる可能性があることが分かりました。これらの脆弱性は、エージェントのインポートやAPIルートにおける認可境界の破綻、およびl

オープンソースのAIエージェントオーケストレーションプラットフォームに存在する3件の脆弱性により、機密データが露出したほか、未認証の攻撃者がサーバーや開発者のマシン上でコマンドを実行できる状態になっていたことが判明しました。うち2件は深刻度「クリティカル」、1件はCVSSスコアが最大値の10.0と評価されています。

アイデンティティと認可に関する誤った前提が、影響を受けるPaperclip導入環境においてリモートコード実行、データ漏えい、開発者マシンの侵害につながる恐れがあります。 セキュリティ研究者らは、オープンソースのAIエージ
データセキュリティ企業のCyeraは火曜日、エージェント型アクセス管理プロバイダーであるOasis Securityを買収する契約を締結したと発表しました。 CyeraはSecurityWeekに対し、これが10億ドル規模の取引であるとする複数の報道内容を確認しました。Calcalistは報じたところによると、およそ

Anthropicの「Claude Desktop」アプリケーションに存在した脆弱性により、攻撃者はワンクリックで、しかもユーザーの操作を一切介さずに、悪意あるプロンプトをAIアシスタントに自動送信できる状態にありました。Anthropicはすでにこの脆弱性を修正していますが、この事例はAIエージェントを悪用したプロン
すべての記事を読み込みました