Feral Wolfは、外部に公開されたAtlassian Confluenceサーバーとセキュリティ設定が不十分な1C:Enterprise環境を悪用し、ロシア企業のネットワークに侵入したうえでGenieLockerランサムウェアを展開する手口へとランサムウェア攻撃の技術を拡大しています。
2026年5月から8月にかけて追跡されたこのキャンペーンは、小売、建設、製造、IT分野の組織を標的としていました。
BI.ZONE DFIRの調査担当者によると、この脅威アクターは公開アプリケーションの悪用、認証情報の乱用、コンテナからホストへの横展開、秘匿されたC2チャネル、そしてアンチフォレンジックツールを組み合わせ、暗号化の段階まで到達していたことが分かりました。
ダウンロードセキュリティ監査
今回の攻撃活動は、外部公開されたエンタープライズソフトウェアと脆弱な管理者設定が、ランサムウェアの攻撃者に重要インフラへの直接的な侵入経路を与えかねないことを浮き彫りにしています。
ある侵入事例では、Feral WolfはDockerコンテナ内で稼働し、インターネットからアクセス可能なConfluenceインスタンスを標的にしていました。
報告によれば、攻撃者はプロキシサーバー経由で環境に到達した後、Atlassian Confluenceの脆弱性であるCVE-2023-22515を悪用したとされています。
この攻撃は、ProtonVPNのインフラに関連付けられたIPアドレス45.151.45[.]31から発信されたものと特定されています。
Confluenceを侵害した後、攻撃者はアカウントを作成して管理者権限を割り当て、悪意のあるプラグインをインストールしました。
その後、コンテナ内でコマンドを実行し、永続的なリモートアクセスを提供するために設計されたリバース接続ユーティリティであるGSocketを展開しました。
このマルウェアはexec -aコマンドラインのテクニックを使い、[kcached]や[rcu_preempt]といったLinuxカーネル関連のプロセスに偽装していました。
Feral Wolfは、悪意のあるトラフィックを通常のネットワーク通信に紛れ込ませやすくするため、GSocketのペイロードが一般的なDNSポートであるポート53を使用するよう設定していました。
2つ目のGSocketインスタンスはフェイルセーフ用のチャネルとしてインストールされ、主要なアクセス手段が失敗した場合でも攻撃者が冗長性を確保できるようにしていました。
その後、このグループはPwnKit(CVE-2021-4034として追跡)およびCopy Fail(CVE-2026-31431)のエクスプロイトをアップロードしました。
Copy Failは、条件が揃えばコンテナ内で非特権のコード実行権限を持つ攻撃者が基盤となるホストを侵害できる可能性のある、Linuxのローカル権限昇格の脆弱性です。
攻撃者はまた、公開されているサービスや脆弱な認証情報を特定するため、偵察ユーティリティのfscanも使用していました。
このスキャンにより、脆弱なパスワード12345678を使用しているPostgreSQLサービスのpostgresアカウントが発見されました。
続いてFeral Wolfはrevsocksを展開し、Confluenceコンテナからのトラフィックをトンネリングしたうえで、発見したデータベースの認証情報を利用してコンテナからDockerホストへと侵入を拡大したとみられます。
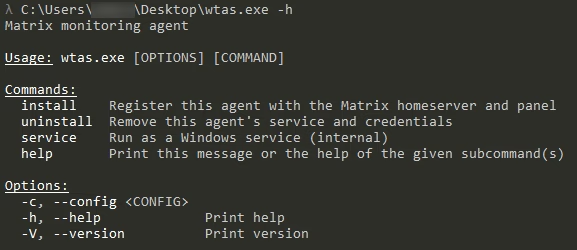
同じくRustで書かれたMatrixDoorバックドアは、wtas.exeとして配布されました。このマルウェアは、CMDインタープリタを介して侵害されたホスト上でリモートコマンド実行を可能にします。
ホスト上では、攻撃者はシェルプロファイルファイルの改ざんとPostgreSQLのcronジョブによって、さらなる永続化を確立していました。
別の侵入チェーンは、外部からアクセス可能な1C:Enterpriseサーバークラスターを標的にしていました。
Feral Wolfは、rmngr.exeに関連しTCPポート1541で公開されているクラスターマネージャーサービスに接続した後、ポート1570~1571で稼働するrphost.exeプロセスとやり取りしていました。
GenieLockerランサムウェア
影響を受けた環境では、クラスター管理者向けの制御機能が欠如していたか、デバッグモードの設定が原因で、攻撃者が十分な認証を経ずに管理者操作を実行できてしまったとみられます。
攻撃者は、1C-Shellのデータベースダンプと悪意のある外部処理ファイルを悪用し、1Cプラットフォームを介してOSコマンドを実行していました。
また、ローカルでの権限昇格を狙ってPrintSpooferの展開も試みましたが、侵害したrphost.exeアカウントに必要なSeImpersonatePrivilege権限がなかったため、この試みは失敗しています。
認証情報の窃取においては、Feral Wolfはより目立ちやすい認証情報ダンプ用マルウェアではなく、正規のツールを利用していました。
ダウンロードアンチウイルスソフトウェア
このグループは、物理メモリの完全なイメージを作成するためにMagnet DumpItを、そしてlsass.exeに関連するアーティファクトを含む、生成されたダンプをマウントして調査するためにMemProcFSを使用していました。
この手法により、Mimikatzのようなツールへの依存を減らしつつ、プロセスメモリからオフラインで認証情報を抽出できた可能性があります。
このキャンペーンでは、MQTTDoor、MatrixDoor、RDPSocksProxyという3つの注目すべきツールも新たに投入されていました。MQTTDoorとMatrixDoorはRustベースのバックドアで、それぞれMQTTとMatrixをC2通信に利用しながら、PowerShellまたはCMDコマンドを実行します。
MQTTDoorは一般公開されているHiveMQブローカーを使用し、一方のMatrixDoorはmeet.element[.]twをMatrixホームサーバーとして使用していました。
いずれのツールも正規のWindowsサービスに偽装可能であり、被害者のMachineGuid値から導出されたキーを使って設定データを暗号化します。
RDPSocksProxyは、RDPのDynamic Virtual Channelを通じてSOCKS4/5プロキシ機能を提供し、攻撃者が正規のリモートデスクトッププロトコル(RDP)セッションを介してトラフィックをトンネリングできるようにします。
最終段階では、Feral WolfはGenieLockerランサムウェアを使って被害者のデータを暗号化していました。
防御側は、公開されているConfluence環境への早急なパッチ適用、1Cクラスター管理サービスへの外部アクセス制限、PostgreSQLの認証情報の強化、そして1Cのデバッグモード利用状況の見直しを行うべきです。
セキュリティチームはさらに、cplsupportやwtasといった不審なサービス名、想定外のGSocketバイナリ、改ざんされたシェルプロファイル、メモリダンプの実行痕跡、そして公開されているMQTTやMatrixのインフラへの外向き通信についても調査すべきです。
BI.ZONEは、効果的なインシデント対応には、根本原因の特定、侵害されたシステムの隔離、そして再発を招きかねないインフラの設定不備の調査を含めるべきだと指摘しています。
IOC
| Indicator | SHA-256 |
|---|---|
memfix.zip |
487886e5058294b7d965421f1d937b721fad95c63374f7dd0570d1b1e9d96c41 |
gs-dbus (GSocket) |
2539170c4c1ffeeb17e87917687b5f86104cc88de9478696cee6e0ecaddfc9bb |
gs-dbus (GSocket) |
cb5f62bf7b591e69bd38e6bf8e40e8d307d154b2935703422d44f02e403d2e78 |
exploit_cve_2026_31431.py |
1e2e08a36b6126f2363c24b5fe7a6dbd755c35b1cb6f15cdea13fc93274019f3 |
注: IPアドレスおよびドメインは、意図しない名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(defang、例: [.])にしています。再有効化(re-fang)は、MISP、VirusTotal、あるいは自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
SOCのアラート調査を1件あたり21分短縮。即座のIOCコンテキストでSOCを強化し、迅速な対応を実現します: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/genielocker-ransomware/