
Feral WolfがConfluenceと1Cを悪用しGenieLockerランサムウェアを展開
Feral Wolfは、外部に公開されたAtlassian Confluenceサーバーとセキュリティ設定が不十分な1C:Enterprise環境を悪用し、ロシア企業のネットワークに侵入したうえでGenieLockerランサムウェアを展開する手口へとランサムウェア攻撃の技術を拡大しています。 2026年5月から8月に
Feral Wolfは、外部に公開されたAtlassian Confluenceサーバーとセキュリティ設定が不十分な1C:Enterprise環境を悪用し、ロシア企業のネットワークに侵入したうえでGenieLockerランサムウェアを展開する手口へとランサムウェア攻撃の技術を拡大しています。 2026年5月から8月に
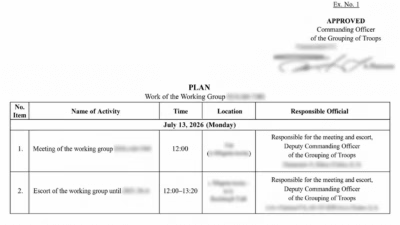
スパイ活動を専門とするCore Werewolf(コアウルフ)クラスターが、ロシアの公共機関や防衛産業組織を標的とした攻撃において、これまで確認されていなかったリモートアクセス型トロイの木馬「CoreRAT」を新たに導入していることが分かりました。 この動きが注目される理由は、これまでCore Werewolfが正規