インド当局は、SideCopyのハッカー集団が教育機関をはじめとするインドの組織を標的にしていると警告しました。攻撃ではスピアフィッシング攻撃を使い、Windowsシステムにワーム型ではなくリモートアクセス型トロイの木馬「ReverseRAT」を仕込みます。
2026年10月15日付の勧告は、この脅威の深刻度を「中」に分類しています。ReverseRATは、パスワードの窃取、スクリーンショットの取得、機密情報の収集が可能なマルウェアだと指摘しています。
この攻撃キャンペーンでは、偽装した添付ファイル、悪意あるWindowsショートカット、難読化されたスクリプト、正規のOSユーティリティを組み合わせています。
インドの組織を狙うSideCopyのハッカー集団
Trellixの研究者は、多段階の感染チェーンを確認しました。この感染チェーンは、まず永続化の仕組みを確立してから、リモートアクセス型トロイの木馬をメモリ上に読み込みます。そのため、従来のファイルスキャンでは検知しにくくなっています。
侵入は、不正なZIPアーカイブを添付したフィッシングメールから始まります。アーカイブ内の悪意あるLNKショートカットは、紛らわしい名前とPDFに偽装したアイコンで文書を装い、受信者に実行を促します。
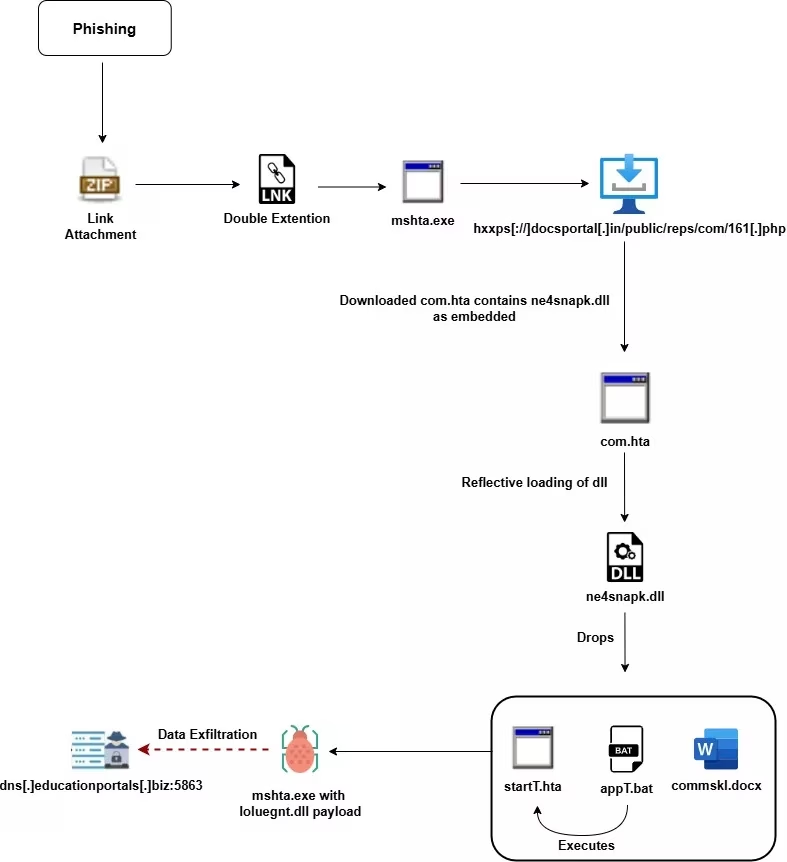
ショートカットを開くと、docsportal[.]inにある攻撃者管理のインフラから、難読化されたHTMLアプリケーション(HTA)が取得されます。Windowsはこのスクリプトをmshta.exeで実行します。攻撃者は、正規のシステムユーティリティを実行基盤として悪用しているのです。
ExploitPrevention Tools
このHTAにはne4snapk.dllが埋め込まれています。この DLLは.NETのデシリアライズによってmshta.exeプロセスに読み込まれ、ドロッパーとして動作します。そして、圧縮された3つのコンポーネント(appT.bat、startT.hta、commskl.docx)を展開します。文書はおとりで、その裏でスクリプトが感染を進めます。
CSkによると、永続化にはWindowsレジストリのRunキーを利用します。感染したユーザーがサインインすると、appT.batが起動します。このバッチスクリプトはmshta.exeを起動し、バックグラウンドでstartT.htaを実行します。これにより、マルウェアは再度のフィッシングによる操作がなくても活動を再開できます。
2つ目のHTAは、難読化されたペイロードを再構築し、ioluegnt.dllをリフレクティブに読み込みます。Trellixは、このDLLをReverseRATと特定しています。この処理では.NETのデシリアライズを使い、エンコードされたコンテンツをメモリ上で動作するペイロードに変換します。
最終の実行段階はディスクベースのスキャンに見つかりにくくなりますが、侵入全体ではスクリプトなどの痕跡がファイルとして残ります。したがって、完全なファイルレス攻撃ではなく、メモリ上のペイロードを使う段階的な感染といえます。
ReverseRATは、システムのメタデータ、インストール済みソフトウェアの詳細、スクリーンショット、パスワード、クリップボードの内容を収集できます。さらに、攻撃者はコマンドの実行、ファイルの操作、追加コンテンツのアップロード、シェルセッションの開始も可能です。侵害されたエンドポイントに対して、広範なアクセス権を握ることになります。
報告されているコマンド&コントロール(C2)インフラには、dns[.]educationportals[.]bizが含まれます。通信にはTCPポート5863を使います。また、このマルウェアはハードコードされた暗号鍵を使い、C2通信と窃取した情報を保護しています。
防御側は、mshta.exeの異常な動作に優先的に注意を払う必要があります。特に、外部インフラへの接続に続くスクリプト実行や、想定外のレジストリRunキーの変更が重要です。これらの挙動を相関分析すれば、個々のファイル名だけに頼るよりも、感染チェーンを効果的に洗い出せます。
組織はメールフィルタリングを強化し、悪意あるショートカットの実行を制限したうえで、挙動ベースの検知を導入すべきです。感染が疑われる場合は、証拠を保全してインシデント対応を行う必要があります。ReverseRATの監視機能とファイル窃取機能により、データが直ちに流出する危険があるためです。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。 チームでの利用を検討する
翻訳元: https://gbhackers.com/sidecopy-hackers-target-indian-organizations/