
ハッカーがフィッシング攻撃でWindowsのMshta.exeを悪用、HTAマルウェアを展開し認証情報を窃取
脅威アクターが、正規のWindowsユーティリティであるmshta.exeを悪用し、スペイン語のフィッシングメールを通じて配布される悪意あるHTMLアプリケーション(HTA)ファイルを実行する攻撃が確認されています。この手口はシステムの偵察活動と、認証情報を窃取するマルウェアの段階的な展開を可能にします。 Fortr
脅威アクターが、正規のWindowsユーティリティであるmshta.exeを悪用し、スペイン語のフィッシングメールを通じて配布される悪意あるHTMLアプリケーション(HTA)ファイルを実行する攻撃が確認されています。この手口はシステムの偵察活動と、認証情報を窃取するマルウェアの段階的な展開を可能にします。 Fortr
新たに確認されたフィッシングキャンペーンが、正規のWindowsユーティリティであるmshta.exeを悪用し、悪意のあるHTMLアプリケーション(HTA)ファイルを実行してシステム偵察を行い、認証情報やローカルの機密情報を窃取するペイロードを展開する可能性があることが分かりました。 Fortra Intellige
人気のオンラインかくれんぼゲーム「MECCHA CHAMELEON」に存在していた脆弱性により、悪意あるSteam WorkshopマップがプレイヤーのWindowsシステムにファイルを設置し、再起動後に遅延型のリモートコード実行を達成できる状態になっていたことが分かりました。この問題は既に修正済みです。 セキュリテ
QNETのセキュリティオペレーションセンター(SOC)は、Microsoft Defenderが侵害されたエンドポイントを自動的に隔離したことで、多段階のランサムウェア関連攻撃をわずか128秒で封じ込めました。 この対応により、攻撃者が第2段階のペイロードを展開して永続化を確立したり、認証情報を窃取したり、他システム
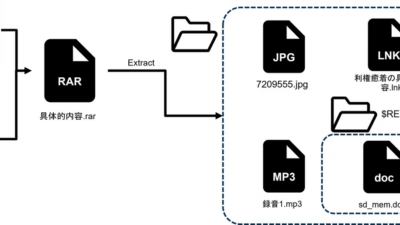
APT-C-60脅威アクターは、日本の組織を狙ったスピアフィッシングキャンペーンを継続しています。今回の攻撃では、Proton Drive、Windowsショートカットファイル、信頼された開発者向けプラットフォーム、そしてWindows標準搭載のユーティリティを悪用し、SpyGlaceマルウェアを配布しています。Ne

脅威集団APT-C-60は、Proton Drive、悪質なWindowsショートカットファイル、そして信頼された開発者向けプラットフォームを利用する形で配布経路を刷新し、SpyGlaceマルウェアを展開しています。 JPCERT/CCが2026年に観測したこの活動は、悪質な通信をより正当なものに見せかけながら、日本

ClickFixとして知られる新たなソーシャルエンジニアリング手法が登場し、欺瞞...

最近、私たちのチームはある感染の試みを発見しました。目立っていたのは巧妙さではな...

Huntressのサイバーセキュリティ研究者は、ClickFixとして知られる欺...

CVE-2025-55182(別名「React2Shell」)の脆弱性スキャナー...
すべての記事を読み込みました