
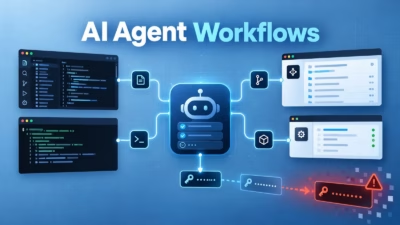
AIエージェントのワークフロー、信頼された開発者ツールを通じて認証情報を漏えいさせる恐れ
AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。 問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を
AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。 問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を
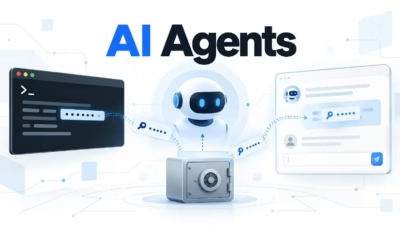
Trellixの分析によると、AIエージェントは日常的な開発作業の中で、パスワードやAPIキー、アクセストークンを露出させる可能性があります。 このリスクは、マルウェアや悪意がなくても生じます。エージェントがシークレットを保護されたストレージから取り出し、コマンドやログ、ファイル、言語モデルへの入力に移す過程で発生し
XWorm は、従来型のリモートアクセス型トロイの木馬(RAT)から、ポケットサイズの総合監視スイートとも呼べる存在へと変貌を遂げました。Netskope Threat Labs は最近、このマルウェアの4つの異なる亜種を確認しました。これらは46種類の専用モジュールとともに活発に出回っています。
従業員に代わって動作するソフトウェアが、インシデント報告に登場するようになりました。Trellixが600人のCISOを対象に実施した調査では、回答企業の95%が、過去12カ月間にAIエージェントなどの自律型システムが内部者インシデントに関与したと回答しています。 AIエージェントはログインして機密シ
Trellixは、エージェント型セキュリティ運用に向けたオンプレミスの連携型AIコア「Trellix Wise for Private Cloud」を発表しました。同ソリューションは、組織の既存インフラ全体にセキュリティファブリックを拡張し、データ主権、ガバナンス、予測可能なコストを維持しながら、脅威
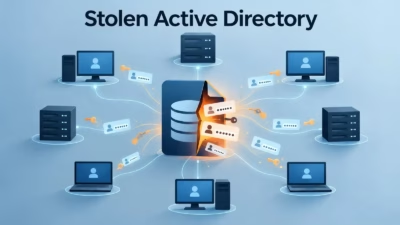
盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。 ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Ke
脅威アクターが、ドメインコントローラーになりすましてエンタープライズネットワークからパスワードハッシュを抽出する、「DCSync」と呼ばれるステルス性の高いActive Directory悪用手法を利用するケースが増えています。 Trellixが報告したDCSyncは、脆弱なサーバーを突いたり目立つマルウェアを展開し
脅威アクターの間で、ドメインコントローラーを直接侵害することなくActive Directoryのレプリケーション機構を悪用し、パスワードハッシュを窃取する手口が増加しています。 この手口は「DCSync」と呼ばれ、特権のあるドメイン資格情報を持つ攻撃者が正規のドメインコントローラーになりすまし、機密性の高いディレク
攻撃者たちの間で、見落とされがちなActive Directoryのサービスプリンシパル名(SPN)の設定不備を悪用する手口が広がりつつあります。これにより、通常のドメインアカウントであってもKerberoasting攻撃の標的になり得ることが分かってきました。 Trellixの研究者たちが「Ghost SPN」と名
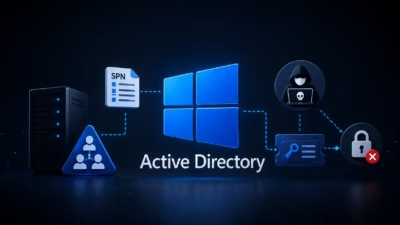
Active Directoryでよく見られる設定ミスの一つに、サービスプリンシパル名(SPN)を通常のユーザーアカウントに割り当ててしまうというものがあります。 この設定ミスはKerberoasting攻撃への見落とされがちな侵入経路となり、攻撃者は特権アクセスを必要とせず、またアカウントロックアウトを引き起こすこ
すべての記事を読み込みました