XWorm は、従来型のリモートアクセス型トロイの木馬(RAT)から、ポケットサイズの総合監視スイートとも呼べる存在へと変貌を遂げました。Netskope Threat Labs は最近、このマルウェアの4つの異なる亜種を確認しました。これらは46種類の専用モジュールとともに活発に出回っています。その結果、更新された攻撃ツール群には、秘密裏の音声録音、位置情報の追跡、ブラウザセッションの乗っ取り、さらには Windows のシステムリセットを完全に生き延びる仕組みまでが加わりました。
システムリカバリを悪用して初期化後も生存
このモジュール型エコシステムで最も警戒すべき追加機能が「ResetSurvival」です。これに先立ち、Trellix の研究者がこのプラグインの仕組みを詳細に分析していました。具体的には、XWorm は昇格した管理者権限を取得すると、中核となるペイロードを C:\Recovery\OEM ディレクトリに配置し、カスタムの ResetConfig.xml ファイルを生成します。これにより、Windows は通常のリセットや工場出荷時の初期化を行った直後に、事前に設定されたバッチスクリプトを自動的に実行します。その後、マルウェアは自身のスタートアップ用レジストリキーを再構築し、何事もなかったように活動を再開します。
音声・位置情報・ブラウザへと広がる監視機能
さらに、このマルウェアの秘密裏の監視機能は劇的に拡大しています。たとえば、Microphone モジュールは、指定された録音デバイスの音声を500ミリ秒単位の断片に分割し、リアルタイムでストリーミングします。一方、Maps プラグインは、システムレジストリ内の Windows の位置情報に関する同意設定を直接書き換えます。その結果、ユーザーに通知を一切表示することなく物理的な座標を収集し、GPS ハードウェアがない場合は IP アドレスに基づく位置情報にフォールバックします。オペレーターは、別のユーティリティを展開しなくても、被害者のウェブカメラを必要に応じて遠隔から起動することも可能です。
隠しブラウザセッションで MFA を回避
加えて、「HBrowser」という専用モジュールは、被害者が使用中のウェブブラウザを遠隔操作用の作業環境に変えてしまいます。攻撃者はこのツールを通じて、スクリーンショットの連続ストリームを確認し、カーソルを操作し、キー入力を行い、認証済みのブラウザタブと直接やり取りします。攻撃者はパスワードそのものを窃取する必要がないため、多要素認証(MFA)では、すでに確立されたセッションへのアクセスを阻止できません。そのため、オペレーターは再認証の要求を発生させることなく、重要なアカウントを乗っ取ることができます。
流出したソースコードが世界的な拡散を後押し
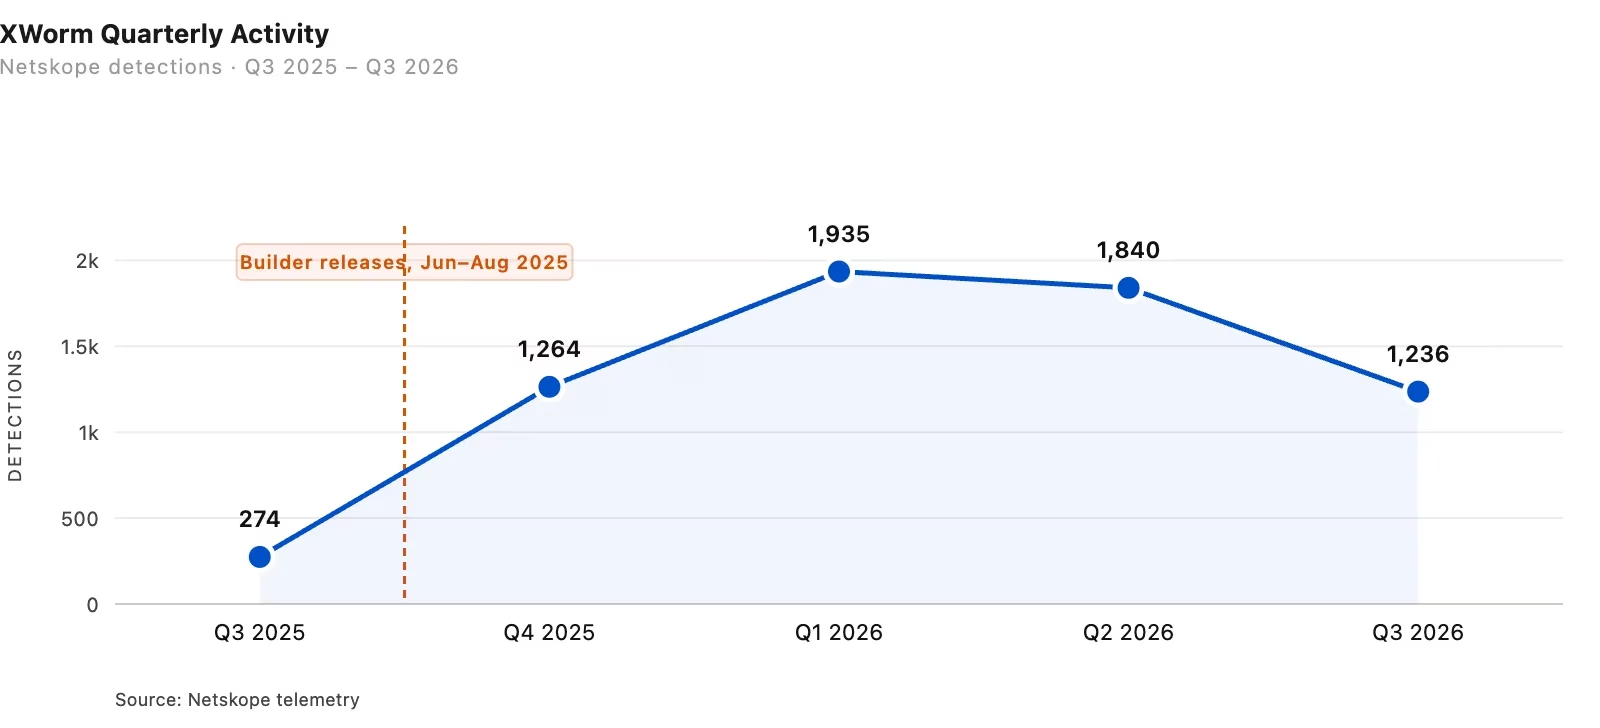
注目すべきは、こうした機能の急速な拡張が、大規模なツールキットの流出とちょうど重なっている点です。2025年6月にはクラック版の XWorm ビルダーが公開され、8月にはバージョン6.4の改変版ソースコードが続きました。これらの流出直後から、悪意ある活動は世界中で急増しています。Netskope は2026年第3四半期だけで、100を超える組織にわたる1,236件の感染イベントを記録しました。これは前年比で4倍の増加です。
バージョン6.0から7.4への進化
セキュリティ専門家らは、バージョン6.0の初期分析に続き、6.4、6.5(「XWorm Reborn」と呼ばれる)、7.2、7.4という各亜種の登場を追跡しました。とりわけビルド6.5では、ResetSurvival、Rootkit、SteamTokenRecovery、HRDP、Cmstp-Bypass の各モジュールが導入されました。その後の版では、高度なコード難読化、仮想マシン回避チェック、新たなコマンド&コントロール(C2)通信プロトコルが組み込まれています。さらにアナリストは、カスタムローダーがペイロードを隠蔽し、Windows 標準の防御機能を無効化する多段階の攻撃チェーンで、XWorm V7.4 がすでに展開されていることも確認しています。
結局のところ、流出したビルダーとソースコードにより、さまざまな攻撃グループが統一された拡張可能なプラットフォームを手に入れました。2026年第1四半期には検出件数が基準値の7倍に達し、第2四半期を通じて高止まりしました。影響を受けた Netskope の顧客の約35%は金融業界に属しており、感染の波はインド、ブラジル、イタリア、パナマ、米国に集中して押し寄せています。
翻訳元: https://meterpreter.org/xworm-malware-plugins-windows-reset/